Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
  • Ako si v RoundCube stiahnuť súbor emailu .EML a zobraziť zdrojový kód


    Ak vám príde do schránky podozrivý email a v súčinnosti s našou technickou podporou by ste potrebovali zistiť jeho pôvod a dôvod, prečo vám vôbec prišiel, tak je to možné zistiť pomocou analýzy zdrojového kódu emailu.

    Zdrojový kód emailu je dôležitý kód, ktorý mapuje celé pozadie emailu a jeho cesty. V zdrojovom kóde môžete napr. zistiť odkiaľ bol email odoslaný, cez aké servery email prešiel, cez akého mailového klienta bol email odoslaný a v prípade nejakej chyby (napr. nedoručenej správy) sa dá zo zdrojového kódu zistiť, prečo sa tak stalo.

    V nasledujúcom návode je postup, ako zdrojový kód emailu zistiť a stiahnuť v RoundCube Webmail. Tento spôsob je optimálny, keďže RoundCube poskytuje priamy prístup do vašej emailovej schránky a emaily zobrazené tu, sú uložené na serveri.


    Stiahnutie súboru .eml v RoundCube Webmail

    Navštívte RoundCube Webmail a prihláste sa do schránky. V zozname (napr. prijatej) pošty kliknite na email, ktorý potrebujete preveriť a následne hore vpravo v menu kliknite na tri bodky s popisom Viac. Potom v menu cez položku Stiahnuť sa presuňte na položku Zdroj (.eml) a daný súbor si uložte do počítača. Stiahnutý súbor .EML nám následne môžete odoslať na analýzu na adresu support@exohosting.sk.


    rc-eml.png


    Súbor .EML obsahuje úplne všetky informácie, ktoré sa nachádzali v pôvodnom emaile, teda okrem hlavičky (v ktorej je okrem iného zaznamenaná cesta servermi, cez ktoré email "išiel") a samotného obsahu emailu, aj prílohy alebo vložené obrázky. Pre analýzu emailu je vhodný preto, lebo aj na základe samotného textu v tele emailu alebo príloh, sa dá zistiť aký problém v ohľade tohto emailu nastal, teda jednoducho povedané, máme všetko na očiach, čo môžeme mať.


    ZObrazenie zdrojového kódu emailu v RoundCube


    Hoci analýza problémov pomocou súboru .EML je ideálne riešenie, v niektorých prípadoch môže byť problém so súkromím, napr. vtedy ak email obsahuje nejaké citlivé dáta, ktoré by ste nechceli nikomu preposlať.

    V tomto prípade je lepším riešením poslať na analýzu len čisto zdrojový kód emailu, ktorý obsah ako prílohy alebo obrázky zobrazuje v textovej podobe (v súladoch so štandardmi MIME), teda pri bežnom používaní sa nedá obsah prečítať resp. vidieť.

    Zdrojový kód emailu zobrazíte podobným spôsobom ako v prípade stiahnutia súboru .EML, teda v zozname (napr. prijatej) pošty kliknite na email, ktorý potrebujete preveriť a následne hore vpravo v menu kliknite na tri bodky s popisom Viac. Následne v menu kliknite na položku Zobraziť zdrojový text:


    rc-zobrazit-zdrojovy-text.png


    V prehliadači sa otvorí nová stránka, v ktorej uvidíte kompletný zdrojový kód (text) emailu, napr. v takejto podobe:


    rc-zdrojovy-kod.png


    Každý zdrojový kód emailu zobrazený v RoundCube Webmail by sa mal začať riadkami Return-Path: a Delivered-To:, ak uvidíte čokoľvek diametrálne odlišné od textu v našom príklade, tak nejde o zdrojový kód emailu.

    Zdrojový kód následne celý obtiahnite myšou, ak je príliš dlhý, tak lepšie to bude vybraním celého textu naraz pomocou klávesovej skratky CTRL+A, následne stlačte CTRL+C, čím si ho skopírujete do schránky (pamäťovej, nie emailovej). Otvorte si v počítači program Notepad (Poznámkový blok), klávesovou skratkou CTRL+V vložte daný zdrojový kód do Notepadu a uložte súbor s príponou .TXT.

    Pozor, môže sa stať, že zdrojový kód môže byť dosť veľký, ak by mal mať niekoľko MB, tak Notepad môže mať problém so spracovaním takého množstva kódu. V tomto prípade kód vložte napr. do dokumentu .DOC (Word), ktorý si poradí aj s väčším textom. Súbor následne uložte a môžete nám ho poslať emailom ako prílohu na adresu support@exohosting.sk.


    Zobrazenie hlavičky emailu v RoundCube


    Hlavička emailu obsahuje len nutné informácie o "cestovaní" emailu zo serveru na server, vrátane takých základných informácií ako z ktorej schránky bol email odoslaný, do akej bol doručený, príp. informácie o IP adrese, ak pri odoslaní bol použitý lokálny mailový klient a pod.

    Čo je ale z pohľadu súkromia dôležité, hlavička neobsahuje žiadne prílohy, dokonca ani informácie o nich, nezobrazuje ani text samotného emailu, takže žiadne informácie, ktoré by mohli byť citlivé, sa nezasielajú.

    K hlavičke sa dostanete tak, že si v RoundCube zobrazíte email a pri informáciách o ňom kliknete na Hlavičky:


    rc-hlavicky.png


    Následne vyskočí okno a tam uvidíte obsah hlavičky:


    rc-hlavicky-sprav.png


    Rovnako ako v prípade zobrazenia zdrojového kódu emailu, môžete postupovať aj tu. Celú hlavičku obtiahnite myšou alebo kliknite hocikam na text, aby bolo okno aktívne a pomocou klávesovej skratky CTRL+A obsah vyberte, následne stlačte CTRL+C, čím si ho skopírujete do schránky (pamäťovej, nie emailovej). Otvorte si v počítači program Notepad (Poznámkový blok), klávesovou skratkou CTRL+V vložte danú hlavičku do Notepadu (Poznámkový blok) a uložte súbor s príponou .TXT. Súbor následne uložte a môžete nám ho poslať emailom ako prílohu na adresu support@exohosting.sk.

    Hoci zaslanie hlavičky neobsahuje žiadny obsah samotného emailu, pre analýzu, či ide alebo nejde o spam, nemusí byť dostatočná. Spam filtre sa často krát zameriavajú na text, podpisy (signatúry), prípadne aj na obrázky a na základe nich môžu emaily blokovať, takže zaslanie len hlavičky emailu odporúčame ako posledné možné riešenie.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Roman
      Najnovší zápis

      Pridal Roman,

      Začiatkom decembra 2025 sme pridali 6 nových generických doménových koncoviek:

      .DEAL - vhodná pre domény z oblasti obchodu, predaja produktov alebo služieb

      .FREE - určená pre bezplatné služby akéhokoľvek druhu, prípadne sa môže použiť na prezentáciu propagačných ponúk

      .HOT - venovaná novým trendom, hudbe, cestovaniu či akejkoľvek inej aktivite, ktorú chcete prezentovať

      .MOI - zameraná na frankofónny svet, vhodná pre osobné blogy alebo prezentácie vo francúzskom jazyku

      .NOW - sila prítomnému okamihu na povzbudenie k okamžitej akcii

      .SPOT - určená pre akékoľvek miesta, komunity alebo platformy špecializované na turistické miesta alebo podujatia

      Všetky nové koncovky teraz ponúkame v akciových cenách, ich prehľad nájdete na tejto stránke. Akciové ceny platia na 1 rok registrácie domény, akcia trvá do 31. januára 2026, vrátane.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

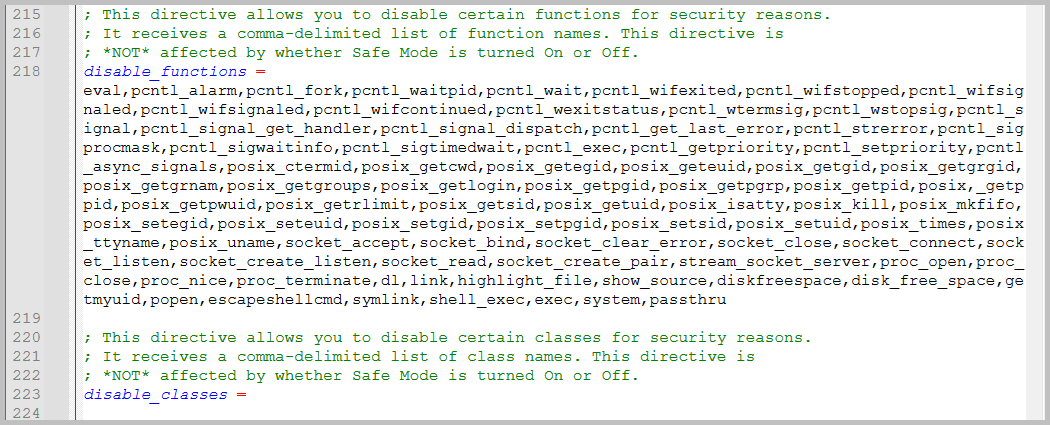
      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      1.10.2026 bol Exoweb aktualizovaný na verziu 10.203.0, ktorá opravuje problémy z predchádzajúcich verzií a významne upravila možnosti správy stránok.


      Webstránka


      Aktivácia Obchodu a Stretnutí v rámci pre-boardingu

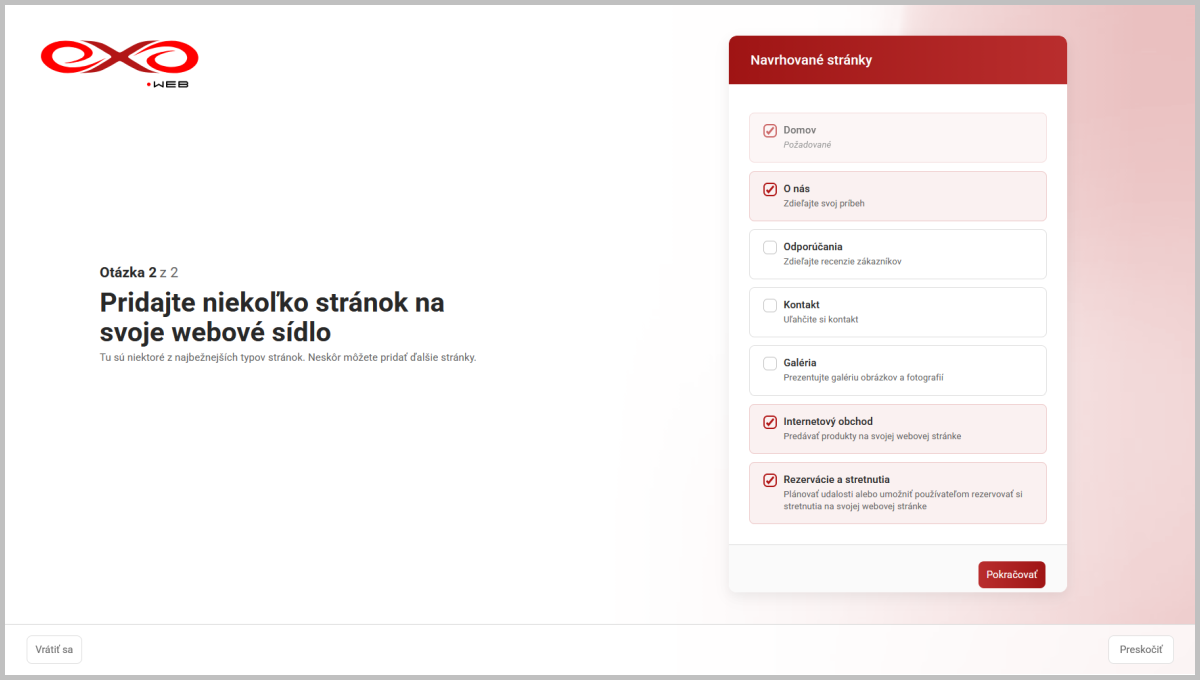
      V prípade vytvárania úplne novej stránky v rámci preboardingu je už od verzie 10.202.0 možnosť si označiť Obchod a Stretnutia a tak odštartovať ich konfiguráciu priamo počas vytvárania stránky. Táto možnosť ešte nie je plne aktívna, samotná konfigurácia bude dostupná až v ďalších verziách.

      102030-exoweb-preboarding-obchod-stretnutia.png


      Re-dizajn správy stránok - uvedenie Manažéra lokality

      Pridanie podstránok, priečinkov alebo externých odkazov v Exowebe mení dizajn. Doteraz, keď ste klikli hore v menu na Úvod, tak vyskočilo okno so zoznamom stránok, kde ste ich mohli upravovať, odstraňovať alebo pridávať nové (to isté sa týkalo aj odkazov a priečinkov v menu).

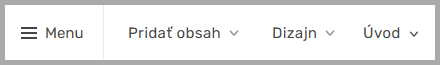
      Keď kliknete hore v menu na Úvod:

      exoweb-hlavne-menu.png


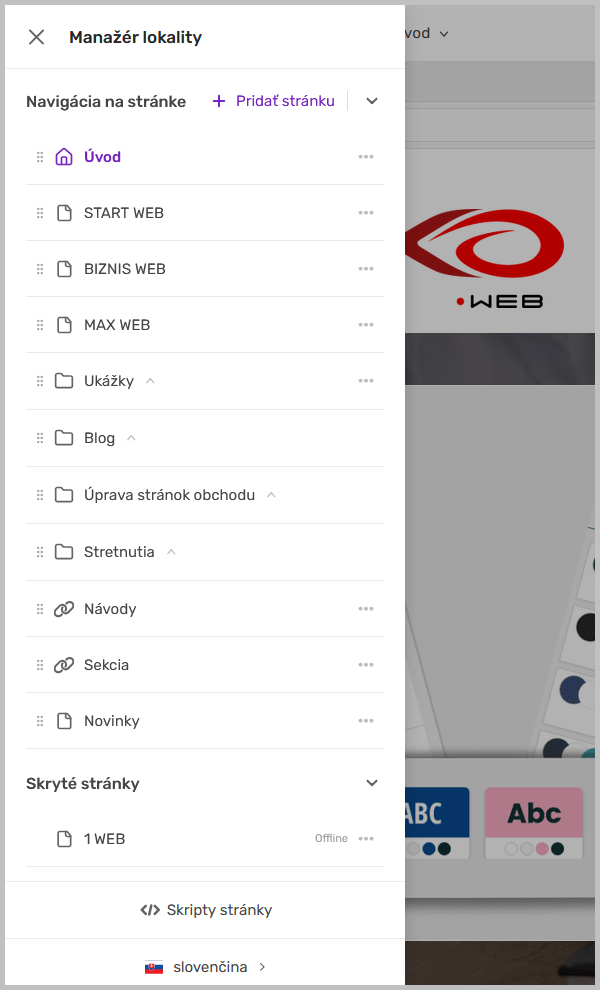
      ...už nevyskočí okno v strede stránky, ale vysunie sa bočný panel, kde uvidíte zoznam svojich stránok, odkazov a priečinkov. Pre úpravu stránky kliknite napravo od jej názvu na tri bodky:

      102030-exoweb-manazer-lokality.png


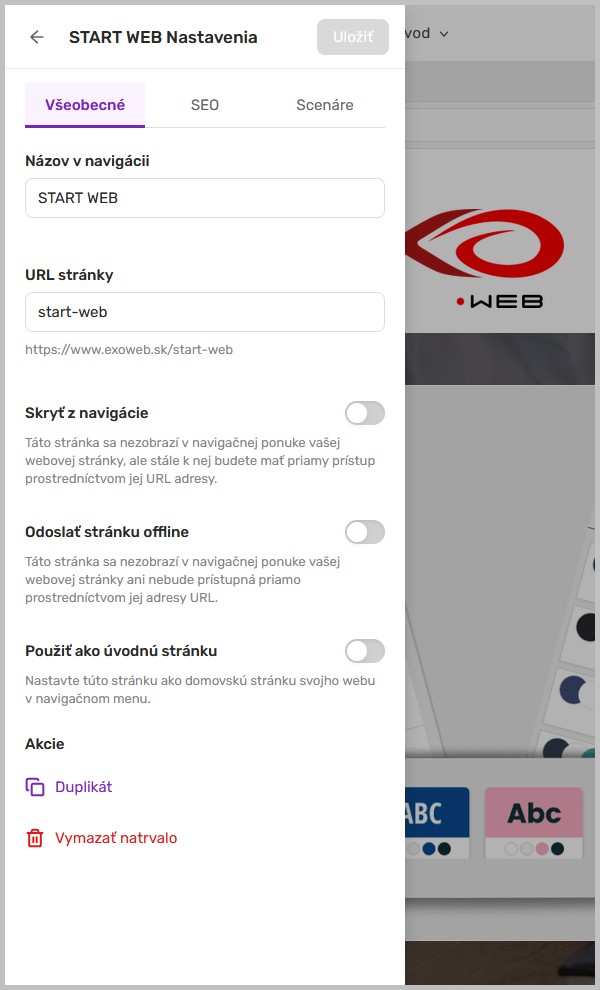
      Úprava stránok obsahuje tri karty, prvou je karta Všeobecné, kde máte možnosť pomenovať stránku, upraviť jej odkaz, skryť ju v menu na webovej stránke alebo ju úplne vypnúť. Môžete ju tu duplikovať alebo natrvalo zmazať:

      102030-exoweb-uprava-stranky-vseobecne.png


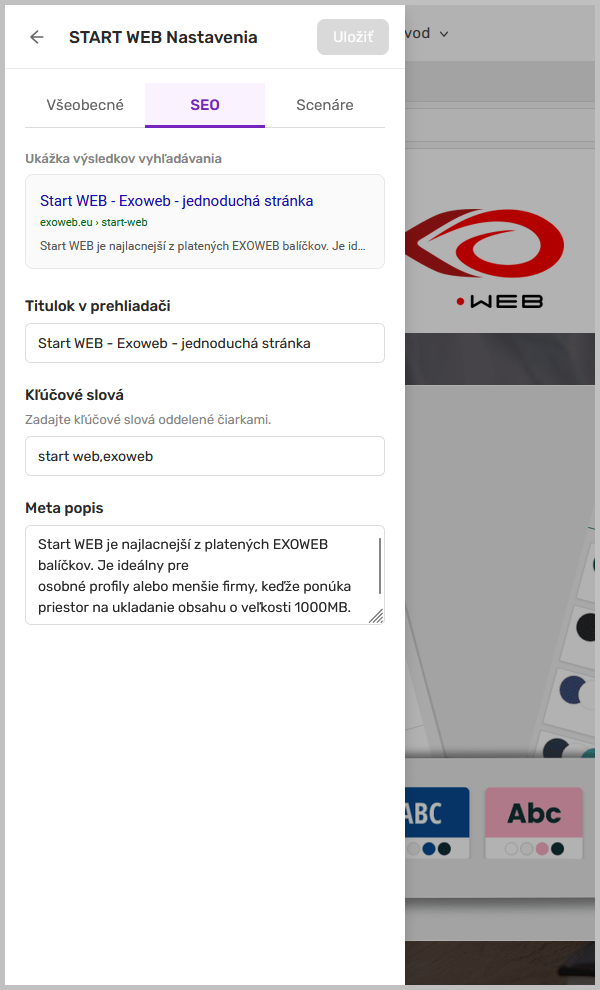
      Na karte SEO si môžete vyplniť jej názov, aký chcete, aby sa zobrazoval vo vyhľadávačoch, nezabudnite doplniť pár kľúčových slov a najmä výstižný popis pre danú schránku:

      102030-exoweb-uprava-stranky-seo.png


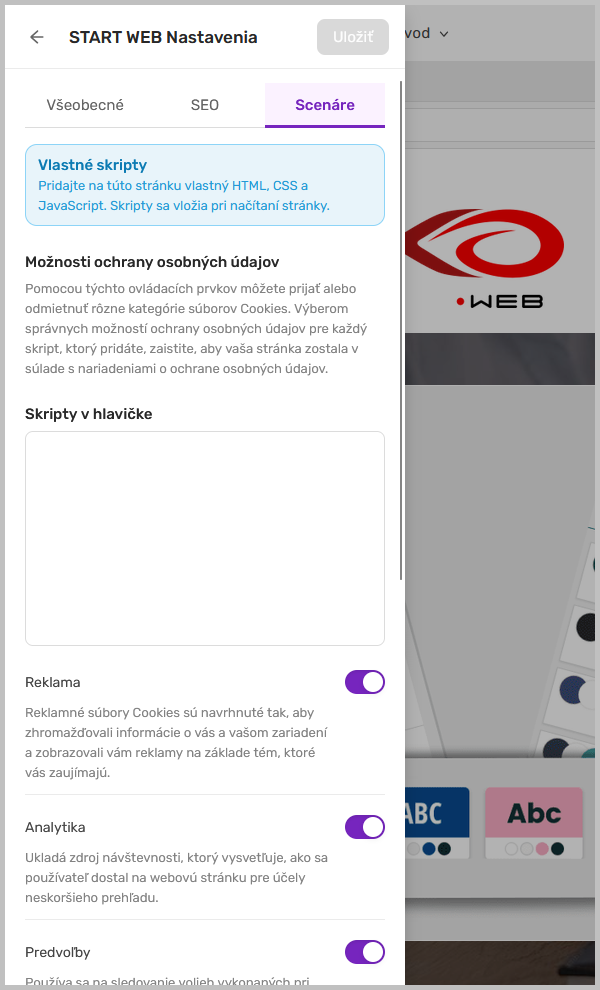
      Na karte Scenáre si môžete vložiť skript do hlavičky, ktorý má fungovať práve na stránke, ktorú upravujete. Taktiež máte možnosť si pre daný skript nastaviť súhlas s cookies. Ak sa cookies majú používať pre daný skript, musia byť vo voľbách zapnuté. Ak nechcete aby sa na skript uplatňovali pravidlá cookies, predvoľby vypnite.

      102030-exoweb-uprava-stranky-scenare-hlavicka.png


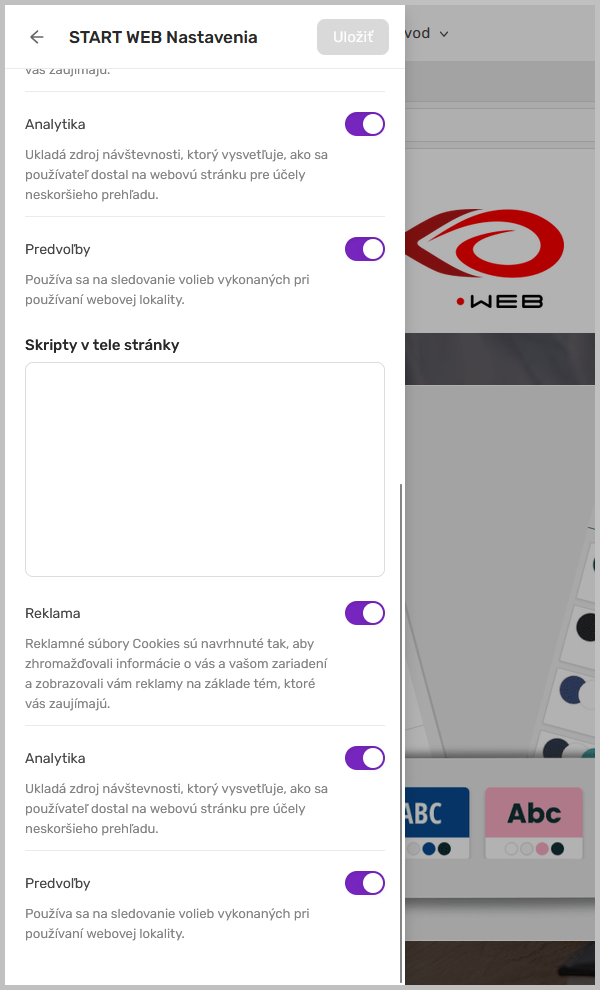
      To isté je možné nastaviť aj pre skripty, ktoré je potrebné vložiť do tela stránky:

      102030-exoweb-uprava-stranky-scenare-telo.png


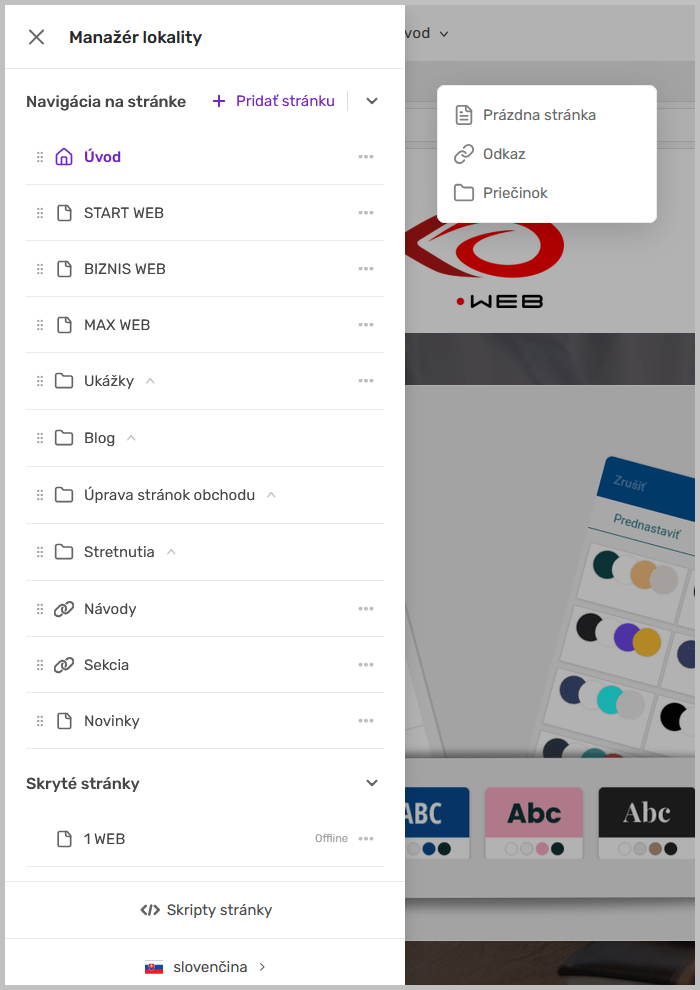
      Ak v Manažérovi lokality kliknete na Pridať stránku, tak sa otvorí ponuka, kde máte možnosť si vytvoriť novú prázdnu stránku, odkaz, ktorý si môžete vložiť do menu alebo priečinok, ktorý potrebujete vytvoriť pre viac stránok.

      V spodnej časti panela si môžete pridať alebo upraviť globálne skripty (tie, ktoré sa budú uplatňovať na všetky stránky vašej webovej lokality) a spravovať jazyky (len balíky Biznis Web a Max Web, ak používate viacjazyčné verzie stránky).

      102030-exoweb-manazer-lokality-pridat-stranku.png


      Opravy chýb

      Vo verzii 10.201.0 opravený problém, pri ktorom v niektorých prípadoch resetovanie stránky nemuselo fungovať, ak mala stránka zapnutý Obchod

      Vo verzii 10.201.0 opravených niekoľko drobných chýb v Správcovi médií, vo verzii 10.202.0 nastavená slovenská lokalizácia v rámci Editora stránok, Blogu a Obchodu

      Vo verzii 10.202.0 vyriešený problém, pri ktorom zmena písma na webe verzie v8 alebo v10s mohla spôsobiť problém s CSS


      Obchod


      Opravy chýb

      • Vo verzii 10.202.0 opravený problém s Obchodom, pri ktorom mohlo prepnutie viditeľnosti Obchodu spôsobiť problém so zobrazovaním používateľského rozhrania
×
×
  • Vytvoriť nové...