-
Centrum podpory
Zoznam návodov ako si spravovať domény a hosting na serveroch EXO Hosting.-
Kategórie
-
- 63
- návody
-
- 80
- návody
-
- 16
- návody
-
- 8
- návody
-
- 40
- návody
-
- 70
- návody
-
- 5
- návody
-
- 5
- návody
-
-
-
Blogy
-

- 58
zápisov - 0
komentárov - 538822
zobrazení
Najnovšie zápisy
Začiatkom decembra 2025 sme pridali 6 nových generických doménových koncoviek:
.DEAL - vhodná pre domény z oblasti obchodu, predaja produktov alebo služieb
.FREE - určená pre bezplatné služby akéhokoľvek druhu, prípadne sa môže použiť na prezentáciu propagačných ponúk
.HOT - venovaná novým trendom, hudbe, cestovaniu či akejkoľvek inej aktivite, ktorú chcete prezentovať
.MOI - zameraná na frankofónny svet, vhodná pre osobné blogy alebo prezentácie vo francúzskom jazyku
.NOW - sila prítomnému okamihu na povzbudenie k okamžitej akcii
.SPOT - určená pre akékoľvek miesta, komunity alebo platformy špecializované na turistické miesta alebo podujatia
Všetky nové koncovky teraz ponúkame v akciových cenách, ich prehľad nájdete na tejto stránke. Akciové ceny platia na 1 rok registrácie domény, akcia trvá do 31. januára 2026, vrátane.
- Čítať viac...
-
- 0 komentárov
- 58
-
- 11
zápisov - 2
komentáre - 1130195
zobrazení
Najnovšie zápisy
Najnovší zápis
Nové bezpečnostné opatrenie: predvolené obmedzenie rizikových PHP funkcií
Pridal Roman,
Rizikové PHP funkcie
Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.
S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.
Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.
Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.
Možnosti vypnutia alebo zapnutia PHP funkcií
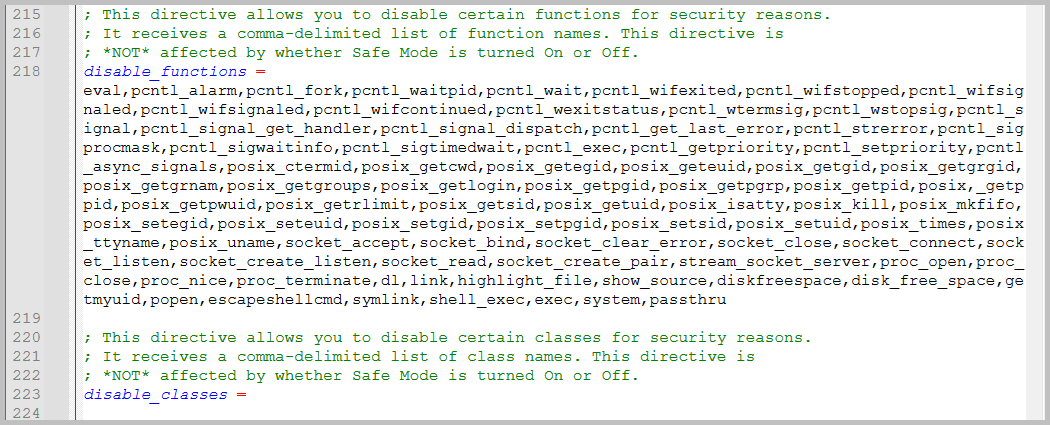
Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.
Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.
V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.
Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.
- Čítať viac...
-
- 0 komentárov
- 11
-
- 36
zápisov - 0
komentárov - 449351
zobrazení
Najnovšie zápisy
12.10.2026 bol Exoweb aktualizovaný na verziu 10.204.0, ktorá opravuje problémy z predchádzajúcich verzií a pridala niekoľko vylepšení navyše.
Webstránka
Možnosť pridania banneru do záhlavia stránky
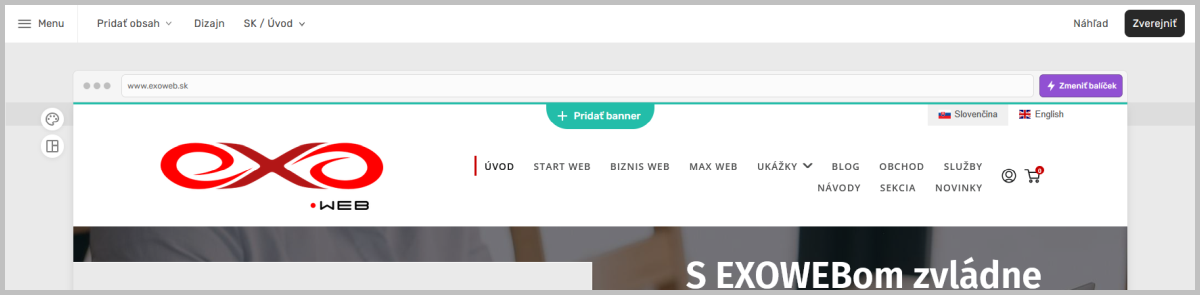
V Editore pribudla možnosť si vložiť úzky banner do záhlavia stránky, kliknite na Pridať banner:
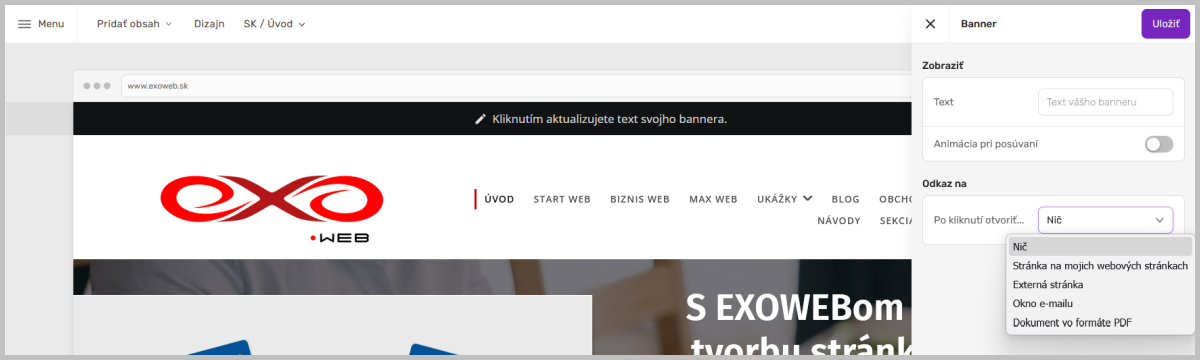
Napravo sa v menu vysunú možnosti:
- Text: zadajte ľubovoľný text, ktorý chcete, aby sa zobrazoval v záhlaví stránky
- Animácia pri posúvaní: text sa nebude hýbať, keď táto možnosť bude vypnutá, keď ju zapnete, text sa bude pohybovať sprava doľava, čím viac upúta pozornosť návštevníka.
- Po kliknutí otvoriť: môžete si vybrať možnosť, čo sa má stať, keď návštevník klikne na banner (nemusí naháňať text na monitore, stačí kliknúť kamkoľvek na banner)
Táto možnosť je vhodná, ak potrebujete návštevníkov upozorniť na dôležitý oznam alebo akciový tovar v Obchode.
Ukážku si môžete pozrieť na exoweb.sk
SEO tipy
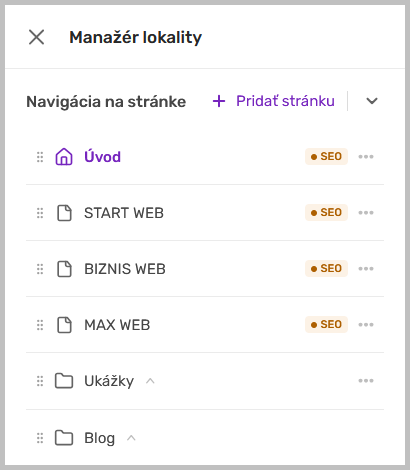
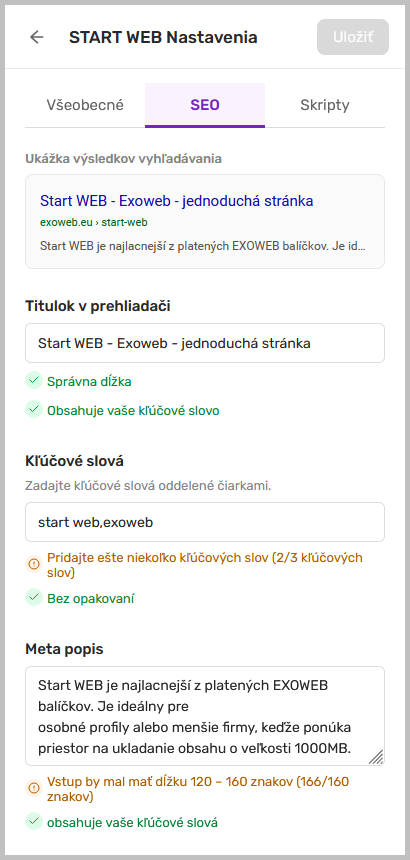
Optimalizácia stránok pre vyhľadávače je stále dôležitá a od tejto verzie každá stránka v editore Exowebu ma zvýraznenú položku SEO, na ktorú môžete kliknúť a skontrolovať, či máte všetky odporúčania splnené:
Ak máte popisy položiek v zelenom, spĺňate všetky odporúčania, popisy oranžovou farbou vás upozornia, čo by bolo vhodné ešte vylepšiť:
Vymazanie priečinka
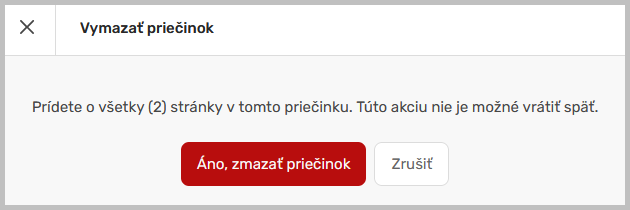
Keď budete chcieť vymazať priečinok, dostanete upozornenie, že budú aj vymazané stránky v ňom. Pred vymazaním priečinka sa preto uistite, že nechcete zmazať všetko čo je v ňom a stránky si radšej presuňte inam:
Opravy chýb
- bola opravená chyba, ktorá zapríčiňovala nesprávne zobrazovanie stránok v skrytých priečinkoch, či komplikovalo ich úpravu v offline režime.
- Čítať viac...
-
- 0 komentárov
- 36
-
Oznámenia
-
Nadchádzajúce udalosti
Žiadne nadchádzajúce udalosti sa nenašli -
Často riešené problémy
-
Najviac zobrazené návody
-
Ukážky najnovších spamov
-
 Pridal Roman,
-
 Pridal Roman,
-

