Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
Jesenná akcia na EXOWEB ×
  • Overenie registrácie .HU domény


    Postup overenia .HU domény je nasledovný:

    Po tom, čo odošleme požiadavku na registráciu domény .HU, na základe vašej objednávky, dostanete od maďarského národného správcu informačný email v maďarčine a angličtine, nižšie uvádzame príklad v anglickej verzii a voľne preložený preklad do slovenčiny:
     

    Citát

    Predmet: FONTOS E-mail cím megerősítése / IMPORTANT e-mail address verification
    Dátum:     Tue, 22 Apr 2025 09:26:01 +0200
    Od:     domain@webspacecontrol.com
    Pre:     emailova@adresa.tld


    Dear Domain Contact,

    Please be informed that due to the central registry regulation of domain names, domain registrars are required to check the functionality of domain owner, billing and contact email addresses for each new domain registration or change of contact details.

    You have registered one or more domains with us and verification of the email address is required for these domain name(s). Please click the link below to verify the email address.
    You have until 2025-XX-XX 00:00:00 CEST to verify this email address. After this date, the international domain name(s) will be suspended until the email address is verified, and in the case of .hu domain names, the registration will not take place.

    https://domain.webspacecontrol.com/hureg/123abc456def789ghi

    If the validation is successful and the e-mail address is confirmed, there is nothing else to do with the validation. This confirmation request concerns the following domain name(s):


    madarska-domena.hu

    Sincerely,
    Your ICANN accredited domain name registrar


    PREKLAD DO SLOVENČINY:

    Vážený doménový kontakt,

    Upozorňujeme, že z dôvodu regulácie centrálnych registrov doménových mien sú registrátori domén povinní pri každej novej registrácii domény alebo zmene kontaktných údajov kontrolovať funkčnosť emailovej adresy vlastníka domény, ako aj fakturačné a kontaktné emailové adresy.

    Zaregistrovali ste si u nás jednu alebo viac domén a pre tieto názvy domén sa vyžaduje overenie e-mailovej adresy. Kliknutím na odkaz nižšie overíte e-mailovú adresu.
    Na overenie tejto e-mailovej adresy máte čas do 2025-XX-XX 00:00:00 CEST. Po tomto dátume budú medzinárodné názvy domén pozastavené až do overenia e-mailovej adresy a v prípade názvov domén .hu sa registrácia neuskutoční.

    https://domain.webspacecontrol.com/hureg/123abc456def789ghi

    Ak je overenie úspešné a e-mailová adresa je potvrdená, ďalšie overovanie už nie je potrebné. Táto žiadosť o potvrdenie sa týka nasledujúcich názvov domén:


    madarska-domena.hu

    s pozdravom
    Váš registrátor názvov domén akreditovaný ICANN


    Po kliknutí na vygenerovaný odkaz v emaile uvidíte takúto podobnú stránku, ktorá vás informuje, že emailovú adresu ste práve potvrdili (kliknutím na odkaz v emaile) a ešte musíte potvrdiť svoje telefónne číslo.

    Nechajte vybranú (alebo zvoľte) možnosť SMS, nižšie si môžete vybrať jazyk, môžete ponechať maďarčinu alebo si vyberte angličtinu a kliknite na modré tlačidlo Start verification process:

    hu-registracia-overenie-emailovej-adresy.png


    Na vaše telefónne číslo, ktoré ste použili pri registrácii domény príde štvormiestny PIN, ktorý zadajte do políčka PIN kód / code a kliknite na zelené tlačidlo PIN Code Verification.

    Následne sa dostanete na stránku, kde bude informácia, že emailová adresa a telefónne číslo boli úspešne overené. Vaša doména .HU je následne do niekoľkých minút funkčná (plná aktivácia môže však trvať ešte nejaký krátky čas):

    hu-registracia-overenie-telefonneho-cisla.png


  • Blogy

    1. Včera, 20. októbra 2026 sa začali internetom šíriť informácie o dvoch mimoriadne závažných bezpečnostných zraniteľnostiach priamo v jadre PHP, ktoré môžu útočníkom umožniť vzdialené spustenie škodlivého kódu na serveri (Remote Code Execution – RCE).

      Keďže nejde o chybu v bežne používanom CMS, napr. WordPress, ale ide o problém priamo v PHP, negatívny dosah to môže mať veľké množstvo webových stránok naprieč mnohými hostingami.

      Problém nastal najmä v tom, že zraniteľnosti boli pôvodne utajované až do plánovaného zverejnenia, ale informácie unikli predčasne a z tohto dôvodu bezpečnostný tím PHP urýchlil vydanie opráv pre verzie PHP.

      Útočník by pri úspešnom zneužití mohol spustiť vlastný kód s oprávneniami PHP procesu. Následky môžu zahŕňať kompromitáciu webových stránok, prístup k citlivým údajom alebo umiestnenie škodlivých súborov na server.


      V čom je konkrétne problém?

      Podľa aktuálnych technických analýz zverejnených na GitHube je podozrenie, že spomínané zraniteľnosti CVE-2026-109618 a CVE-2026-109619 súvisia so spracovaním nahrávania súborov a správou pamäte v PHP.

      PHP obsahuje mechanizmus, ktorý umožňuje sledovať priebeh nahrávania súborov na server. Ide o funkciu Session Upload Progress.

      Pri nahrávaní súboru cez HTTP POST s obsahom multipart/form-data PHP spracúva údaje o prenose a môže ich ukladať do používateľskej session.

      Podľa zverejneného experimentálneho kódu môže za určitých okolností dôjsť k chybe typu Use-After-Free (UAF) spôsobom, že útočník odošle účelovo pripravenú HTTP požiadavku, následný zápis môže poškodiť pamäť PHP procesu, čo môže umožniť spustenie útočníkovho kódu (celý proces zneužitia sme zámerne skrátili len na nutné minimum).

      Oficiálne vydanie opráv PHP verzií 8.x je naplánované na 14 hodinu UTC (16 hodinu SELČ). Zatiaľ nie je známe, či budú vydané opravné balíky pre staršie, už nepodporované verzie PHP 5.x a 7.x.

      Do vydania opravy sa odporúča v PHP nastaviť session.upload_progress.enabled = Off, čo je momentálne jedným z najrozumnejších preventívnych opatrení, ktoré môže poskytovateľ webhostingu vykonať ešte pred nasadením bezpečnostných aktualizácií PHP. Podstatné je aj to, že týmto sa nevypne samotné nahrávanie súborov.


      Čo robiť?

      Zabezpečenie hostingu a PHP pred týmito zraniteľnosťami je plne v našej réžii, v EXO HOSTING aktuálne realizujeme (dočasne vypíname session.upload_progress.enabled) a sledujeme informácie o aktuálnom stave plánovaných opráv, aj keď zatiaľ nie je oficiálne potvrdené, že vypnutie tejto funkcie spoľahlivo odstráni riziko oboch zraniteľností.

      Naši zákazníci nemusia robiť aktuálne nič, ale jedno odporúčanie by sme mali: ak stále používate PHP verzie staršie ako 8.x, dôrazne odporúčame, aby ste prešli podľa možnosti na čo najnovšiu verziu PHP. Staršie verzie PHP, ktoré už nie sú podporované, môžu obsahovať aj iné zraniteľnosti ako tie, na ktoré upozorňuje tento článok.


      Aktualizácia 22.10.2026 15:40

      Predbežná informácia: ešte včera boli aktualizované kritické komponenty na backende (operačné systémy, servery pre konfiguráciu SSL certifikátov a emailov, SQL databáz a Exowebov), boli zrealizované nastavenia pre mitigáciu týchto zraniteľností, teraz postupne prebiehajú aktualizácie PHP verzií (8.1 a vyššie), na staršie nepodporované PHP verzie sú aplikované záplaty voči týmto zraniteľnostiam. Viac informácií prinesieme neskôr.


      Aktualizácia 23.10.2026 14:05

      Keďže množstvo opravných balíkov bolo vydaných narýchlo, zaznamenali sme niekoľko problémov s funkciou mail(), prípadne s tabuľkami v niektorých SQL databázach. Problémy opravujeme na základe hlásení, ak ste na svojich stránkach spozorovali nejaký problém súvisiaci s PHP funkciami alebo SQL databázami, kontaktujte nás na náš email support@exohosting.sk s presným popisom problému.

      Článok budeme aktualizovať.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

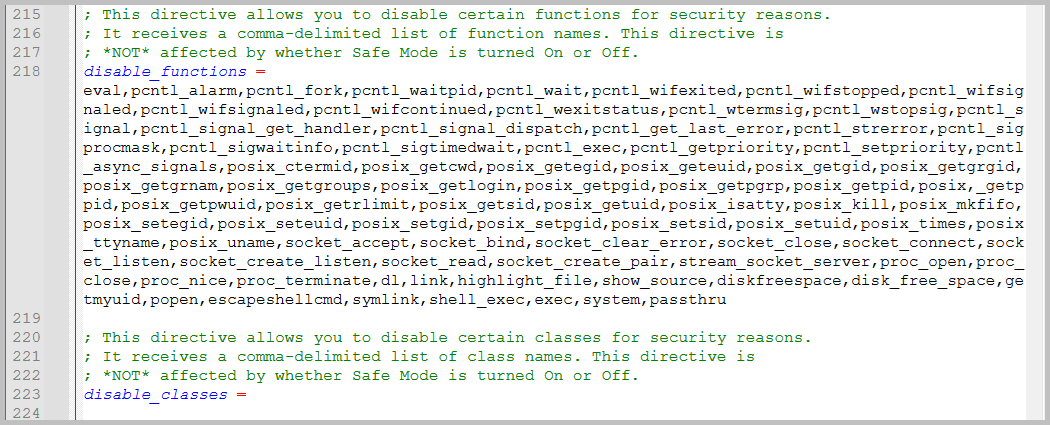
      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      12.10.2026 bol Exoweb aktualizovaný na verziu 10.204.0, ktorá opravuje problémy z predchádzajúcich verzií a pridala niekoľko vylepšení navyše.


      Webstránka


      Možnosť pridania banneru do záhlavia stránky

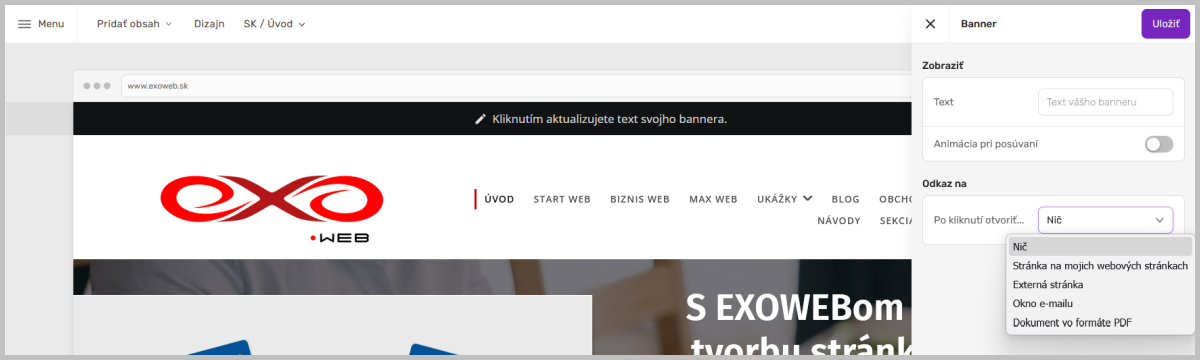
      V Editore pribudla možnosť si vložiť úzky banner do záhlavia stránky, kliknite na Pridať banner:

      102040-exoweb-sticky-banner-pridat.png


      Napravo sa v menu vysunú možnosti:

      • Text: zadajte ľubovoľný text, ktorý chcete, aby sa zobrazoval v záhlaví stránky
      • Animácia pri posúvaní: text sa nebude hýbať, keď táto možnosť bude vypnutá, keď ju zapnete, text sa bude pohybovať sprava doľava, čím viac upúta pozornosť návštevníka.
      • Po kliknutí otvoriť: môžete si vybrať možnosť, čo sa má stať, keď návštevník klikne na banner (nemusí naháňať text na monitore, stačí kliknúť kamkoľvek na banner)

      Táto možnosť je vhodná, ak potrebujete návštevníkov upozorniť na dôležitý oznam alebo akciový tovar v Obchode.

      102040-exoweb-sticky-banner-upravit.png


      Ukážku si môžete pozrieť na exoweb.sk


      SEO tipy

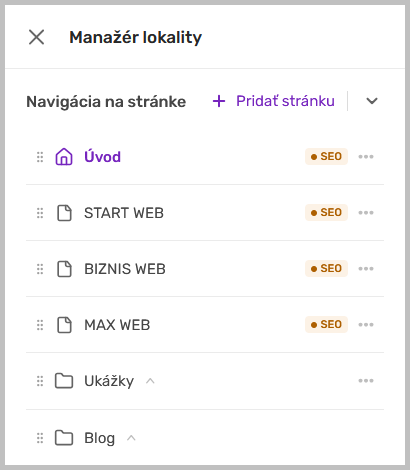
      Optimalizácia stránok pre vyhľadávače je stále dôležitá a od tejto verzie každá stránka v editore Exowebu ma zvýraznenú položku SEO, na ktorú môžete kliknúť a skontrolovať, či máte všetky odporúčania splnené:

      102040-exoweb-seo-skratka.png


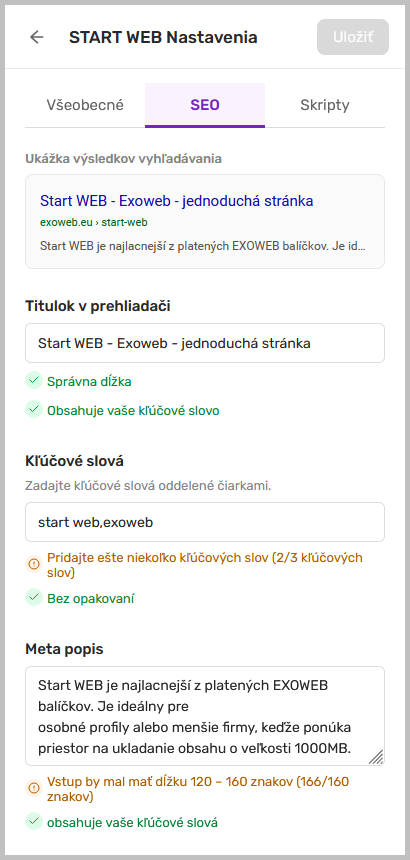
      Ak máte popisy položiek v zelenom, spĺňate všetky odporúčania, popisy oranžovou farbou vás upozornia, čo by bolo vhodné ešte vylepšiť:

      102040-exoweb-seo-tipy.png


      Vymazanie priečinka

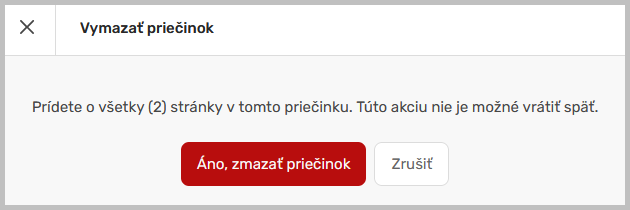
      Keď budete chcieť vymazať priečinok, dostanete upozornenie, že budú aj vymazané stránky v ňom. Pred vymazaním priečinka sa preto uistite, že nechcete zmazať všetko čo je v ňom a stránky si radšej presuňte inam:

      102040-exoweb-upozornenie-na-zmazanie-priecinka.png


      Opravy chýb

      • bola opravená chyba, ktorá zapríčiňovala nesprávne zobrazovanie stránok v skrytých priečinkoch, či komplikovalo ich úpravu v offline režime.
×
×
  • Vytvoriť nové...