DNSSEC (Domain Name System Security Extensions) slúži ako ochrana DNS záznamov domény proti ich zmene počas prenosu a podvrhnutiu zmenených záznamov. V podstate je to elektronický podpis, podobne ako DKIM u emailov a funguje podobne - pomocou DNSSEC záznamu sa overuje pravosť DNS záznamov domény. Vďaka DNSSEC vám alebo návštevníkom vašej stránky útočník nedokáže podvrhnúť IP adresu svojho servera, kde by napodobil vašu stránku a kradol napríklad prihlasovacie údaje.
DNSSEC v praxi funguje tak, že používa asymetrické šifrovanie. Vlastník domény vygeneruje privátne a verejné kľúče. Privátnymi kľúčmi sa podpisujú technické údaje - DNS záznamy, ktoré aj s podpisom uverejňujú naše servery. Verejným kľúčom sa potom overuje pravosť tohto podpisu. Registre doménových koncoviek (napr. u .SK domény je to sk-nic.sk) potom zverejňujú takzvané DS (Delegation Signer) záznamy ktoré určujú, aký kľúč je pre doménu povolený.
Tieto všetky veci za vás urobí náš systém automaticky.
Krátke video od SK-NIC ako DNSSEC funguje
Podrobnejšie informácie o DNSSEC nájdete na stránke SK-NIC.
Ako si aktivovať DNSSEC?
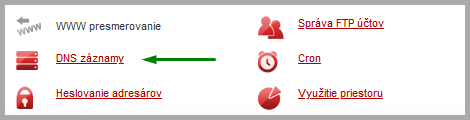
Prihláste sa do Control Panela a pri doméne kliknite na službu DNS záznamy:
Následne kliknite v sekcii DNS záznamy na kartu DNSSEC a uvidíte stav tejto služby (ak pri .SK doméne uvidíte hlásenie Doména nemôže používať nastavenie DNSSEC, uistite sa, či doména používa naše (EXO Hosting) menné servery):

EXO Hosting v súvislosti s DNSSEC používa službu CDS skenovanie, vďaka čomu vieme podpísať aj domény, ktoré využívajú naše menné servery, ale nie sme ich registrátorom. V DNS záznamoch zverejňujeme CDS a CDNSKEY, registre ktoré podporujú CDS skenovanie si tieto záznamy kontrolujú a ak ich u domény nájdu a nedôjde k ich zmene (alebo nefunkčnosti) počas nasledujúcich niekoľkých dní (.SK - 3 dni, .CZ - 7 dní ), tak zverejnia pre doménu DS záznam, vďaka čomu sa vaša doména stane zabezpečenou DNSSECom.
CDS je zatiaľ podporované na doménach .SK (Slovensko), .CZ (Česko), .CH (Švajčiarsko), .CR (Kostarika) a .LI (Lichtenštajnsko). V EXO Hosting CDS podporujeme zatiaľ len pri .SK a .CZ doménach.
Keď kliknete na Zapnúť (CDS), stav sa zmení do pár sekúnd:

Následne stav DNSSEC - CDS si môžete overiť napr. na stránke dnssec-analyzer.verisignlabs.com, príklad záznamov, ak doména nemá aktívny DNSSEC - CDS (čo bude trvať niekoľko hodín a červených záznamov bude postupne ubúdať na úkor zelených)

Keď na .SK doméne sa aktivuje záznam DNSSEC - CDS (po 72 hodinách, ak všetko prebehlo v poriadku), tak vám do schránky (uvedenej vo WHOIS) príde informačný email:
Citát* Na túto správu neodpovedajte, e-mail je zasielaný automatickým systémom. *
Vážený technický kontakt AAAA-0000,
v rámci automatického skenovania zóny .sk ohľadom služby DNSSEC sme na doméne <nazov-domeny>.SK zaregistrovali prítomnosť nasledujúcich CDS záznamov:
tag: 12345, alg: 12, dig. type: 2, digest: a1b2c3d4e5f6g7h8i9j1k2l3m4n5o6p7r8s9Uvedené záznamy boli overené a pridané, na doméne tým bola aktivovaná služba ochrany DNSSEC. V tejto súvislosti nie je potrebná žiadna aktivita z Vašej strany.
Táto správa bola pre vás vygenerovaná automaticky a dostali ste ju preto, že ste v registri domén .sk vedený ako:
Technický kontakt domény <nazov-domeny>.SK (Vaše ID je AAAA-0000)S pozdravom,
--
SK-NIC, a.s. (správca TLD .sk)
Námestie SNP 14
811 06 Bratislava
Tel: +421/2/350 350 30
e-mail: hostmaster@sk-nic.sk
web: https://sk-nic.sk
V prípade .CZ domén vám príde email v podobnom znení:
CitátVážený zákazníku,
náš systém pro automatizovanou správu klíčů DNSSEC nalezl jeden nebo více platných záznamů CDNSKEY na všech jmenných serverech Vaší domény <nazev-domeny>.cz.
Nalezené záznamy CDNSKEY obsahovaly následující klíč/klíče:[flags: 257, protocol: 3, algorithm: 13, key: "a1b2c3d4e5f6g7h8i9j1k2l3m4n5o6p7r8s9=="]
Datum a čas nálezu: 2023-03-29 05:29:17
Ve shodě s RFC 7344 a RFC 8078 považujeme přítomnost těchto záznamů za žádost o zveřejnění těchto klíčů v zóně .cz, a Vaše doména je tak nyní v režimu přechodu na automatizovanou správu klíčů DNSSEC.
Od této chvíle denně kontrolujeme přítomnost uvedených záznamů CDNSKEY na jmenných serverech Vaší domény. Pokud po dobu následujících 7 dnů nezaregistrujeme žádnou změnu záznamů CDNSKEY na žádném z těchto jmenných serverů, budou uvedené klíče uloženy do nově vygenerované sady klíčů v centrálním registru a následně zveřejněny prostřednictvím záznamů DS v zóně .cz. Pokud na tento e-mail nijak nezareagujete, Vaše doména bude fungovat jako doposud, jen bude nově chráněna systémem DNSSEC a správa klíčů DNSSEC pak bude probíhat automaticky na základě Vámi zveřejňovaných záznamů CDNSKEY.
Proces zařazení Vaší domény do režimu s automatizovanou správou klíčů DNSSEC lze zastavit odebráním záznamů CDNSKEY v uvedené lhůtě 7 dnů.
S pozdravem
podpora CZ.NIC, správce domény CZ
Po zhruba ďalšej hodine navyše (pokým sa aktuálne dáta nacachujú), sa stav zmení a mali by ste vidieť všetko v zelenom:

Od tejto chvíle sú vaše DNS záznamy domény zabezpečené.
Registrátor domény a správca menných serverov
Ak máte doménu a menné servery u toho istého prevádzkovateľa, všetko si riešite na jeho strane. Čo ale robiť v prípade, ak napríklad chcete využívať naše menné servery (a DNS), ale doménu spravuje iný registrátor?
DNSSEC sa týka oboch strán, ale každá má na starosti inú časť:
- Prevádzkovateľ menných serverov (a DNS) aktivuje DNSSEC pre samotnú DNS zónu. Vygeneruje kryptografické kľúče a začne DNS záznamy podpisovať. Výsledkom je okrem iného verejný DNSKEY a z neho odvodené údaje pre DS záznam.
- Registrátor domény zabezpečí vloženie DS záznamu do nadradenej DNS zóny prostredníctvom registra danej TLD. Tým sa vytvorí reťaz dôvery medzi nadradenou zónou (napr. .SK) a DNS zónou domény.
Čiže zjednodušene:
DNSSEC zapne a DNS zónu podpisuje ten, kto prevádzkuje autoritatívne menné servery. Registrátor následne publikuje DS záznam v registri domény.
Zmena menných serverov
Čo robiť v prípade, ak existuje DNSSEC záznam iného registrátora a v Control Paneli máte zapnutý DNSSEC? Na obrázku vyššie v návode môžete vidieť položku: Zapnuté (CDS).
Ak registrátor resp. register CDS podporuje, môže tento údaj automaticky načítať a podľa neho vytvoriť alebo aktualizovať DS záznam.
Najväčší význam to má pri rotácii DNSSEC kľúčov, čo je aj prípad v prípade zmeny menných serverov. Keď DNS provider zmení KSK/DNSKEY, nemusí sa nový DS manuálne prenášať cez registrátora - nový údaj publikuje ako CDS a podporujúci systém môže DS automaticky aktualizovať.
Súvisiaci je aj CDNSKEY. Rozdiel je jednoduchý: CDS obsahuje už vypočítaný DS, zatiaľ čo CDNSKEY obsahuje verejný DNSKEY, z ktorého si nadradená strana môže DS vypočítať.
V skratke, CDS (Child DS) je DNS záznam používaný na automatizovanú správu DNSSEC. Umožňuje doméne oznámiť registrátorovi resp. nadradenému registru, aký DS záznam má byť publikovaný alebo aktualizovaný, čo zjednodušuje najmä výmenu DNSSEC kľúčov. Takže v tomto prípade stačí, keď registrátora DNS požiadate o odstránenie jeho DNSSEC záznamu a register domény (v prípade .SK domény je to SK-NIC) si pri skenovaní záznamov tento záznam automaticky aktualizuje. Majte na pamäti, že tento proces v prípade .SK domén môže trvať až 3 dni a v prípade .CZ domén až 7 dní.
Pozrite aj tento článok
Pozrite aj tento článok