Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
Jesenná akcia na EXOWEB a .SK doménu ×
  • Galéria a prezentácia obrázkov (sekcia)


    Widget Galéria a prezentácia obrázkov je vhodné použiť, keď chcete zobraziť viac obrázkov, ktoré napr. spolu nejako súvisia alebo obsahujú zábery toho istého produktu, len z iných uhlov.


    Galéria a prezentácia obrázkov


    Kliknite hore na Pridať obsah a následne na Pridať sekciu:
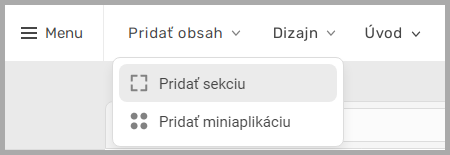
     

    exoweb-pridat-obsah-pridat-sekciu.png


    Na stránke sa objaví zelený pruh s popisom Pridať obsah tu, ak takých pruhov vidíte na stránke viac, kliknite na ten, kam chcete novú sekciu vložiť. Následne naľavo kliknite na sekciu Galéria a prezentácia obrázkov a kliknutím napravo si vyberte formát. My si na ukážku vyberieme ten ohraničený zelenou linkou:
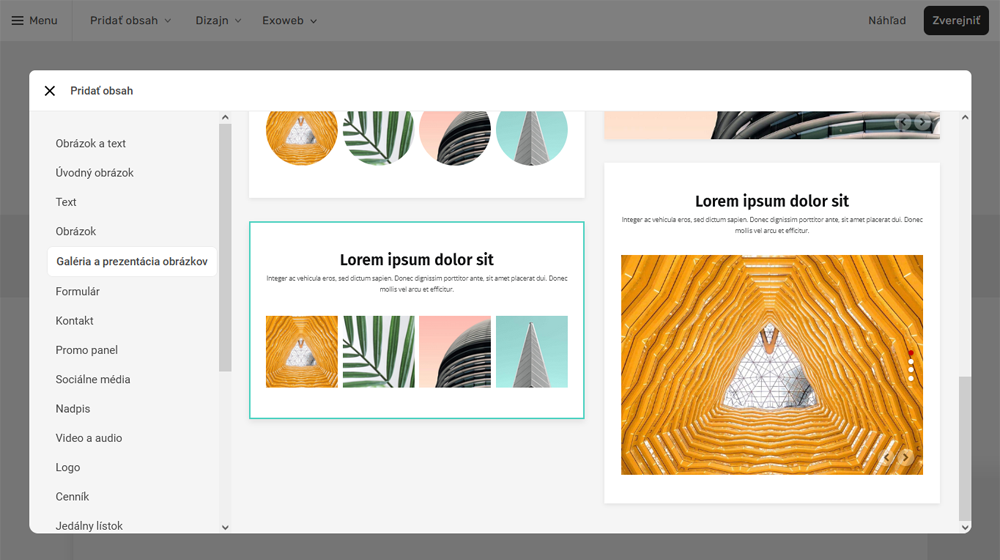
     

    galeria-a-prezentacia-obrazkov-widget.png


    Keď po vložení widgetu na stránku v Galérii kliknete na hocijaký obrázok, tak sa otvoria možnosti úprav. Prvé, čo spravíme, si pridáme nejaké svoje fotky, tak kliknite na Správa obrázkov:
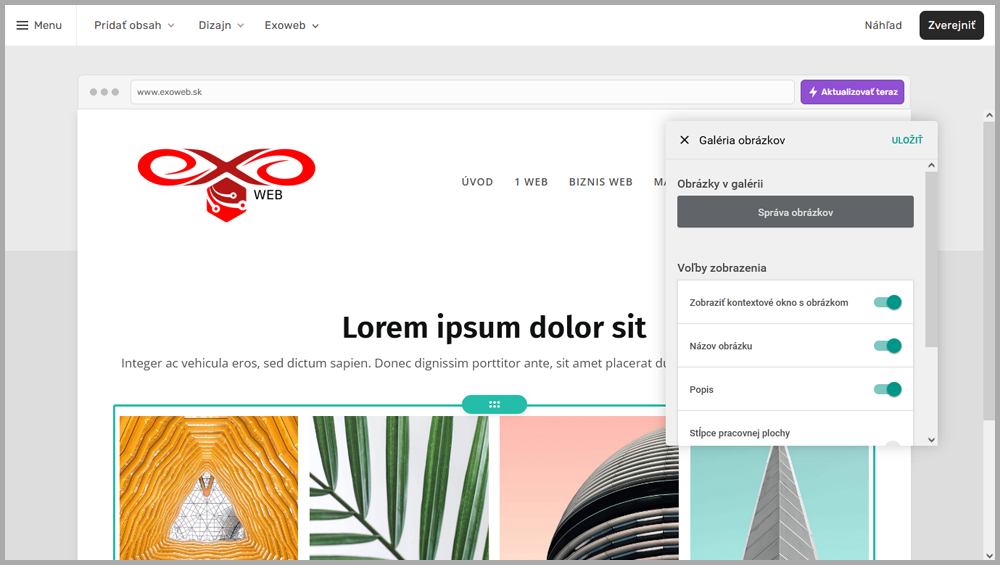
     

    galeria-a-prezentacia-obrazkov-na-stranke.png


    Po kliknutí na Správa obrázkov si nahrajte nové fotky alebo si ich vyberte z tých, čo už máte nahraté. Ak potrebujete pomôcť, pozrite si návod Spravovanie obrázkov v Exowebe.

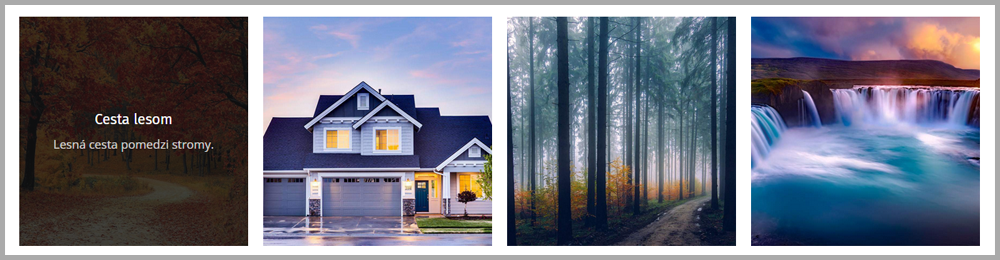
    Napríklad z nahratých fotiek si vyberieme štyri obrázky a v tomto poradí: vodopád, les, dom a lesnú cestu.

    Obrázky sa do výberu uložia vzostupne podľa toho, ako si ich tu označíte. Takže ak si ako prvý obrázok označíte vodopád, na stránke bude umiestnený ako posledný. Keď si vyberiete všetky obrázky, čo chcete, kliknite na Pridať obrázok.
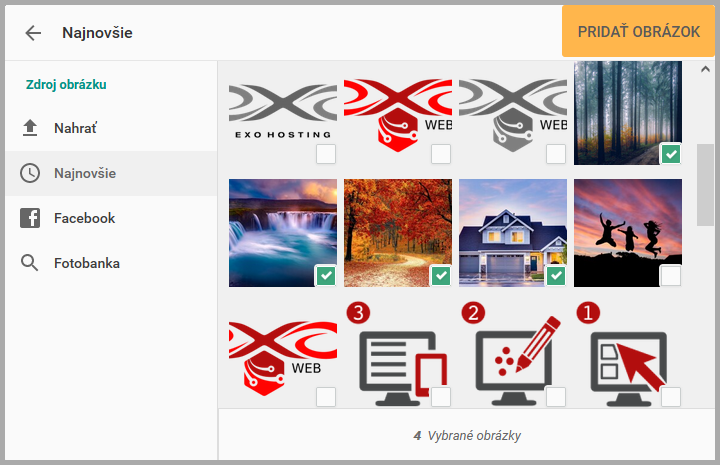
     

    vyber-obrazkov-do-prezentacie.png


    Všimnite si, že obrázky v tejto časti galérie sú uložené vzostupne, podľa toho, ako sme si ich v predchádzajúcom kroku označili. Následne ku každej fotke alebo obrázku si môžete zvoliť názov (Title) a popis (Description). Pridať si môžete viac obrázkov (Add image) alebo aktuálny (ten, ktorý je zobrazený vo väčšom okne napravo) vymazať (Remove image). Keď všetko budete mať nastavené a vypísané ako potrebujete, kliknite na Hotovo:
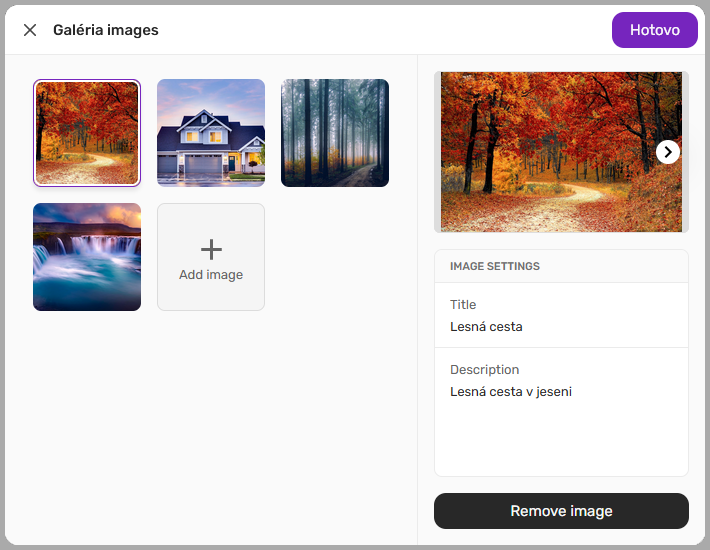
     

    spravovanie-vybratych-obrazkov.png


    V Editore uvidíte svoje obrázky vložené vo widgete, tu môžete ešte rozhodnúť, či názvy a popisy sa budú zobrazovať alebo nie (viď nižšie).
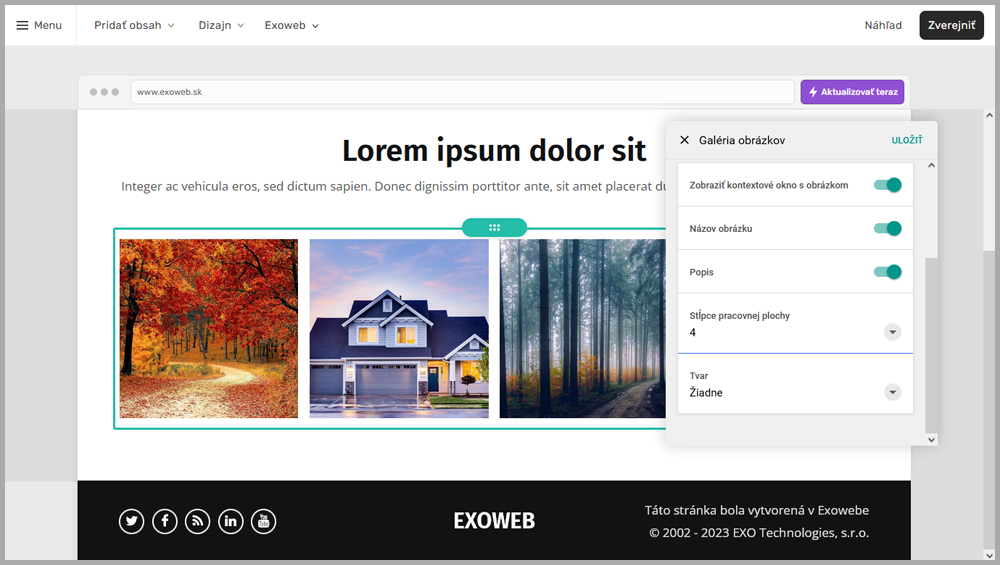
     

    ulozenie-novej-galerie-4-stlpce.png


    Taktiež si môžete usporiadať samotné zobrazenie obrázkov, napr. ak nechcete, nemusíte mať štyri vedľa seba ale len dva (zvyšné dva budú zobrazené pod nimi), nastavte si počet v Stĺpce pracovnej plochy:
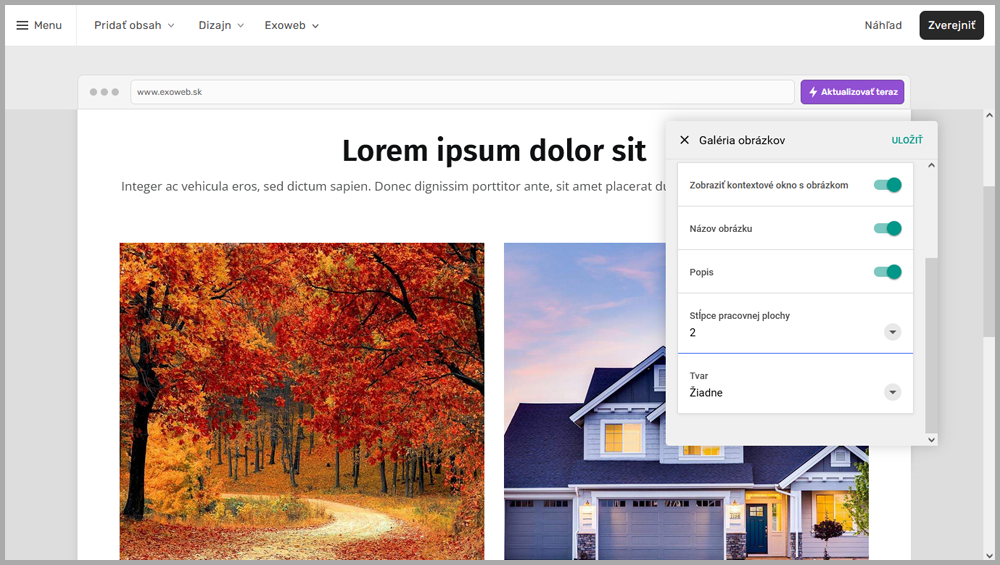
     

    ulozenie-novej-galerie-2-stlpce.png


    Nakoniec kliknite na Hotovo a stránku si dajte zverejniť.

    Obrázky uvidíte na stránke (v našom príklade štyri vedľa seba) a na ktorý nabehnete myšou, tak sa zobrazí názov a popis (ak ste si to v nastaveniach (viď vyššie) medzitým nevypli).
     

    ukazka-galerie.png


    Príklad takejto galérie môžete vidieť na našej prezenčnej stránke exoweb.sk.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Včera, 20. októbra 2026 sa začali internetom šíriť informácie o dvoch mimoriadne závažných bezpečnostných zraniteľnostiach priamo v jadre PHP, ktoré môžu útočníkom umožniť vzdialené spustenie škodlivého kódu na serveri (Remote Code Execution – RCE).

      Keďže nejde o chybu v bežne používanom CMS, napr. WordPress, ale ide o problém priamo v PHP, negatívny dosah to môže mať veľké množstvo webových stránok naprieč mnohými hostingami.

      Problém nastal najmä v tom, že zraniteľnosti boli pôvodne utajované až do plánovaného zverejnenia, ale informácie unikli predčasne a z tohto dôvodu bezpečnostný tím PHP urýchlil vydanie opráv pre verzie PHP.

      Útočník by pri úspešnom zneužití mohol spustiť vlastný kód s oprávneniami PHP procesu. Následky môžu zahŕňať kompromitáciu webových stránok, prístup k citlivým údajom alebo umiestnenie škodlivých súborov na server.


      V čom je konkrétne problém?

      Podľa aktuálnych technických analýz zverejnených na GitHube je podozrenie, že spomínané zraniteľnosti CVE-2026-109618 a CVE-2026-109619 súvisia so spracovaním nahrávania súborov a správou pamäte v PHP.

      PHP obsahuje mechanizmus, ktorý umožňuje sledovať priebeh nahrávania súborov na server. Ide o funkciu Session Upload Progress.

      Pri nahrávaní súboru cez HTTP POST s obsahom multipart/form-data PHP spracúva údaje o prenose a môže ich ukladať do používateľskej session.

      Podľa zverejneného experimentálneho kódu môže za určitých okolností dôjsť k chybe typu Use-After-Free (UAF) spôsobom, že útočník odošle účelovo pripravenú HTTP požiadavku, následný zápis môže poškodiť pamäť PHP procesu, čo môže umožniť spustenie útočníkovho kódu (celý proces zneužitia sme zámerne skrátili len na nutné minimum).

      Oficiálne vydanie opráv PHP verzií 8.x je naplánované na 14 hodinu UTC (16 hodinu SELČ). Zatiaľ nie je známe, či budú vydané opravné balíky pre staršie, už nepodporované verzie PHP 5.x a 7.x.

      Do vydania opravy sa odporúča v PHP nastaviť session.upload_progress.enabled = Off, čo je momentálne jedným z najrozumnejších preventívnych opatrení, ktoré môže poskytovateľ webhostingu vykonať ešte pred nasadením bezpečnostných aktualizácií PHP. Podstatné je aj to, že týmto sa nevypne samotné nahrávanie súborov.


      Čo robiť?

      Zabezpečenie hostingu a PHP pred týmito zraniteľnosťami je plne v našej réžii, v EXO HOSTING aktuálne realizujeme (dočasne vypíname session.upload_progress.enabled) a sledujeme informácie o aktuálnom stave plánovaných opráv, aj keď zatiaľ nie je oficiálne potvrdené, že vypnutie tejto funkcie spoľahlivo odstráni riziko oboch zraniteľností.

      Naši zákazníci nemusia robiť aktuálne nič, ale jedno odporúčanie by sme mali: ak stále používate PHP verzie staršie ako 8.x, dôrazne odporúčame, aby ste prešli podľa možnosti na čo najnovšiu verziu PHP. Staršie verzie PHP, ktoré už nie sú podporované, môžu obsahovať aj iné zraniteľnosti ako tie, na ktoré upozorňuje tento článok.


      Aktualizácia 22.10.2026 15:40

      Predbežná informácia: ešte včera boli aktualizované kritické komponenty na backende (operačné systémy, servery pre konfiguráciu SSL certifikátov a emailov, SQL databáz a Exowebov), boli zrealizované nastavenia pre mitigáciu týchto zraniteľností, teraz postupne prebiehajú aktualizácie PHP verzií (8.1 a vyššie), na staršie nepodporované PHP verzie sú aplikované záplaty voči týmto zraniteľnostiam. Viac informácií prinesieme neskôr.


      Aktualizácia 23.10.2026 14:05

      Keďže množstvo opravných balíkov bolo vydaných narýchlo, zaznamenali sme niekoľko problémov s funkciou mail(), prípadne s tabuľkami v niektorých SQL databázach. Problémy opravujeme na základe hlásení, ak ste na svojich stránkach spozorovali nejaký problém súvisiaci s PHP funkciami alebo SQL databázami, kontaktujte nás na náš email support@exohosting.sk s presným popisom problému.

      Článok budeme aktualizovať.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

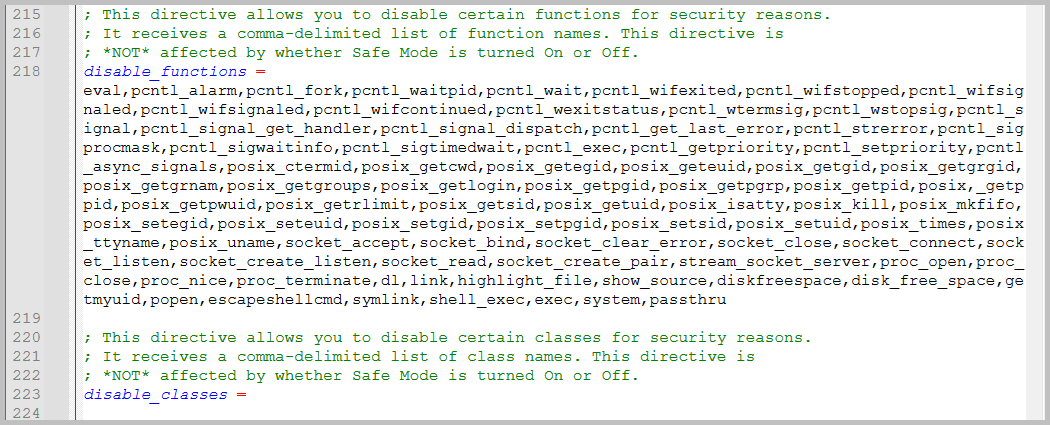
      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      12.10.2026 bol Exoweb aktualizovaný na verziu 10.204.0, ktorá opravuje problémy z predchádzajúcich verzií a pridala niekoľko vylepšení navyše.


      Webstránka


      Možnosť pridania banneru do záhlavia stránky

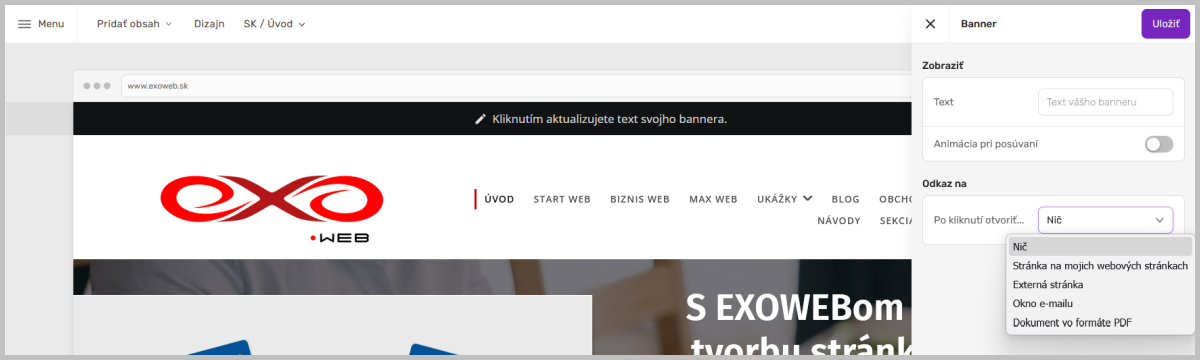
      V Editore pribudla možnosť si vložiť úzky banner do záhlavia stránky, kliknite na Pridať banner:

      102040-exoweb-sticky-banner-pridat.png


      Napravo sa v menu vysunú možnosti:

      • Text: zadajte ľubovoľný text, ktorý chcete, aby sa zobrazoval v záhlaví stránky
      • Animácia pri posúvaní: text sa nebude hýbať, keď táto možnosť bude vypnutá, keď ju zapnete, text sa bude pohybovať sprava doľava, čím viac upúta pozornosť návštevníka.
      • Po kliknutí otvoriť: môžete si vybrať možnosť, čo sa má stať, keď návštevník klikne na banner (nemusí naháňať text na monitore, stačí kliknúť kamkoľvek na banner)

      Táto možnosť je vhodná, ak potrebujete návštevníkov upozorniť na dôležitý oznam alebo akciový tovar v Obchode.

      102040-exoweb-sticky-banner-upravit.png


      Ukážku si môžete pozrieť na exoweb.sk


      SEO tipy

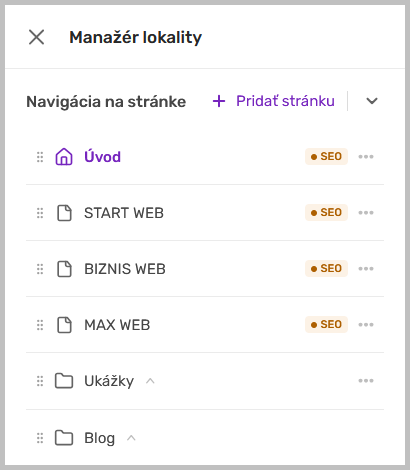
      Optimalizácia stránok pre vyhľadávače je stále dôležitá a od tejto verzie každá stránka v editore Exowebu ma zvýraznenú položku SEO, na ktorú môžete kliknúť a skontrolovať, či máte všetky odporúčania splnené:

      102040-exoweb-seo-skratka.png


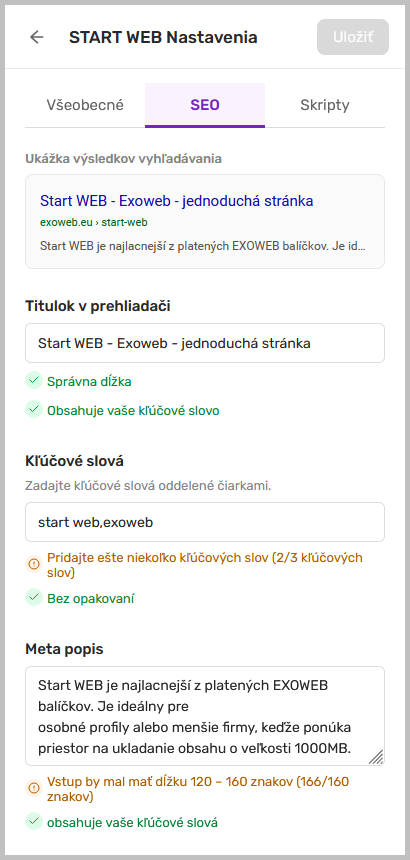
      Ak máte popisy položiek v zelenom, spĺňate všetky odporúčania, popisy oranžovou farbou vás upozornia, čo by bolo vhodné ešte vylepšiť:

      102040-exoweb-seo-tipy.png


      Vymazanie priečinka

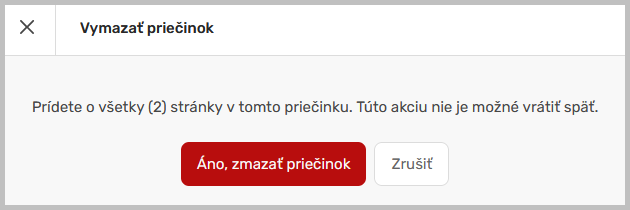
      Keď budete chcieť vymazať priečinok, dostanete upozornenie, že budú aj vymazané stránky v ňom. Pred vymazaním priečinka sa preto uistite, že nechcete zmazať všetko čo je v ňom a stránky si radšej presuňte inam:

      102040-exoweb-upozornenie-na-zmazanie-priecinka.png


      Opravy chýb

      • bola opravená chyba, ktorá zapríčiňovala nesprávne zobrazovanie stránok v skrytých priečinkoch, či komplikovalo ich úpravu v offline režime.
×
×
  • Vytvoriť nové...