Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
Jesenná akcia na EXOWEB ×
  • Ako si vytvoriť emailové konto vo Windows 11


    Ak používate operačný systém Windows 11, tak si emaily môžete spravovať aj priamo v bezplatnej Windows aplikácii Outlook, ktorý nahradil bezplatnú aplikáciu Pošta, ktorá bola súčasťou starších verzií Windows ešte niekedy začiatkom roka 2024. Aplikácia sa konkrétne nazýva Nový Outlook pre Windows.

    Tento návod bol vytvorený pre Windows 11 verziu 25H2.

    Prv než začnete, odporúčame najprv vykonať kontrolu, aby ste zistili, v akom stave sa nachádza aplikácia vo vašom počítači.


    Stav kontroly aplikácie


    Tento krok by ste mohli eventuálne aj preskočiť, ale odporúčame ho vykonať minimálne raz, aby ste sa uistili, že v počítači pôvodnú aplikáciu Pošta už nemáte, ale máte Nový Outlook pre Windows.

    Vľavo dole vo Windows menu kliknite na ikonu okien a hore do vyhľadávacieho poľa zadajte výraz pošta. Následne kliknite naľavo na aplikáciu Pošta alebo napravo na Otvoriť:

    w11-01-menu-posta.png


    Ak už máte vo svojom počítači aktuálnu verziu aplikácie Nový Outlook Pre Windows, tak po kliknutí na ikonu Pošta budete automaticky presmerovaní na túto novú aplikáciu.

    Ak túto kontrolu ste ešte nikdy nevykonali a keďže aplikácia Pošta bola nahradená aplikáciou Nový Outlook Pre Windows a tento Outlook nemusíte mať aktuálny, je možné, že sa otvorí okno, ktoré vás vyzve na aktualizáciu aplikácie. Kliknite na Update now:

    w11-02-posta-aktualizacia.png


    Otvorí sa okno v Microsoft Store s výzvou, aby ste si Outlook pre Windows aktualizovali, po aktualizácii kliknite na Otvorte:

    w11-03-posta-aktualizacia-outlook.png


    V každom prípade by ste sa nakoniec mali dopracovať k Novému Outlooku pre Windows aj cez Windows menu zadaním výrazu outlook, kliknite potom na aplikáciu Outlook (new), buď sa rovno spustí aplikácia alebo vás systém vyzve na aktualizáciu aplikácie (ako vyššie):

    w11-04-menu-outlook.png


    Nastavenie aplikácie Outlook vo Windows


    Spustením aplikácie Nový Outlook pre Windows dostanete úvodné okno nastavenia aplikácie Outlook. Do poľa Navrhované kontá zadajte názov svojej schránky a kliknite dole na Pokračovať:

    w11-05-novy-outlook-uvod.png


    Tento formulár sa vám nemusí zobraziť (ak sa nezobrazí, dostanete sa hneď na konfiguráciu nastavení schránky), ale ak by zobrazil a sa dostanete na okno do prihlásenia Microsoft konta, tu netreba nad ničím rozmýšľať, len kliknite na Ďalej:

    w11-06-novy-outlook-prihlasenie.png


    Keďže vaša emailová adresa najskôr nebude Microsoft konto, dostanete chybové hlásenie. Zavrite toto okno kliknutím na X hore vpravo:

    w11-07-novy-outlook-zrusenie-ms-konta.png


    Následne by ste sa mali dostať opäť na úvodné okno s tým rozdielom, že teraz máte k dispozícii vpravo dole tlačidlo Rozšírené nastavenie. Kliknite naň:

    w11-08-novy-outlook-rozsirene-nastavenie.png


    Či ste už išli cez Microsoft konto alebo nie, v ďalšom kroku by sa malo otvoriť okno s výberom poskytovateľa emailu. Presuňte sa nižšie a vyberte si jednu z dvoch možností, IMAP alebo POP:

    • IMAP uchováva emaily na serveri a umožňuje ich synchronizáciu medzi viacerými zariadeniami.
    • POP sťahuje emaily zo servera do zariadenia a spravidla ich zo servera odstraňuje, takže nie sú ďalej prístupné z iných zariadení.

    Na základe viacerých skúseností odporúčame vybrať protokol IMAP. Kliknite na IMAP.

    w11-09-novy-outlook-rozsirene-nastavenie-imap.png


    V ďalšom okne zadajte veľmi pozorne nasledujúce údaje, dôležité pre príjem emailovej pošty:

    • Heslo: heslo do vašej schránky, ktorým sa viete prihlásite do Roundcube Webmail
    • Zobraziť viac: ak nie je zapnuté, zapnite
    • Použiť odporúčané nastavenie: toto odporúčame vypnúť, aby si tam Outlook nevnucoval servery, ktoré my neodporúčame
    • Server prichádzajúcej pošty IMAP: zadajte mail.exohosting.com (rovnaký server platí, aj keby ste sa rozhodli pre protokol POP) bez ohľadu na to, čo tam budete mať vyplnené
    • Port: zadajte 993, ak už nie je zadaný. V prípade, ak ste sa rozhodli pre POP, port musí byť 995
    • Typ zabezpečeného pripojenia: vyberte SSL/TLS (ak už nie je vybrané)

    Keď budete mať nastavené tieto možnosti, posuňte sa v okne nižšie a pokračujte v nastavovaní odosielania emailov...

    w11-10-novy-outlook-rozsirene-nastavenie-imap-prijem.png


    V druhej časti okna si nastavte parametre pre odosielanie pošty:

    • Používateľské meno pre SMTP: zadajte svoju emailovú schránku (ak už nie je zadaná)
    • Heslo pre SMTP: rovnaké heslo ako v prvom prípade, teda heslo, ktorým sa viete prihlásiť do Roundcube Webmail
    • Server odchádzajúcej pošty SMTP: zadajte smtp.exohosting.com, bez ohľadu na to, čo tam už máte zadané
    • Port: zadajte 465, prípadne môžete zadať aj 587
    • Typ zabezpečeného pripojenia: vyberte resp. ponechajte SSL/TLS, v prípade portu 587 odporúčame vybrať StartTLS

    Keď všetko budete mať nastavené a skontrolované, kliknite dole na Pokračovať:

    w11-11-novy-outlook-rozsirene-nastavenie-imap-odosielanie.png


    V ďalšom okne dostanete upozornenie, že pre dokončenie nastavenia emailového účtu v Outlooku vo Windows je potrebná synchronizácia s Microsoft Cloud. Toto platí pre oba protokoly - IMAP aj POP. Kapacita Microsoft Cloudu je obmedzená na 5 GB. Aj keď by sa táto kapacita naplnila, nemalo by to mať vplyv na doručovanie emailov, len nebude už prebiehať synchronizácia (zatiaľ sme to však netestovali). Kliknite na Pokračovať:

    w11-12-novy-outlook-rozsirene-nastavenie-synchronizacia-ms-cloud.png


    Následne sa Outlook pomocou zadaných údajov bude snažiť pripojiť na naše EXO servery, táto operácia môže trvať krátko, ak dlhšie, nechajte nech si Outlook spracuje, čo má.

    w11-13-novy-outlook-rozsirene-nastavenie-caka-sa-na-poskytovatela.png


    Ak dostanete toto okno, to znamená, že Outlook sa úspešne spojil s našimi EXO servermi a počkajte ešte pokým si nakonfiguruje základné nastavenia:

    w11-14-novy-outlook-rozsirene-nastavenie-zaverecne-nastavenia.png


    Ak všetko prebehlo správne, aplikácia Outlook by sa mala otvoriť, kde už uvidíte aj svoje emaily (ak nejaké už máte). Napravo hore môžete kliknúť na ozubené koleso (Nastavenia) a pozrieť si ďalšie možnosti aplikácie Outlook (odporúčame).

    w11-15-novy-outlook.png


    Používanie bezplatnej aplikácie Nový Outlook pre Windows 11 odporúčame vtedy, ak ste nenáročný užívateľ. V opačnom prípade odporúčame pre správu pošty používať Roundcube Webmail alebo Mozilla Thunderbird, prípadne Microsoft Outlook, ako súčasť balíka Microsoft 365.


    Potrebujete si emailové konto v Outlooku pre Windows upraviť? Pozrite si návod.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Včera, 20. októbra 2026 sa začali internetom šíriť informácie o dvoch mimoriadne závažných bezpečnostných zraniteľnostiach priamo v jadre PHP, ktoré môžu útočníkom umožniť vzdialené spustenie škodlivého kódu na serveri (Remote Code Execution – RCE).

      Keďže nejde o chybu v bežne používanom CMS, napr. WordPress, ale ide o problém priamo v PHP, negatívny dosah to môže mať veľké množstvo webových stránok naprieč mnohými hostingovými poskytovateľmi.

      Problém nastal najmä v tom, že zraniteľnosti boli pôvodne utajované až do plánovaného zverejnenia, ale informácie unikli predčasne a z tohto dôvodu bezpečnostný tím PHP urýchlil vydanie opráv pre verzie PHP.

      Útočník by pri úspešnom zneužití mohol spustiť vlastný kód s oprávneniami PHP procesu. Následky môžu zahŕňať kompromitáciu webových stránok, prístup k citlivým údajom alebo umiestnenie škodlivých súborov na server.


      V čom je konkrétne problém?

      Podľa aktuálnych technických analýz zverejnených na GitHube je podozrenie, že spomínané zraniteľnosti CVE-2026-109618 a CVE-2026-109619 súvisia so spracovaním nahrávania súborov a správou pamäte v PHP.

      PHP obsahuje mechanizmus, ktorý umožňuje sledovať priebeh nahrávania súborov na server. Ide o funkciu Session Upload Progress.

      Pri nahrávaní súboru cez HTTP POST s obsahom multipart/form-data PHP spracúva údaje o prenose a môže ich ukladať do používateľskej session.

      Podľa zverejneného experimentálneho kódu môže za určitých okolností dôjsť k chybe typu Use-After-Free (UAF) spôsobom, že útočník odošle účelovo pripravenú HTTP požiadavku, následný zápis môže poškodiť pamäť PHP procesu, čo môže umožniť spustenie útočníkovho kódu (celý proces zneužitia sme zámerne skrátili len na nutné minimum).

      Oficiálne vydanie opráv PHP verzií 8.x je naplánované na 14 hodinu UTC (16 hodinu SELČ). Zatiaľ nie je známe, či budú vydané opravné balíky pre staršie, už nepodporované verzie PHP 5.x a 7.x.

      Do vydania opravy sa odporúča v PHP nastaviť session.upload_progress.enabled = Off, čo je momentálne jedným z najrozumnejších preventívnych opatrení, ktoré môže poskytovateľ webhostingu vykonať ešte pred nasadením bezpečnostných aktualizácií PHP. Podstatné je aj to, že týmto sa nevypne samotné nahrávanie súborov.


      Čo robiť?

      Zabezpečenie hostingu a PHP pred týmito zraniteľnosťami je plne v našej réžii, v EXO HOSTING aktuálne realizujeme (dočasne vypíname session.upload_progress.enabled) a sledujeme informácie o aktuálnom stave plánovaných opráv, aj keď zatiaľ nie je oficiálne potvrdené, že vypnutie tejto funkcie spoľahlivo odstráni riziko oboch zraniteľností.

      Naši zákazníci nemusia robiť aktuálne nič, ale jedno odporúčanie by sme mali: ak stále používate PHP verzie staršie ako 8.x, dôrazne odporúčame, aby ste prešli podľa možnosti na čo najnovšiu verziu PHP. Staršie verzie PHP, ktoré už nie sú podporované, môžu obsahovať aj iné zraniteľnosti ako tie, na ktoré upozorňuje tento článok.


      Aktualizácia 22. 10. 2026 15:40

      Predbežná informácia: ešte včera boli aktualizované kritické komponenty na backende (operačné systémy, servery pre konfiguráciu SSL certifikátov a emailov, SQL databáz a Exowebov), boli zrealizované nastavenia pre mitigáciu týchto zraniteľností, teraz postupne prebiehajú aktualizácie PHP verzií (8.1 a vyššie), na staršie nepodporované PHP verzie sú aplikované záplaty voči týmto zraniteľnostiam. Viac informácií prinesieme neskôr.


      Aktualizácia 23. 10. 2026 14:05

      Keďže množstvo opravných balíkov bolo vydaných narýchlo, zaznamenali sme niekoľko problémov s funkciou mail(), prípadne s tabuľkami v niektorých SQL databázach. Problémy opravujeme na základe hlásení, ak ste na svojich stránkach spozorovali nejaký problém súvisiaci s PHP funkciami alebo SQL databázami, kontaktujte nás na náš email support@exohosting.sk s presným popisom problému.


      Aktualizácia 29. 10. 2026 13:00

      Tohto času už nezaznamenávame problémy, ktoré by súviseli so zraniteľnosťami CVE-2026-109618 a CVE-2026-109619. Všetky PHP verzie (od verzie 8.2), ktoré sú aktuálne podporované, boli aktualizované na najnovšiu verziu. Na staršie PHP verzie (od verzie 5.2) sme aplikovali záplaty, ktoré by mali riziká spôsobené zraniteľnosťami eliminovať v čo najvyššej možnej miere.

      Napriek tomu odporúčame, aby ste si v php.ini ponechali nastavenie (týka sa PHP 5.4 a vyššie) v stave:

      session.upload_progress.enabled = off


      V prípade, ak by ste je túto konfiguračnú direktívu PHP potrebovali mať z nejakého dôvodu zapnutú, môžete nastavenie zmeniť na On alebo ju celú z php.ini súboru zmazať (nezabudnite reštartovať PHP).

      Táto direktíva zapína alebo vypína sledovanie priebehu nahrávania súborov na webový server. Je súčasťou mechanizmu PHP Sessions a umožňuje webovej aplikácii zisťovať, koľko dát zo súboru už bolo nahraných a koľko ešte zostáva nahrať. Ak je táto funkcia zapnutá, PHP môže priebežne ukladať do session informácie o prenose, napríklad aká je celková veľkosť nahrávaných súborov alebo koľko percent dát sa už nahralo a pod. Webová aplikácia môže tieto údaje následne využívať napríklad na zobrazenie indikátora priebehu nahrávania. Majte však na pamäti, že samotné zapnutie funkcie ešte neznamená automaticky, že každé nahrávanie súboru automaticky vytvára záznam v session, keďže formulár musí obsahovať špeciálne pole, ktorým sa sledovanie aktivuje.

      Jej vypnutie nemá žiadny vplyv na možnosť nahrávania súborov na server, súbory budú naďalej spracovávané cez $_FILES, funkcia move_uploaded_file() bude naďalej fungovať, tak isto ako ja bežné PHP sessions a prihlasovanie používateľov a ani na indikátory priebehu nahrávania založené na JavaScripte nebudú ovplyvnené. Nebudú len fungovať tie indikátory priebehu nahrávania, ktoré sa výslovne spoliehajú na tento mechanizmus PHP.

      Ďalšie zraniteľnosti:

      Ešte 23. 10. 2026 bola oznámená ďalšia bezpečnostná zraniteľnosť PHP s označením CVE-2026-115560, ktorá môže za určitých podmienok umožniť vzdialené spustenie škodlivého kódu (RCE) na serveri.

      Táto nová zraniteľnosť bola objavená len dva dni po vydaní bezpečnostných aktualizácií, ktoré opravovali dve predchádzajúce kritické zraniteľnosti CVE-2026-109618 a CVE-2026-109619, súhrnne označované ako PHP2Shell.

      Na rozdiel od predchádzajúcich zraniteľností si CVE-2026-115560 vyžaduje neobvyklú kombináciu nastavení PHP sessions. S predchádzajúcou zraniteľnosťou CVE-2026-109619 ju spája rovnaké preventívne opatrenie - vypnutie funkcie session.upload_progress.enabled. Nie je však stále potvrdené, že majú rovnakú technickú príčinu (stav k dnešnému dňu 29. 10. 2026).

      Keďže ale pravdepodobnosť zneužitia tejto novej zraniteľnosti je nízka, vývojári PHP sa rozhodli zaradiť jej opravu do pravidelného aktualizačného cyklu namiesto vydania mimoriadnej aktualizácie.

      Na našich zdieľaných hostingových serveroch sme deaktivovali funkciu session.upload_progress.enabled vo všetkých dostupných verziách PHP už krátko po objavení zraniteľností, čím sme zablokovali tento spôsob potenciálneho zneužitia. Opatrenie nemá vplyv na bežnú prevádzku webových stránok. Čo sa týka virtuálnych a dedikovaných serverov, všetky tieto opatrenia sú v zodpovednosti ich správcov.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

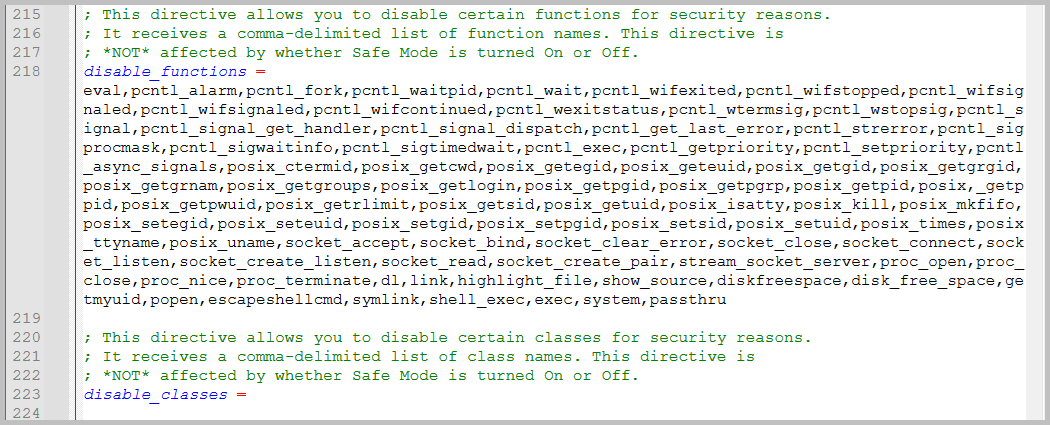
      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      12. 11. 2026 bol Exoweb aktualizovaný na verziu 10.206.0, ktorá prináša niekoľko zmien týkajúcich sa najmä preboardingu a úprav obrázkov.


      Webstránka


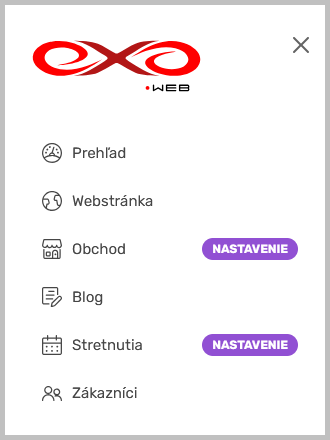
      Ak počas úvodného nastavenia (preboardingu) vopred zvolíte, že budete využívať Obchod a (alebo) Stretnutia (Rezervácie), po dokončení tohto procesu sa otvorí hlavné menu, v ktorom budú tieto možnosti zvýraznené:

      102060-exoweb-menu-nastavit-obchod-stretnutia.png


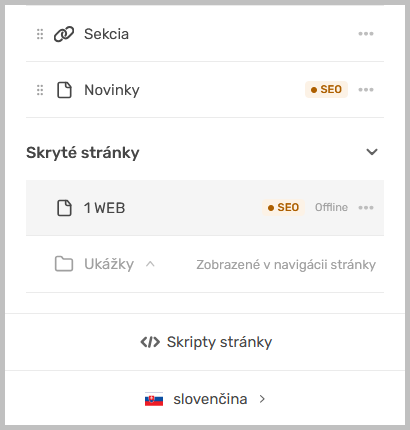
      Bola vylepšená funkcionalita skrytých stránok pre priečinky, skryté resp. vypnuté stránky sa nachádzajú vo zvlášť sekcii v manažérovi stránok, kde získate lepší prehľad o vypnutom (nezverejnenom obsahu)

      102060-exoweb-manazer-stranok-vypnute-stranky.png


      Od tejto verzie môžete používať nový, vylepšený editor obrázkov.

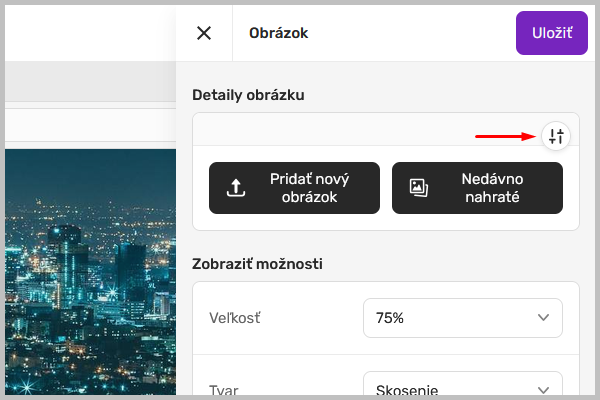
      Pri obrázku kliknite na ikonu ako v tomto prípade:

      102060-exoweb-editor-obrazkov-ikona.png


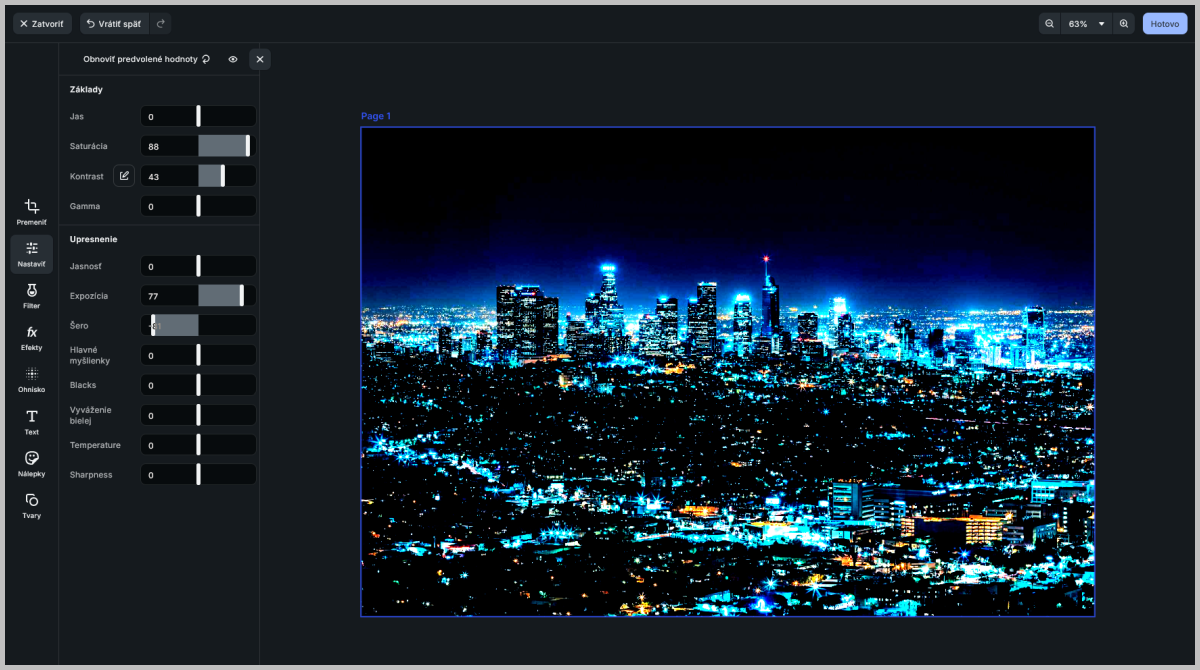
      Otvorí sa editor, kde máte k dispozícii množstvo možností a filtrov vďaka ktorým môžete pôvodný obrázok úplne zmeniť:

      102060-exoweb-editor-obrazkov.png


      Opravené chyby

      Bola opravená chyba, pri ktorej v manažéri stránok chýbal typ stránky pre stránky vo verziách v10s.


      Obchod


      Opravené chyby

      Bol odstránený problém v dôsledku ktorého sa formulár (oznámený vo verzii 10.199.0)  na zrušenie objednávky jedným kliknutím zobrazoval v zozname na pridávanie nových widgetov.


      Stretnutia


      Služba Stretnutia môže mať odteraz odlišnú sadzbu dane, než aká platí pre podnikanie ako celok.

×
×
  • Vytvoriť nové...