Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
Jesenná akcia na EXOWEB ×
  • Pridanie nového používateľa k SQL databáze


    Pri vytváraní databázy východzie nastavenie funguje tak, že názov databázy je zároveň aj prihlasovacím menom k nej - napr. ak sa potrebujete prihlásiť cez phpMyAdmin. Prihlasovacích mien - resp. používateľov databázy, si môžete vytvoriť viac, ktorým zároveň môžete priradiť rôzne práva.

    Vytvorenie nového používateľa je vhodné napríklad vtedy, ak sa potrebujete prihlásiť do databázy (cez Adminer alebo phpMyAdmin), ale neviete heslo k nej a nemáte možnosť sa prihlásiť na server, aby ste si z konfiguračného súboru skopírovali heslo. Pre tento prípad si vytvoríte nového používateľa, vygenerujete heslo a môžete sa prihlásiť napr. cez phpMyAdmin. Pridanie nového používateľa umožňuje nastaviť aj rozsah oprávnení k správe databázy a tieto nastavenia odporúčame len skúseným užívateľom, ktorí vedia, čo robia. Ak ďalšieho používateľa nebudete po skončení prác potrebovať, odporúčame ho vymazať.


    Pridanie nového používateľa k databáze SQL


    V Control Paneli kliknite na Správa databáz a vyhľadajte si databázu, ku ktorej chcete pridať nového používateľa:


    cp-sprava-databaz.png


    Pri zvolenej databáze kliknite na Používatelia:


    cp-pridat-pouzivatela.png


    Následne uvidíte predvoleného používateľa, s rovnakým názvom ako databáza. Na obrázku môžete vidieť, že má pridelené všetky možné práva. Kliknite dole vpravo na Pridať používateľa:


    cp-pridat-noveho-pouzivatela.png


    Nového používateľa pridáte nasledovne:

    • Používateľ: k existujúcemu menu databázy (v našom prípade db000000u) si pridajte jedinečné meno, najviac sedem znakov, bez medzier a diakritiky
    • Heslo: odporúčame vygenerovať zložité heslo
    • Privilégiá: ak nie ste si istí nastaveniami a potrebujete pre nového používateľa prístup bez obmedzení, označte všetky políčka (ich význam vysvetlený pod obrázkom)
    • Databázový objekt: vzťahuje sa na konkrétne databázové objekty (TABLE, FUNCTION, PROCEDURE). Ak nie ste si istí, nechajte políčko prázdne.


    cp-pridat-pouzivatela-nastavenie-privilegii.png


    Vysvetlenie k skratkám a pojmom privilégií


    Skratka Úplný názov Vysvetlivka
    SEL SELECT Umožňuje výber riadkov z tabuliek v databáze.
    INS INSERT Umožňuje vkladať nové riadky do existujúcej tabuľky.
    UPD UPDATE Umožňuje aktualizáciu riadkov v tabuľkách v databáze.
    DEL DELETE Umožňuje odstránenie riadkov z tabuliek v databáze.
    CRE CREATE Umožňuje použitie príkazov, ktoré vytvárajú nové tabuľky.
    DRO DROP Umožňuje použitie príkazov, ktoré odstránia existujúce tabuľky a zobrazenia. Na používanie tabuľky ALTER TABLE sa vyžaduje privilégium DROP.
    ALT ALTER Umožňuje zmenu štruktúry tabuliek.
    IND INDEX Umožňuje použitie príkazov, ktoré vytvárajú alebo odstraňujú indexy. INDEX platí pre existujúce tabuľky.
    CTT CREATE TEMPORARY TABLES Umožňuje vytváranie dočasných tabuliek. Keď relácia vytvorí dočasnú tabuľku, server nevykoná žiadne ďalšie kontroly privilégií tabuľky.
    LT LOCK TABLES Umožňuje použitie explicitných príkazov na uzamknutie tabuliek, pre ktoré máte privilégium SELECT.
    CV CREATE VIEW Umožňuje použitie príkazu CREATE VIEW. Príkaz vytvorí nové alebo nahradí existujúce zobrazenie.
    SV SHOW VIEW Umožňuje použitie príkazu SHOW CREATE VIEW.
    CR CREATE ROUTINE Umožňuje použitie príkazov, ktoré vytvárajú uložené procedúry a funkcie.
    AR ALTER ROUTINE Umožňuje použitie príkazov, ktoré menia alebo odstraňujú uložené procedúry a funkcie.
    EXE EXECUTE Umožňuje použitie príkazov, ktoré vykonávajú uložené procedúry a funkcie.
    TRI TRIGGER Umožňuje operácie ako napr. vytváranie, odstránenie, spúšťanie a pod.
    EVE EVENT Umožňuje používanie príkazov, ktoré vytvárajú, menia, odstraňujú alebo zobrazujú udalosti pre plánovač udalostí.


    Pre podrobnejšie vysvetlenie odporúčame článok Privileges Provided by MySQL.


    Po pridaní nového používateľa uvidíte aktuálny stav, na obrázku môžete vidieť, že nový používateľ má pridelené všetky privilégiá (kliknutím na modrú ceruzku ich môžete dodatočne upraviť):


    cp-novy-pouzivatel-pridany.png


    Aktualizovať práva - použite vtedy ak užívateľovi nastavíte aj konkrétny databázový objekt (TABLE / PROCEDURE / FUNCTION) a nastavíte práva len na niektoré tabuľky a nejakú tabuľku potom zmažete. Odporúčame používať zakaždým, keď spravíte v databáze nejaké zmeny v štruktúre.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


  • Blogy

    1. Včera, 20. októbra 2026 sa začali internetom šíriť informácie o dvoch mimoriadne závažných bezpečnostných zraniteľnostiach priamo v jadre PHP, ktoré môžu útočníkom umožniť vzdialené spustenie škodlivého kódu na serveri (Remote Code Execution – RCE).

      Keďže nejde o chybu v bežne používanom CMS, napr. WordPress, ale ide o problém priamo v PHP, negatívny dosah to môže mať veľké množstvo webových stránok naprieč mnohými hostingovými poskytovateľmi.

      Problém nastal najmä v tom, že zraniteľnosti boli pôvodne utajované až do plánovaného zverejnenia, ale informácie unikli predčasne a z tohto dôvodu bezpečnostný tím PHP urýchlil vydanie opráv pre verzie PHP.

      Útočník by pri úspešnom zneužití mohol spustiť vlastný kód s oprávneniami PHP procesu. Následky môžu zahŕňať kompromitáciu webových stránok, prístup k citlivým údajom alebo umiestnenie škodlivých súborov na server.


      V čom je konkrétne problém?

      Podľa aktuálnych technických analýz zverejnených na GitHube je podozrenie, že spomínané zraniteľnosti CVE-2026-109618 a CVE-2026-109619 súvisia so spracovaním nahrávania súborov a správou pamäte v PHP.

      PHP obsahuje mechanizmus, ktorý umožňuje sledovať priebeh nahrávania súborov na server. Ide o funkciu Session Upload Progress.

      Pri nahrávaní súboru cez HTTP POST s obsahom multipart/form-data PHP spracúva údaje o prenose a môže ich ukladať do používateľskej session.

      Podľa zverejneného experimentálneho kódu môže za určitých okolností dôjsť k chybe typu Use-After-Free (UAF) spôsobom, že útočník odošle účelovo pripravenú HTTP požiadavku, následný zápis môže poškodiť pamäť PHP procesu, čo môže umožniť spustenie útočníkovho kódu (celý proces zneužitia sme zámerne skrátili len na nutné minimum).

      Oficiálne vydanie opráv PHP verzií 8.x je naplánované na 14 hodinu UTC (16 hodinu SELČ). Zatiaľ nie je známe, či budú vydané opravné balíky pre staršie, už nepodporované verzie PHP 5.x a 7.x.

      Do vydania opravy sa odporúča v PHP nastaviť session.upload_progress.enabled = Off, čo je momentálne jedným z najrozumnejších preventívnych opatrení, ktoré môže poskytovateľ webhostingu vykonať ešte pred nasadením bezpečnostných aktualizácií PHP. Podstatné je aj to, že týmto sa nevypne samotné nahrávanie súborov.


      Čo robiť?

      Zabezpečenie hostingu a PHP pred týmito zraniteľnosťami je plne v našej réžii, v EXO HOSTING aktuálne realizujeme (dočasne vypíname session.upload_progress.enabled) a sledujeme informácie o aktuálnom stave plánovaných opráv, aj keď zatiaľ nie je oficiálne potvrdené, že vypnutie tejto funkcie spoľahlivo odstráni riziko oboch zraniteľností.

      Naši zákazníci nemusia robiť aktuálne nič, ale jedno odporúčanie by sme mali: ak stále používate PHP verzie staršie ako 8.x, dôrazne odporúčame, aby ste prešli podľa možnosti na čo najnovšiu verziu PHP. Staršie verzie PHP, ktoré už nie sú podporované, môžu obsahovať aj iné zraniteľnosti ako tie, na ktoré upozorňuje tento článok.


      Aktualizácia 22. 10. 2026 15:40

      Predbežná informácia: ešte včera boli aktualizované kritické komponenty na backende (operačné systémy, servery pre konfiguráciu SSL certifikátov a emailov, SQL databáz a Exowebov), boli zrealizované nastavenia pre mitigáciu týchto zraniteľností, teraz postupne prebiehajú aktualizácie PHP verzií (8.1 a vyššie), na staršie nepodporované PHP verzie sú aplikované záplaty voči týmto zraniteľnostiam. Viac informácií prinesieme neskôr.


      Aktualizácia 23. 10. 2026 14:05

      Keďže množstvo opravných balíkov bolo vydaných narýchlo, zaznamenali sme niekoľko problémov s funkciou mail(), prípadne s tabuľkami v niektorých SQL databázach. Problémy opravujeme na základe hlásení, ak ste na svojich stránkach spozorovali nejaký problém súvisiaci s PHP funkciami alebo SQL databázami, kontaktujte nás na náš email support@exohosting.sk s presným popisom problému.


      Aktualizácia 29. 10. 2026 13:00

      Tohto času už nezaznamenávame problémy, ktoré by súviseli so zraniteľnosťami CVE-2026-109618 a CVE-2026-109619. Všetky PHP verzie (od verzie 8.2), ktoré sú aktuálne podporované, boli aktualizované na najnovšiu verziu. Na staršie PHP verzie (od verzie 5.2) sme aplikovali záplaty, ktoré by mali riziká spôsobené zraniteľnosťami eliminovať v čo najvyššej možnej miere.

      Napriek tomu odporúčame, aby ste si v php.ini ponechali nastavenie (týka sa PHP 5.4 a vyššie) v stave:

      session.upload_progress.enabled = off


      V prípade, ak by ste je túto konfiguračnú direktívu PHP potrebovali mať z nejakého dôvodu zapnutú, môžete nastavenie zmeniť na On alebo ju celú z php.ini súboru zmazať (nezabudnite reštartovať PHP).

      Táto direktíva zapína alebo vypína sledovanie priebehu nahrávania súborov na webový server. Je súčasťou mechanizmu PHP Sessions a umožňuje webovej aplikácii zisťovať, koľko dát zo súboru už bolo nahraných a koľko ešte zostáva nahrať. Ak je táto funkcia zapnutá, PHP môže priebežne ukladať do session informácie o prenose, napríklad aká je celková veľkosť nahrávaných súborov alebo koľko percent dát sa už nahralo a pod. Webová aplikácia môže tieto údaje následne využívať napríklad na zobrazenie indikátora priebehu nahrávania. Majte však na pamäti, že samotné zapnutie funkcie ešte neznamená automaticky, že každé nahrávanie súboru automaticky vytvára záznam v session, keďže formulár musí obsahovať špeciálne pole, ktorým sa sledovanie aktivuje.

      Jej vypnutie nemá žiadny vplyv na možnosť nahrávania súborov na server, súbory budú naďalej spracovávané cez $_FILES, funkcia move_uploaded_file() bude naďalej fungovať, tak isto ako ja bežné PHP sessions a prihlasovanie používateľov a ani na indikátory priebehu nahrávania založené na JavaScripte nebudú ovplyvnené. Nebudú len fungovať tie indikátory priebehu nahrávania, ktoré sa výslovne spoliehajú na tento mechanizmus PHP.

      Ďalšie zraniteľnosti:

      Ešte 23. 10. 2026 bola oznámená ďalšia bezpečnostná zraniteľnosť PHP s označením CVE-2026-115560, ktorá môže za určitých podmienok umožniť vzdialené spustenie škodlivého kódu (RCE) na serveri.

      Táto nová zraniteľnosť bola objavená len dva dni po vydaní bezpečnostných aktualizácií, ktoré opravovali dve predchádzajúce kritické zraniteľnosti CVE-2026-109618 a CVE-2026-109619, súhrnne označované ako PHP2Shell.

      Na rozdiel od predchádzajúcich zraniteľností si CVE-2026-115560 vyžaduje neobvyklú kombináciu nastavení PHP sessions. S predchádzajúcou zraniteľnosťou CVE-2026-109619 ju spája rovnaké preventívne opatrenie - vypnutie funkcie session.upload_progress.enabled. Nie je však stále potvrdené, že majú rovnakú technickú príčinu (stav k dnešnému dňu 29. 10. 2026).

      Keďže ale pravdepodobnosť zneužitia tejto novej zraniteľnosti je nízka, vývojári PHP sa rozhodli zaradiť jej opravu do pravidelného aktualizačného cyklu namiesto vydania mimoriadnej aktualizácie.

      Na našich zdieľaných hostingových serveroch sme deaktivovali funkciu session.upload_progress.enabled vo všetkých dostupných verziách PHP už krátko po objavení zraniteľností, čím sme zablokovali tento spôsob potenciálneho zneužitia. Opatrenie nemá vplyv na bežnú prevádzku webových stránok. Čo sa týka virtuálnych a dedikovaných serverov, všetky tieto opatrenia sú v zodpovednosti ich správcov.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

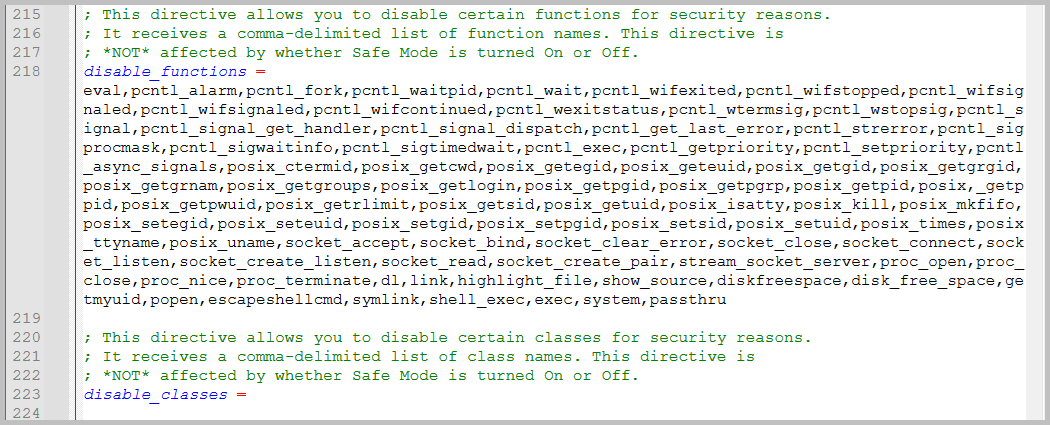
      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      12.10.2026 bol Exoweb aktualizovaný na verziu 10.204.0, ktorá opravuje problémy z predchádzajúcich verzií a pridala niekoľko vylepšení navyše.


      Webstránka


      Možnosť pridania banneru do záhlavia stránky

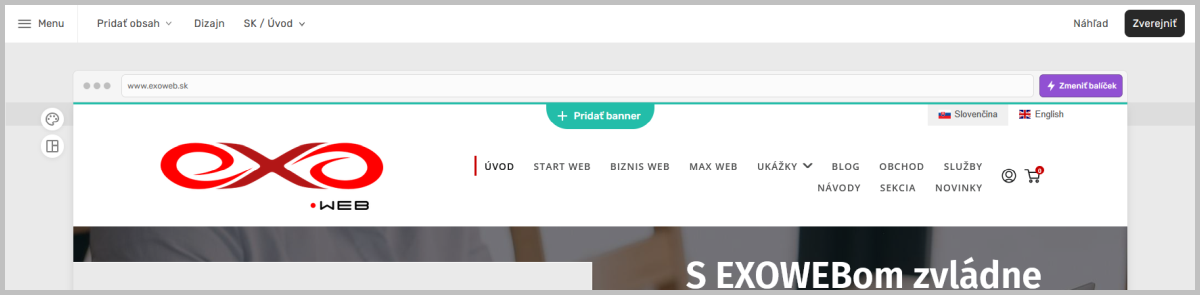
      V Editore pribudla možnosť si vložiť úzky banner do záhlavia stránky, kliknite na Pridať banner:

      102040-exoweb-sticky-banner-pridat.png


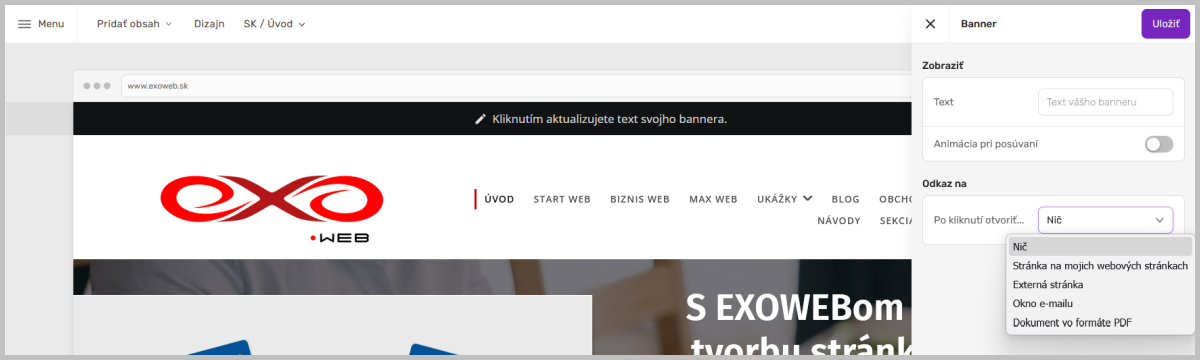
      Napravo sa v menu vysunú možnosti:

      • Text: zadajte ľubovoľný text, ktorý chcete, aby sa zobrazoval v záhlaví stránky
      • Animácia pri posúvaní: text sa nebude hýbať, keď táto možnosť bude vypnutá, keď ju zapnete, text sa bude pohybovať sprava doľava, čím viac upúta pozornosť návštevníka.
      • Po kliknutí otvoriť: môžete si vybrať možnosť, čo sa má stať, keď návštevník klikne na banner (nemusí naháňať text na monitore, stačí kliknúť kamkoľvek na banner)

      Táto možnosť je vhodná, ak potrebujete návštevníkov upozorniť na dôležitý oznam alebo akciový tovar v Obchode.

      102040-exoweb-sticky-banner-upravit.png


      Ukážku si môžete pozrieť na exoweb.sk


      SEO tipy

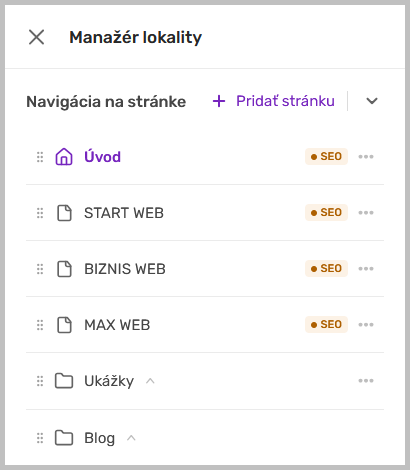
      Optimalizácia stránok pre vyhľadávače je stále dôležitá a od tejto verzie každá stránka v editore Exowebu ma zvýraznenú položku SEO, na ktorú môžete kliknúť a skontrolovať, či máte všetky odporúčania splnené:

      102040-exoweb-seo-skratka.png


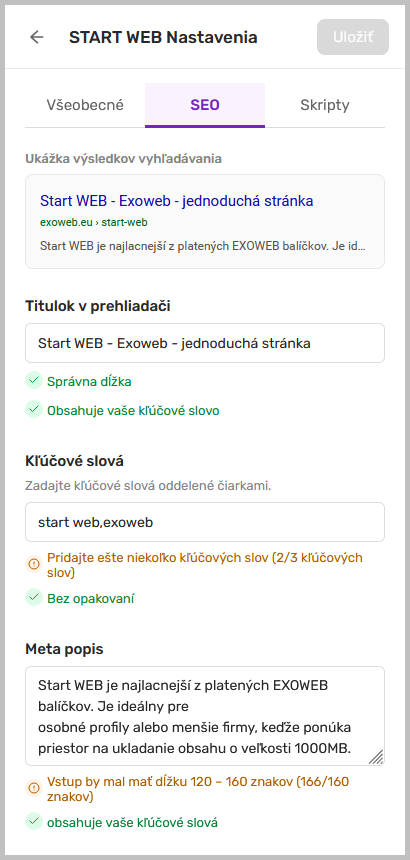
      Ak máte popisy položiek v zelenom, spĺňate všetky odporúčania, popisy oranžovou farbou vás upozornia, čo by bolo vhodné ešte vylepšiť:

      102040-exoweb-seo-tipy.png


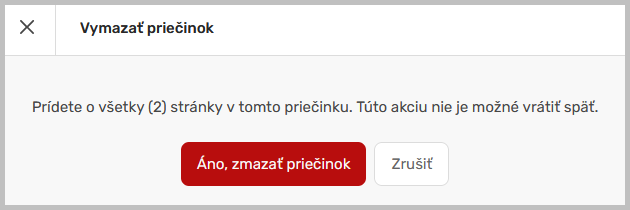
      Vymazanie priečinka

      Keď budete chcieť vymazať priečinok, dostanete upozornenie, že budú aj vymazané stránky v ňom. Pred vymazaním priečinka sa preto uistite, že nechcete zmazať všetko čo je v ňom a stránky si radšej presuňte inam:

      102040-exoweb-upozornenie-na-zmazanie-priecinka.png


      Opravy chýb

      • bola opravená chyba, ktorá zapríčiňovala nesprávne zobrazovanie stránok v skrytých priečinkoch, či komplikovalo ich úpravu v offline režime.
×
×
  • Vytvoriť nové...