Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
  • Ako si nastaviť DMARC záznam pre svoju doménu


    K čomu slúži DMARC záznam?


    Upozornenie:

    Od 1. februára 2024 je tento záznam povinný pre všetky domény, ktoré hromadne odosielajú emaily na servery Google alebo Yahoo. Návod bol upravený pre potreby nášho generátora DMARC záznamu.


    DMARC (Domain-based Message Authentication, Reporting and Conformance) záznam kombinuje technológie SPF a DKIM, čiže vychádza z adresy odosielateľa uvedeného v hlavičke emailu a snaží sa overiť, či bol email skutočne odoslaný z uvedenej domény (SPF) a taktiež kontroluje "digitálny podpis" emailu (DKIM).

    Z tohto vyplýva, že ak už máte v DNS záznamoch pridaný SPF a DKIM záznam (technicky - nie je podstatné či máte len SPF alebo DKIM v DNS záznamoch, ideálne je mať oba záznamy, ale DMARC bude pracovať, aj keď máte len SPF alebo DKIM), je možné si následne DNS záznamy doplniť o DMARC záznam. Vďaka analýze reportov (ak si ich necháte zasielať), si môžete preveriť, či odosielate emaily, ktoré spĺňajú podmienky, ktoré im majú zaručiť doručiteľnosť na iné servery a či niekto neposiela emaily v mene vašej domény.


    Upozornenie:

    Použiť môžete len jeden DMARC záznam. Ak ich budete mať viac alebo žiadny, jeho overovanie neprebehne.


    Parametre / Flagy v DMARC hodnote záznamu


    DMARC záznam môže v DNS záznamoch vyzerať napríklad takto:


    _dmarc.domena.tld TXT 3600s "v=DMARC1; p=none; pct=100; rua=mailto:support@exohosting.sk; ruf=mailto:support@exohosting.sk; sp=none; adkim=r; aspf=r; rf=afrf; ri=86400; fo=0"


    Upozornenie:

    V príklade uvedenom vyššie je emailová adresa support@exohosting.sk použitá len na ukážku, do DMARC záznamu si vložte svoju emailovú adresu. Môžete si vytvoriť špeciálnu adresu len na prijímanie DMARC reportov, aby sme ich mali oddelené od bežnej pošty.


    V nasledujúcej časti článku si popíšeme jednotlivé časti DMARC záznamu, ako aj možnosti jeho vytvorenia. Ako sa takýto záznam generuje, si môžete vyskúšať v našom generátore DMARC záznamu.

    Väčšina parametrov je voliteľných a fungujú nasledovne:


    Parameter / Flag Popis
    v verzia protokolu, v tejto chvíli sa používa len DMARC1 - tu nie je dôvod nič meniť. Aktuálne vždy musí byť v=DMARC1 - v opačnom prípade servery prijímateľov záznam ignorujú.
    p

    zvolená politika DMARC určuje ako bude zaobchádzané s emailami, ktoré neprejdú kontrolou:

    • none - žiadna politika, DMARC funguje len pre účely reportov a príjemca na výsledok neberie ohľad - odporúčame začiatočníkom alebo keď si len potrebujete otestovať funkčnosť DMARC záznamu. Hoci v tomto prípade nie je žiadne riziko odmietnutia legitímnych e-mailov, doména nie je chránená pred spoofingom.
    • quarantine - príjemca na výsledok kontroly berie ohľad a email je zvyčajne označený ako SPAM, odporúčame nastaviť, až keď nebudete dostávať reporty o zlyhaniach. Toto nastavenie je vhodné, keď chcete mať aktívnu ochranu, ale nechcete hneď blokovať všetky emaily. Doména je chránená pred spoofingom a zároveň umožňuje kontrolu legitímnych správ, ale správy môžu skončiť v spame, ak SPF a DKIM záznamy nie sú správne nastavené.
    • reject - príjemca email, ktorý neprešiel kontrolou odmietne a nedoručí, odporúčame nastaviť, až keď nebudete dostávať reporty o zlyhaniach. Ak zlyhá DMARC kontrola, emaily budú odmietnuté a nebudú doručené. Ide o najprísnejšiu politiku, ktorú odporúčame nastaviť až vtedy, ak všetky legitímne servery sú správne nakonfigurované. Táto politika poskytuje plnú ochranu domény pred spoofingom a phishingom, ale ak niektorý legitímny server nemá nastavené správne SPF alebo DKIM záznamy, jeho správy sa odmietnu.
    pct

    percento správ, ktoré budú podliehať kontrole (napr. 100 je pre 100%)

    rua

    RUA (Agregované reporty) predstavuje emailovú adresu pre zasielanie reportov. RUA označuje URI emailového servera, ktorý si určíte na prijímanie súhrnných prehľadov DMARC. Vhodné, ak potrebujete dostávať spätnú väzbu zo serverov prijímateľov. Prehľad obsahuje len všeobecné informácie o emailoch. V prípade, ak použijete parameter rua, odporúčame zadať emailovú adresu, ktorá je plne funkčná a má dostatok voľného miesta.

    Odporúčame používať emailovú adresu z tej istej domény, pre ktorú je DMARC záznam nastavený. Takéto nastavenie funguje bez ďalších krokov. Ak chcete prijímať DMARC reporty na inú doménu, je potrebné ju najprv autorizovať pomocou DMARC delegácie (tento krok nie je úplne nevyhnutný, závisí od poskytovateľa webhostingových služieb).

    Napr. ak máte doménu testdmarc.tld a chcete prijímať DMARC reporty z tejto domény na svoju doménu, napr. admindmarc.tld, do DNS záznamov domény admindmarc.tld vložte tento záznam:

    testdmarc.tld._report._dmarc.admindmarc.tld.  IN TXT  "v=DMARC1"

    Vysvetlenie:

    • Názov záznamu: testdmarc.tld._report._dmarc
    • Typ záznamu: TXT 
    • Hodnota záznamu: v=DMARC1

    Záznam uložte a potom nastavte DMARC záznam na doméne, kde to potrebujete mať nastavené.

    Neodporúčame pre reporty zadávať emailové adresy Gmail alebo Outlook,tieto reporty budú pravdepodobne odmietnuté, keďže nemáte ako v DNS záznamoch možnosť delegovať svoje domény.

    ruf

    RUF (Forenzné reporty) predstavuje emailovú adresu pre zasielanie forenzných reportov (reporty zvlášť ku každému emailu, kde zlyhá DMARC kontrola). RUF informuje správcov domény o emailoch, ktoré neprešli kontrolami overenia SPF, DKIM a DMARC. V prehľade RUF môžete nájsť citlivé podrobnosti o emailovej správe, vrátane hlavičky, predmetu, adries URL a príloh. V prípade, ak použijete parameter ruf, odporúčame zadať emailovú adresu, ktorá je plne funkčná a má dostatok voľného miesta. Nemusí to byť podporované všetkými poskytovateľmi (môže byť problém s ochranou súkromia).

    V prípade prijímania ruf záznamov na iné emailové adresy, odporúčame vykonať delegáciu domény rovnako ako v prípade rua (príklad vyššie)

    sp zvolená politika pre subdomény (nieco.vasadomena.tld), hodnoty rovnaké ako pre parameter p. Ak nemáte žiadne špecifické požiadavky, nastavte na rovnakú hodnotu ako v prípade parametru p.
    adkim

    mód kontroly pre DKIM určuje, ako presne musí doména DKIM podpisu zodpovedať doméne v Header From: v emaile

    • r (relaxed) - menej reštriktívne, DMARC považuje DKIM podpis za zosúladený, ak hlavná doména (organizational domain) DKIM podpisu sa zhoduje s hlavnou doménou Header From:, podporuje subdomény, napr. mail.exohosting.sk sa považuje za zhodný s exohosting.sk.
      • poskytuje flexibilitu a menej problémov s legitímnymi DKIM podpismi, ale mierne znižuje ochranu pred spoofingom.
    • s (strict) - prísne nastavenie, DMARC považuje DKIM podpis za zosúladený iba ak presná doména DKIM podpisu sa zhoduje s Header From:, bez ohľadu na subdomény.
      • poskytuje maximálnu ochranu pred spoofingom, ale môže spôsobiť odmietnutie legitímnych správ, ktoré používajú subdomény alebo služby tretích strán
    aspf

    mód kontroly pre SPF, ktorý určuje, ako DMARC vyhodnotí zosúladenie SPF s doménou v Header From: v emaile:

    • r (relaxed) - menej reštriktívne, DMARC považuje SPF za zosúladené, ak hlavná doména (organizational domain) Mail From: sa zhoduje s hlavnou doménou Header From:. Podporuje subdomény (napr. mail.exohosting.sk = exohosting.sk).
    • s (strict) - striktné nastavenie, DMARC považuje SPF za zosúladené iba ak doména Mail From: sa presne zhoduje s Header From:, vrátane subdomén.
    rf formát pre reporty k emailom, v tejto chvíli môže mať hodnotu len afrf (Authentication Failure Reporting Format) a nie je tu nič, čo by sa dalo inak nastaviť.
    ri interval pre zasielanie agregovaných reportov o emailoch, ktoré neprešli kontrolou DMARC, zadáva sa v sekundách, nastavte si podľa potreby (86400 = raz denne)
    fo

    mód zasielania forenzných reportov (viaže sa na parameter ruf, na rua nemá žiadny vplyv), vyberte si možnosť, ktorú potrebujete preverovať:

    • 0 - report je odoslaný, keď email neprejde DMARC kontrolou (kontroly SPF a DKIM zlyhajú)
    • 1 - report je odoslaný, keď email neprejde kontrolou SPF alebo DKIM - odporúčame túto voľbu
    • d - report je odoslaný ku každému emailu, ktorý neprejde DKIM kontrolou
    • s - report je odoslaný ku každému emailu, ktorý neprejde SPF kontrolou


    Ako teda DMARC záznam funguje?

    Stručne vysvetlené: napríklad máte doménu mojadomena.tld, v DNS záznamoch máte SPF záznam, DKIM záznam, aj DMARC záznam. Odošlete email, ten dorazí na server prijímateľa, napr. na gmail. Ak server prijímateľa podporuje DMARC (čo by mal), overí najprv SPF a DKIM záznamy a výsledok overenia prepošle DMARC modulu. Ten si preskenuje DMARC záznam v DNS záznamoch domény odosielateľa, ak nič nenájde alebo nájde viac DMARC záznamov, tak s kontrolou skončí. Preto je dôležité mať vo svojich DNS len jeden DMARC záznam - ak ho nájde, porovná doménu odosielateľa s doménou overenou pomocou SPF a DKIM záznamov a ak je všetko v poriadku, kontrola je označená ako úspešná. Ak servery nebudú sedieť, tak s dátami naloží podľa politiky v DMARC zázname. Ešte je dôležité spomenúť, že ak v DMARC zázname nastavíte pri položke pct hodnotu inú ako 100, príjemca si vygeneruje náhodné číslo medzi 0 až 99 a v overovaní pokračuje len vtedy, ak vygenerované číslo je menšie ako to zadané v hodnote pct. Príjemca následne informuje doménu odosielateľa a na emailové adresy zašle reporty o zlyhaniach (položky rua a ruf v DMARC zázname).


    Vygenerovanie DMARC záznamu


    Z uvedených príkladov je zrejmé, že vytvorenie, či nastavenie DMARC záznamu môže byť pre bežného užívateľa nezrozumiteľné až obtiažne.

    Z dôvodu potreby zavádzania DMARC záznamu do DNS, sme túto možnosť pridali do nášho DNS systému. V Control Paneli kliknite na službu DNS záznamy a úplne dole pod zoznamom DNS záznamov kliknite na Pridať DMARC záznam:
     

    cp-dns-dmarc.png


    Otvorí sa formulár, tu si nastavte nejakú svoju funkčnú emailovú adresu a kliknite na Pridať:
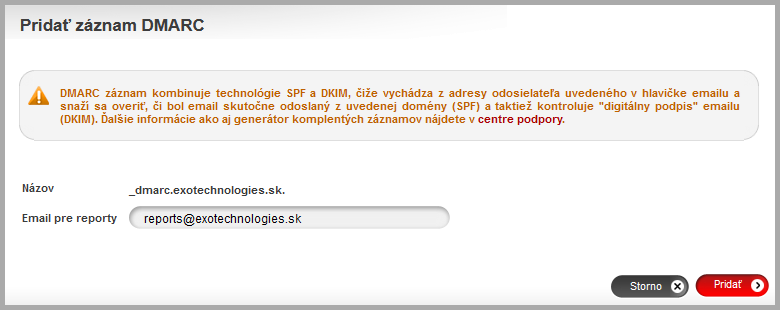
     

    cp-dns-dmarc-nastavenia.png


    Nový DNS záznam sa pridá do sekcie TXT záznamov a dole uvidíte takýto podobný riadok:


    v=DMARC1; p=none; rua=mailto:reports@exotechnologies.sk; fo=1


    Ide o základný DMARC záznam, ktorý by mal postačovať pre súčasné potreby, avšak tento záznam si môžete upraviť ako každý iný DNS záznam a doplniť si tam ostatné parametre (zo zoznamu vyššie).

    Pre tento prípad, aby ste si vedeli vytvoriť relevantný DMARC záznam, odporúčame použiť nejakú službu na vygenerovanie DMARC záznamu, ktorým si potom nahradíte svoj vygenerovaný v Control Paneli.

    Môžete použiť napr. služby:

    Väčšinu nastavení stačí ponechať na východzích hodnotách, ak nemáte istotu k čomu by mohli slúžiť alebo si môžete záznam upraviť podľa toto článku.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Roman
      Najnovší zápis

      Pridal Roman,

      Začiatkom decembra 2025 sme pridali 6 nových generických doménových koncoviek:

      .DEAL - vhodná pre domény z oblasti obchodu, predaja produktov alebo služieb

      .FREE - určená pre bezplatné služby akéhokoľvek druhu, prípadne sa môže použiť na prezentáciu propagačných ponúk

      .HOT - venovaná novým trendom, hudbe, cestovaniu či akejkoľvek inej aktivite, ktorú chcete prezentovať

      .MOI - zameraná na frankofónny svet, vhodná pre osobné blogy alebo prezentácie vo francúzskom jazyku

      .NOW - sila prítomnému okamihu na povzbudenie k okamžitej akcii

      .SPOT - určená pre akékoľvek miesta, komunity alebo platformy špecializované na turistické miesta alebo podujatia

      Všetky nové koncovky teraz ponúkame v akciových cenách, ich prehľad nájdete na tejto stránke. Akciové ceny platia na 1 rok registrácie domény, akcia trvá do 31. januára 2026, vrátane.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

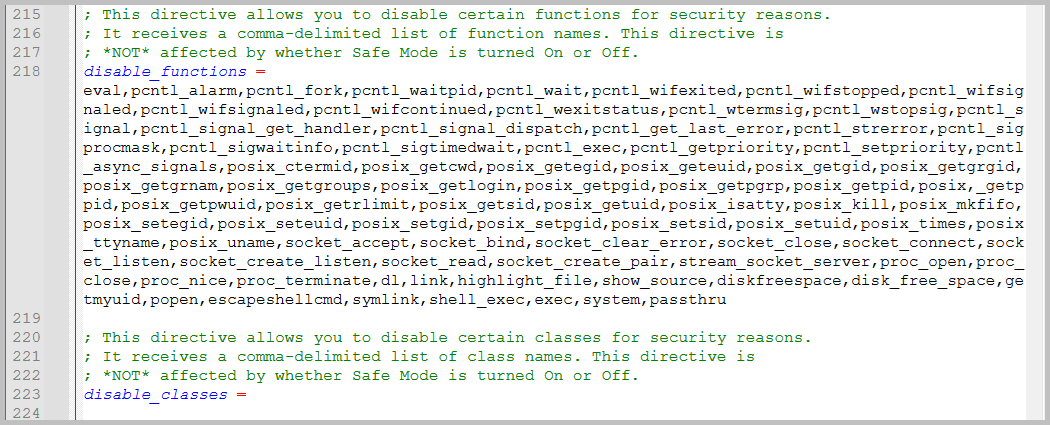
      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      1.10.2026 bol Exoweb aktualizovaný na verziu 10.203.0, ktorá opravuje problémy z predchádzajúcich verzií a významne upravila možnosti správy stránok.


      Webstránka


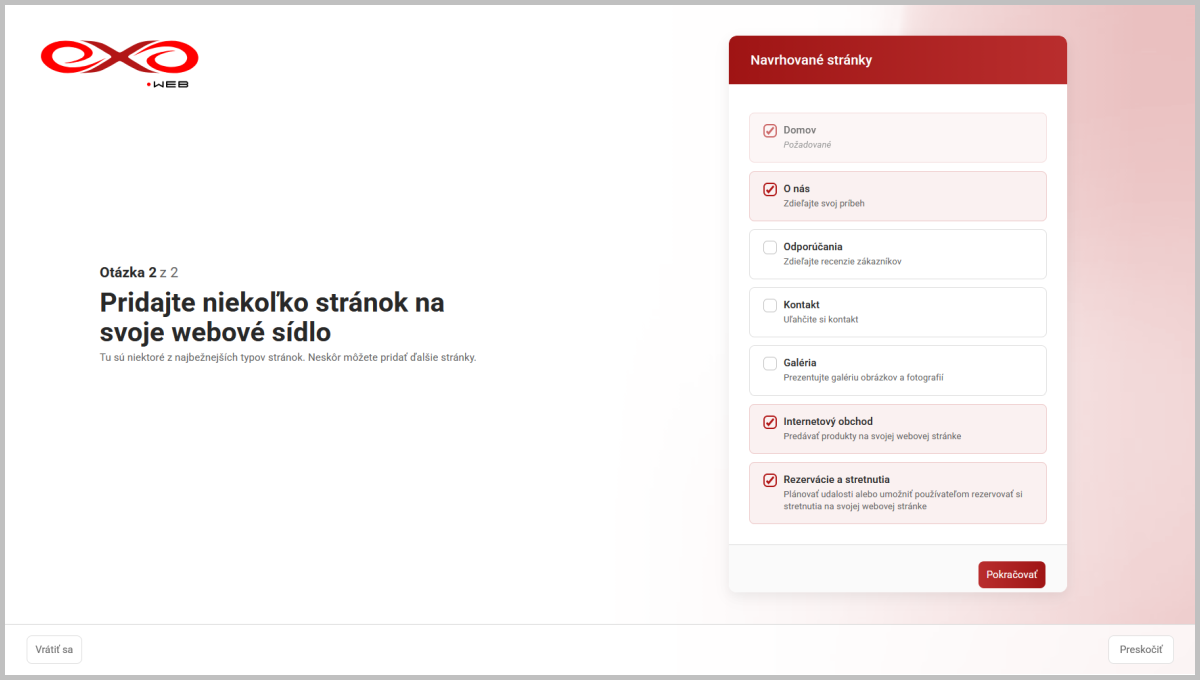
      Aktivácia Obchodu a Stretnutí v rámci pre-boardingu

      V prípade vytvárania úplne novej stránky v rámci preboardingu je už od verzie 10.202.0 možnosť si označiť Obchod a Stretnutia a tak odštartovať ich konfiguráciu priamo počas vytvárania stránky. Táto možnosť ešte nie je plne aktívna, samotná konfigurácia bude dostupná až v ďalších verziách.

      102030-exoweb-preboarding-obchod-stretnutia.png


      Re-dizajn správy stránok - uvedenie Manažéra lokality

      Pridanie podstránok, priečinkov alebo externých odkazov v Exowebe mení dizajn. Doteraz, keď ste klikli hore v menu na Úvod, tak vyskočilo okno so zoznamom stránok, kde ste ich mohli upravovať, odstraňovať alebo pridávať nové (to isté sa týkalo aj odkazov a priečinkov v menu).

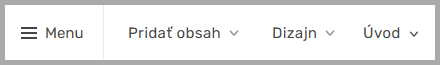
      Keď kliknete hore v menu na Úvod:

      exoweb-hlavne-menu.png


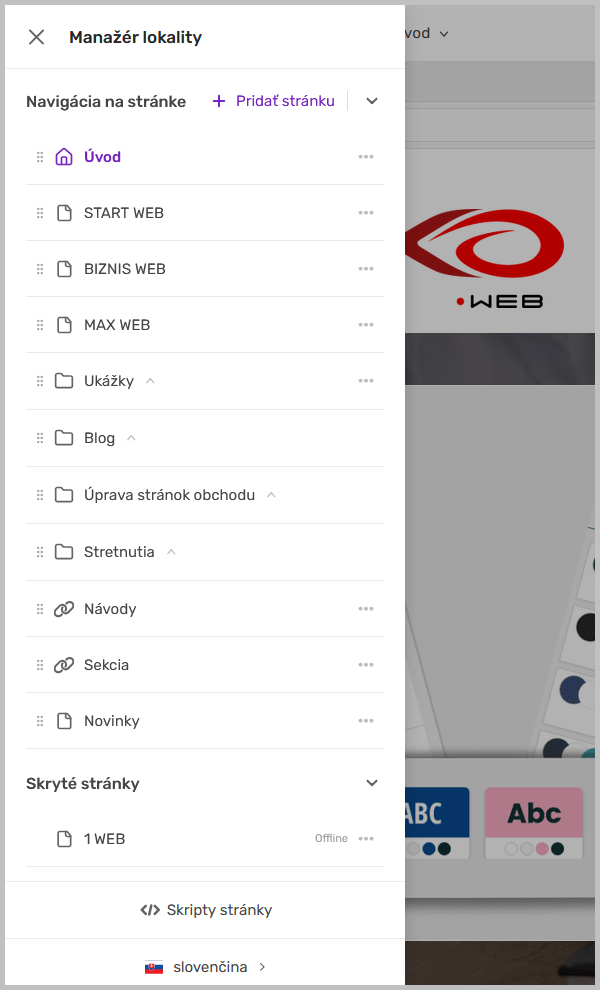
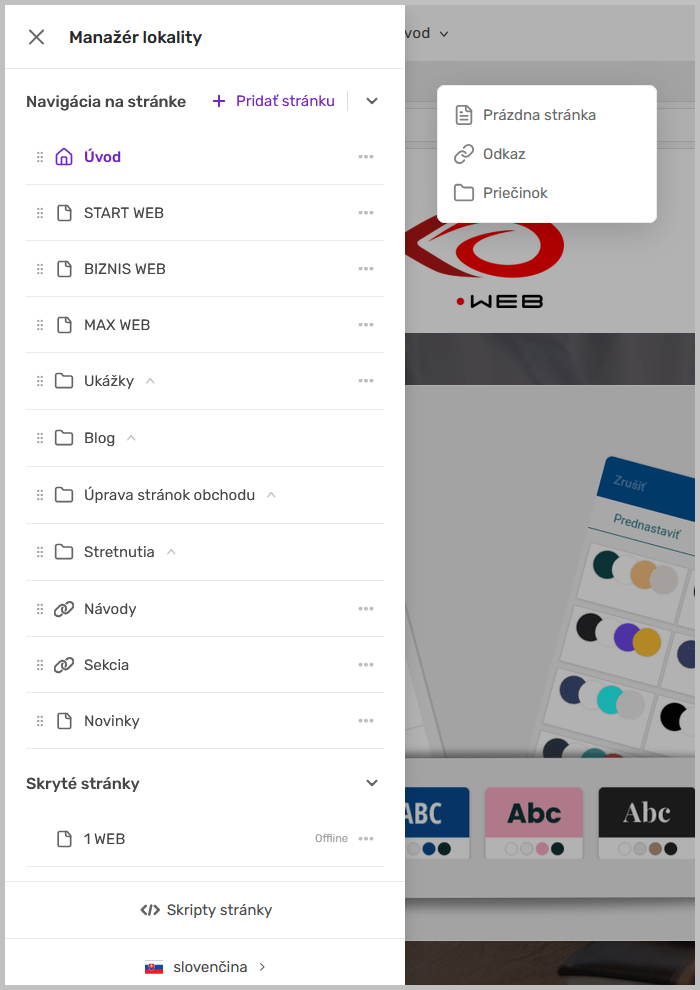
      ...už nevyskočí okno v strede stránky, ale vysunie sa bočný panel, kde uvidíte zoznam svojich stránok, odkazov a priečinkov. Pre úpravu stránky kliknite napravo od jej názvu na tri bodky:

      102030-exoweb-manazer-lokality.png


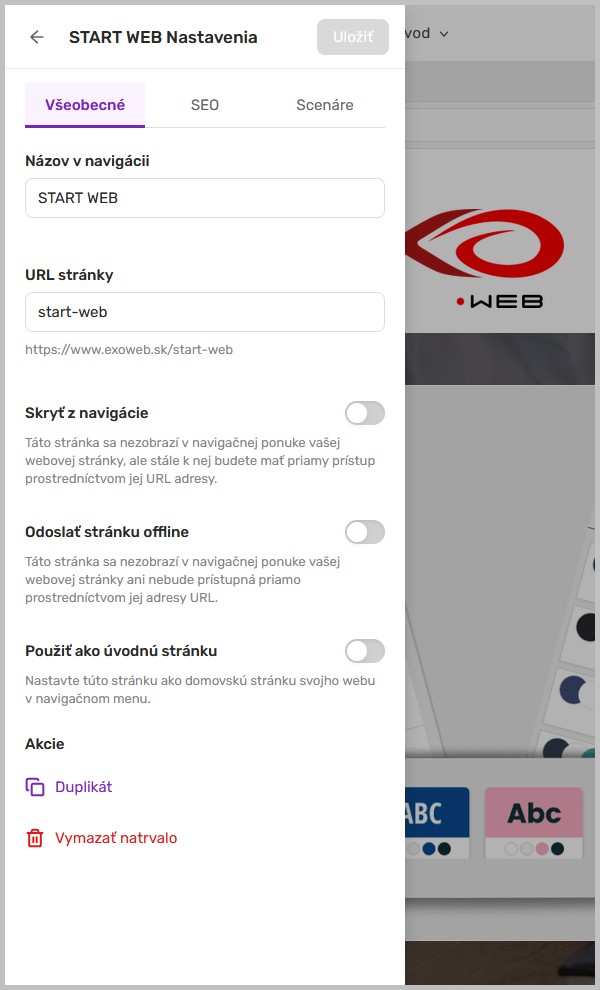
      Úprava stránok obsahuje tri karty, prvou je karta Všeobecné, kde máte možnosť pomenovať stránku, upraviť jej odkaz, skryť ju v menu na webovej stránke alebo ju úplne vypnúť. Môžete ju tu duplikovať alebo natrvalo zmazať:

      102030-exoweb-uprava-stranky-vseobecne.png


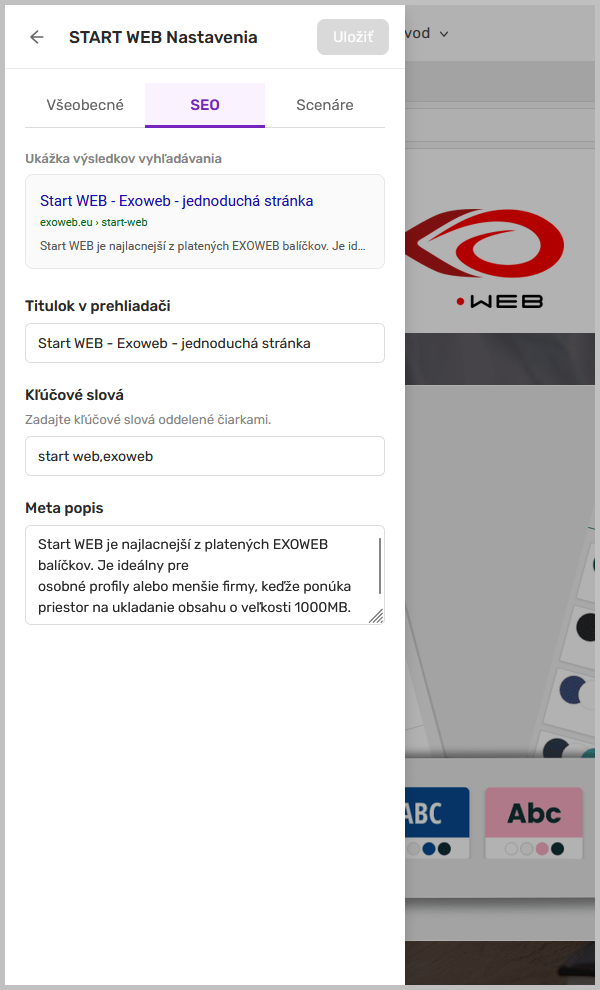
      Na karte SEO si môžete vyplniť jej názov, aký chcete, aby sa zobrazoval vo vyhľadávačoch, nezabudnite doplniť pár kľúčových slov a najmä výstižný popis pre danú schránku:

      102030-exoweb-uprava-stranky-seo.png


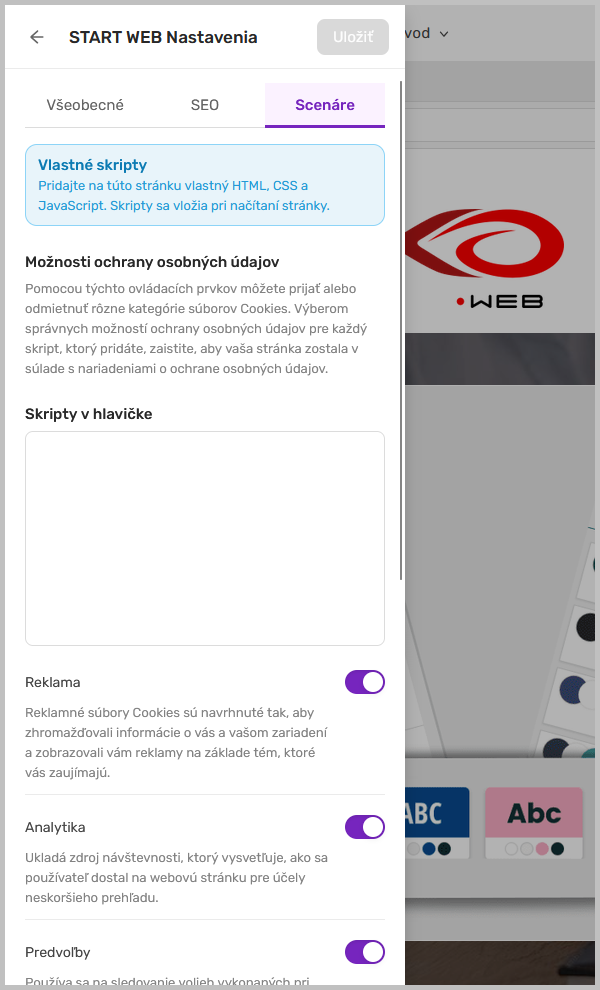
      Na karte Scenáre si môžete vložiť skript do hlavičky, ktorý má fungovať práve na stránke, ktorú upravujete. Taktiež máte možnosť si pre daný skript nastaviť súhlas s cookies. Ak sa cookies majú používať pre daný skript, musia byť vo voľbách zapnuté. Ak nechcete aby sa na skript uplatňovali pravidlá cookies, predvoľby vypnite.

      102030-exoweb-uprava-stranky-scenare-hlavicka.png


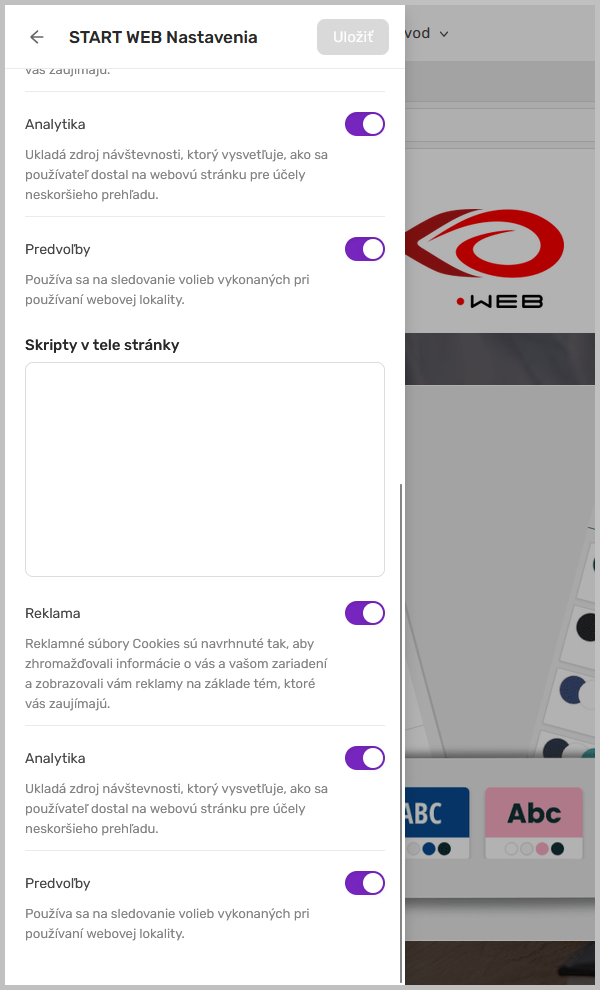
      To isté je možné nastaviť aj pre skripty, ktoré je potrebné vložiť do tela stránky:

      102030-exoweb-uprava-stranky-scenare-telo.png


      Ak v Manažérovi lokality kliknete na Pridať stránku, tak sa otvorí ponuka, kde máte možnosť si vytvoriť novú prázdnu stránku, odkaz, ktorý si môžete vložiť do menu alebo priečinok, ktorý potrebujete vytvoriť pre viac stránok.

      V spodnej časti panela si môžete pridať alebo upraviť globálne skripty (tie, ktoré sa budú uplatňovať na všetky stránky vašej webovej lokality) a spravovať jazyky (len balíky Biznis Web a Max Web, ak používate viacjazyčné verzie stránky).

      102030-exoweb-manazer-lokality-pridat-stranku.png


      Opravy chýb

      Vo verzii 10.201.0 opravený problém, pri ktorom v niektorých prípadoch resetovanie stránky nemuselo fungovať, ak mala stránka zapnutý Obchod

      Vo verzii 10.201.0 opravených niekoľko drobných chýb v Správcovi médií, vo verzii 10.202.0 nastavená slovenská lokalizácia v rámci Editora stránok, Blogu a Obchodu

      Vo verzii 10.202.0 vyriešený problém, pri ktorom zmena písma na webe verzie v8 alebo v10s mohla spôsobiť problém s CSS


      Obchod


      Opravy chýb

      • Vo verzii 10.202.0 opravený problém s Obchodom, pri ktorom mohlo prepnutie viditeľnosti Obchodu spôsobiť problém so zobrazovaním používateľského rozhrania
×
×
  • Vytvoriť nové...