Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
  • Zapnutie 2-faktorovej autentifikácie (prihlásenie) do Control Panela


      Ako si zapnúť a nastaviť 2-faktorovú autentifikáciu (prihlásenie) do Control Panela.

    Prístup do Control Panela si môžete zabezpečiť aj 2-faktorovou autentifikáciou.

    Control Panel je dôležitá súčasť našich služieb, v ktorom si môžete spravovať nastavenia svojich domén a hostingov, meniť služby, prezerať faktúry alebo uhrádzať služby, preto samotné zabezpečenie Control Panela pomocou 2-faktorovej autentifikácie odporúčame si aktivovať.


    Aplikácia pre generovanie kódov


    Najprv odporúčame si nainštalovať aplikáciu na generovanie bezpečnostných kódov (tieto aplikácie sa označujú skratkou TOTP - Time-based One-Time Password, doslovne Jednorazové heslo založené na čase). Aplikácií pre generovanie kódov je viacero, všeobecne odporúčame napr.:

    Google Authenticator, ktorý si môžete stiahnuť pre zariadenia:

    alebo Microsoft Authetificator:

    Po nainštalovaní aplikácie pokračujte v čítaní článku.


    Aktivácia 2-faktorovej autentifikácie


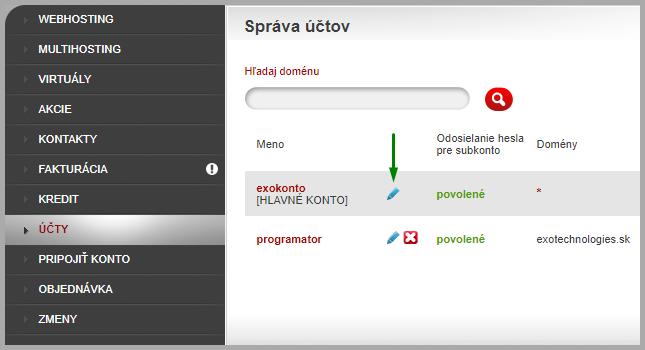
    Prihláste sa do Control Panela a naľavo v menu kliknite na Účty:
     

    cp-ucty-uprava-konta.png


    V Účtoch kliknite na svoje Hlavné konto (ide o rovnaké Hlavné konto ako v sekcii Kontakty, v sekcii Účty si spravujete iné nastavenia) a v možnostiach úprav konta (modrá ceruzka na ktorú ukazuje šípka) uvidíte sekciu 2-faktorová autentifikácia, ktorá je vo východzom stave vypnutá. Zapnite si ju a zobrazia sa ďalšie možnosti ako si autentifikáciu nastaviť.

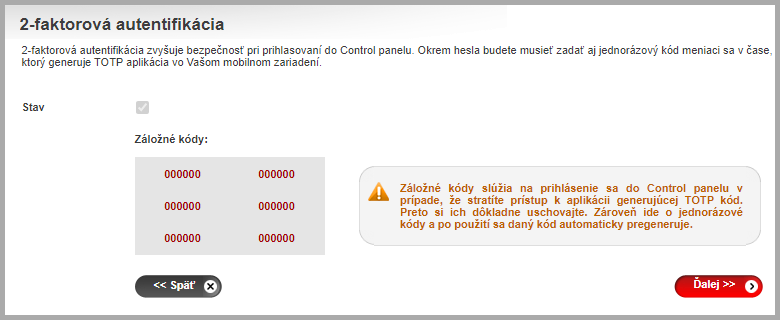
    Na úvodnej strane uvidíte zoznam záložných kódov, ktoré môžete použiť pre prípad, ak by ste nemali prístup k aplikácii pre zadávanie kódov (viď nižšie sekciu Aplikácia pre generovanie kódov). Tieto kódy si odložte na bezpečné miesto, sú jednorazové (takže ak jeden z nich použijete a prihlásite sa do Control Panela, tak uvidíte zoznam nových vygenerovaných kľúčov a tie si taktiež uložte, pôvodné môžete zahodiť).
     

    cp-zapnutie-2fa.png


    Upozornenie:

    Majte na pamäti, že ak nejakým spôsobom sa "vymknete" z Control Panela a nebudete mať záložné kódy, tak obnoviť prístup do Control Panela môžeme len na základe písomnej požiadavky.


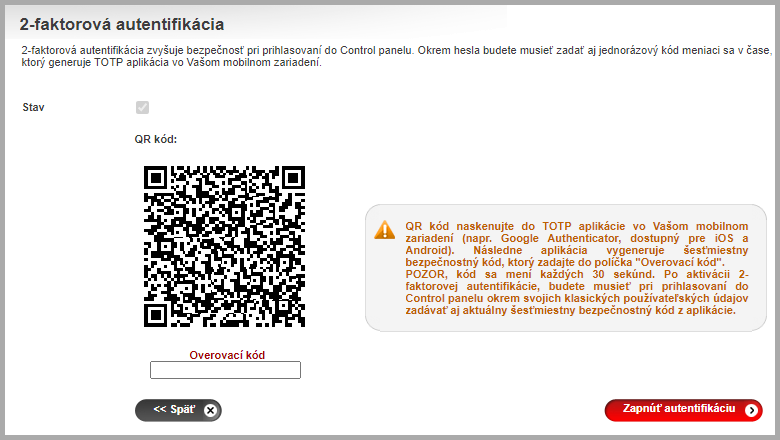
    Keď záložné kódy budete mať odložené, kliknite na Ďalej. Na ďalšej strane uvidíte QR kód, ktorý si naskenujte TOTP aplikáciou, ktorú ste si nainštalovali, napr. Google Authenticator a vygenerovaný kód vložte do políčka Overovací kód, ktorý sa nachádza pod QR kódom. Kliknite na Zapnúť autentifikáciu.
     

    cp-skenovanie-qr-kodu.png


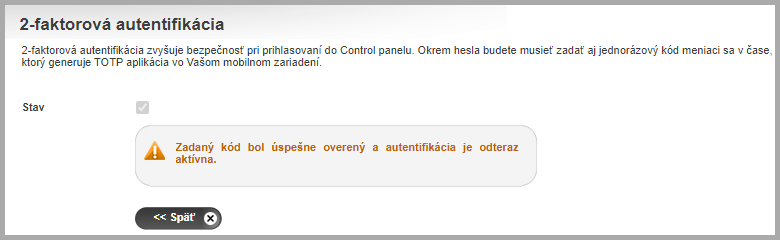
    Ak ste postupovali správne, dostanete hlásenie o úspešnej aktivácii:
     

    cp-2fa-zapnute.png


    Deaktivácia 2-faktorovej autentifikácie


    Ak z nejakého dôvodu potrebujete 2-faktorovú autentifikáciu deaktivovať, odznačte políčko Stav (kam ukazuje červená šípka) a kliknite na Vypnúť autentifikáciu.
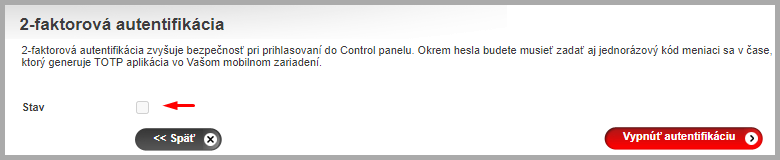
     

    cp-vypnutie-2fa.png


    Aj o deaktivácii dostanete hlásenie a po nej sa budete prihlasovať do Control Panela bez 2-faktorového overenia.
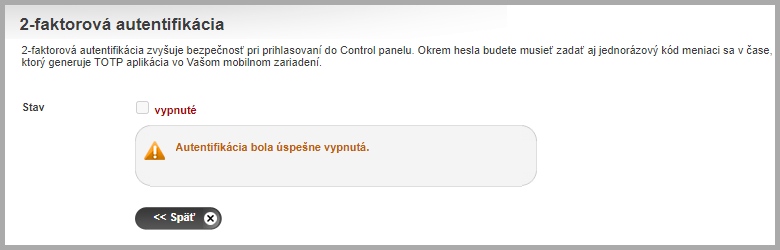
     

    cp-2fa-vypnuta.png


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Roman
      Najnovší zápis

      Pridal Roman,

      Začiatkom decembra 2025 sme pridali 6 nových generických doménových koncoviek:

      .DEAL - vhodná pre domény z oblasti obchodu, predaja produktov alebo služieb

      .FREE - určená pre bezplatné služby akéhokoľvek druhu, prípadne sa môže použiť na prezentáciu propagačných ponúk

      .HOT - venovaná novým trendom, hudbe, cestovaniu či akejkoľvek inej aktivite, ktorú chcete prezentovať

      .MOI - zameraná na frankofónny svet, vhodná pre osobné blogy alebo prezentácie vo francúzskom jazyku

      .NOW - sila prítomnému okamihu na povzbudenie k okamžitej akcii

      .SPOT - určená pre akékoľvek miesta, komunity alebo platformy špecializované na turistické miesta alebo podujatia

      Všetky nové koncovky teraz ponúkame v akciových cenách, ich prehľad nájdete na tejto stránke. Akciové ceny platia na 1 rok registrácie domény, akcia trvá do 31. januára 2026, vrátane.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

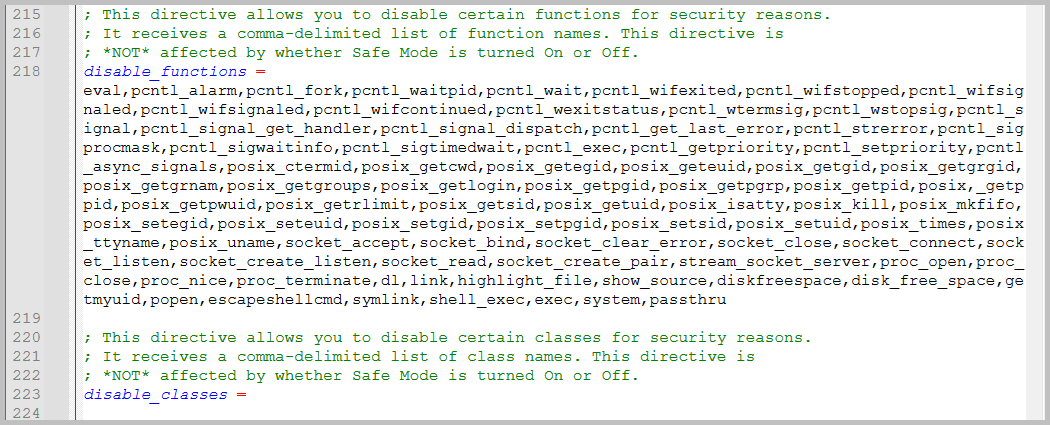
      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      1.10.2026 bol Exoweb aktualizovaný na verziu 10.203.0, ktorá opravuje problémy z predchádzajúcich verzií a významne upravila možnosti správy stránok.


      Webstránka


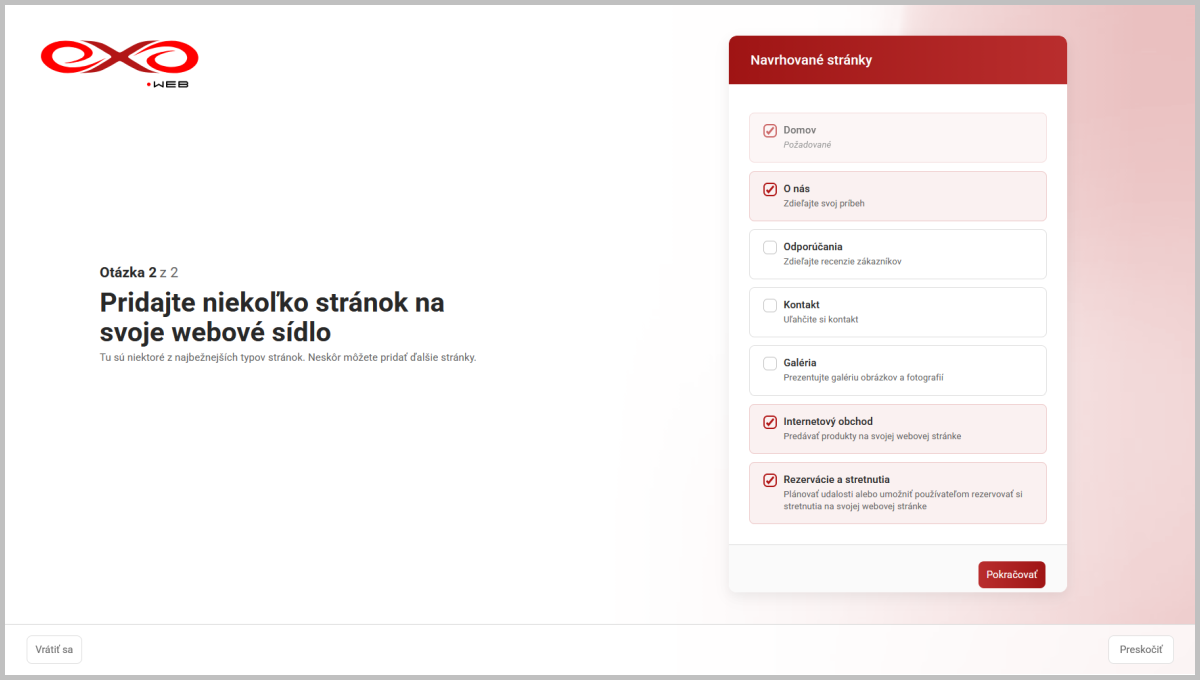
      Aktivácia Obchodu a Stretnutí v rámci pre-boardingu

      V prípade vytvárania úplne novej stránky v rámci preboardingu je už od verzie 10.202.0 možnosť si označiť Obchod a Stretnutia a tak odštartovať ich konfiguráciu priamo počas vytvárania stránky. Táto možnosť ešte nie je plne aktívna, samotná konfigurácia bude dostupná až v ďalších verziách.

      102030-exoweb-preboarding-obchod-stretnutia.png


      Re-dizajn správy stránok - uvedenie Manažéra lokality

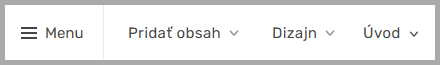
      Pridanie podstránok, priečinkov alebo externých odkazov v Exowebe mení dizajn. Doteraz, keď ste klikli hore v menu na Úvod, tak vyskočilo okno so zoznamom stránok, kde ste ich mohli upravovať, odstraňovať alebo pridávať nové (to isté sa týkalo aj odkazov a priečinkov v menu).

      Keď kliknete hore v menu na Úvod:

      exoweb-hlavne-menu.png


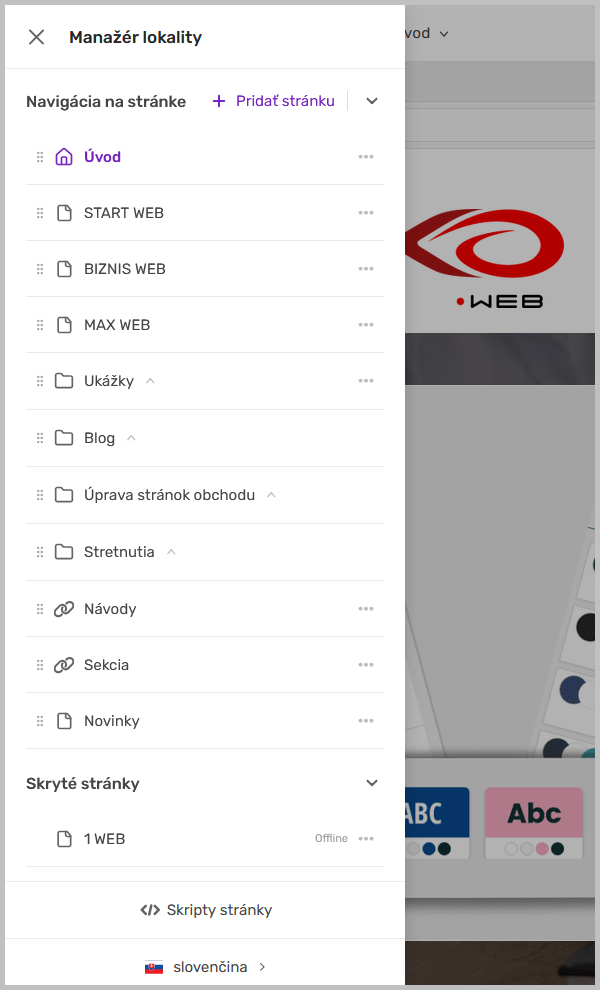
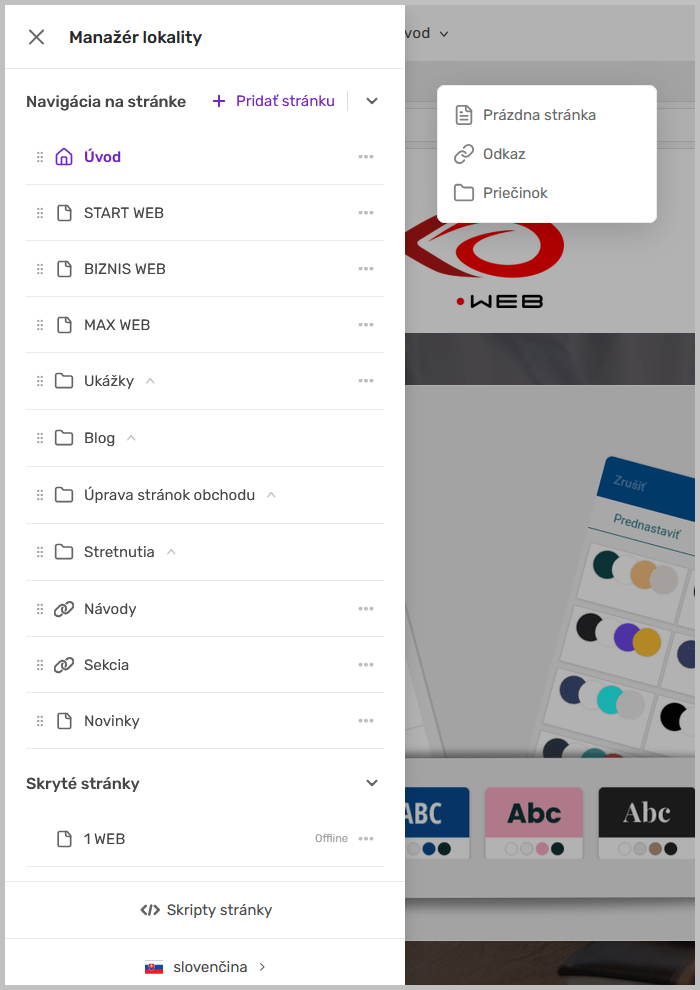
      ...už nevyskočí okno v strede stránky, ale vysunie sa bočný panel, kde uvidíte zoznam svojich stránok, odkazov a priečinkov. Pre úpravu stránky kliknite napravo od jej názvu na tri bodky:

      102030-exoweb-manazer-lokality.png


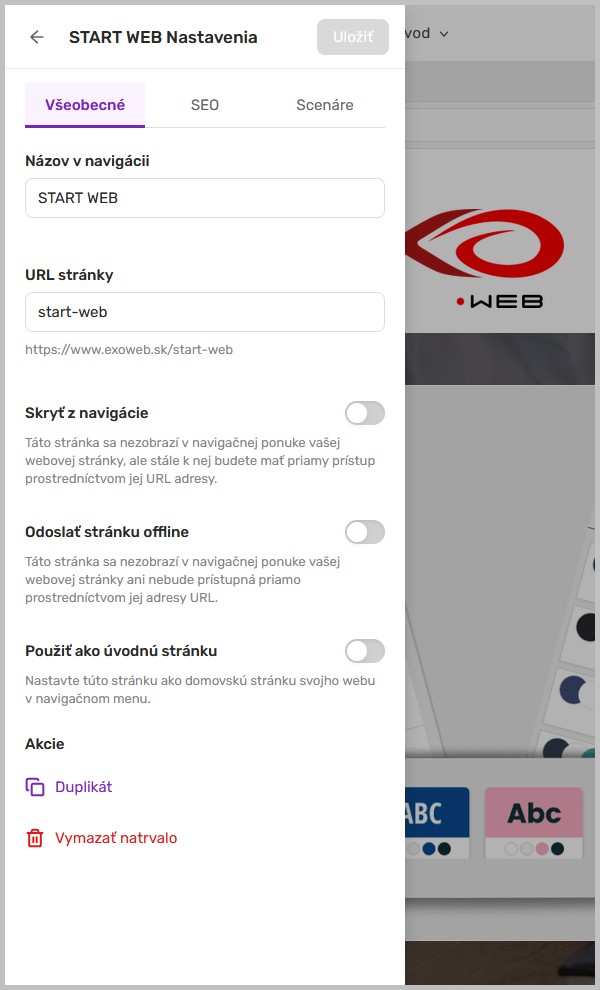
      Úprava stránok obsahuje tri karty, prvou je karta Všeobecné, kde máte možnosť pomenovať stránku, upraviť jej odkaz, skryť ju v menu na webovej stránke alebo ju úplne vypnúť. Môžete ju tu duplikovať alebo natrvalo zmazať:

      102030-exoweb-uprava-stranky-vseobecne.png


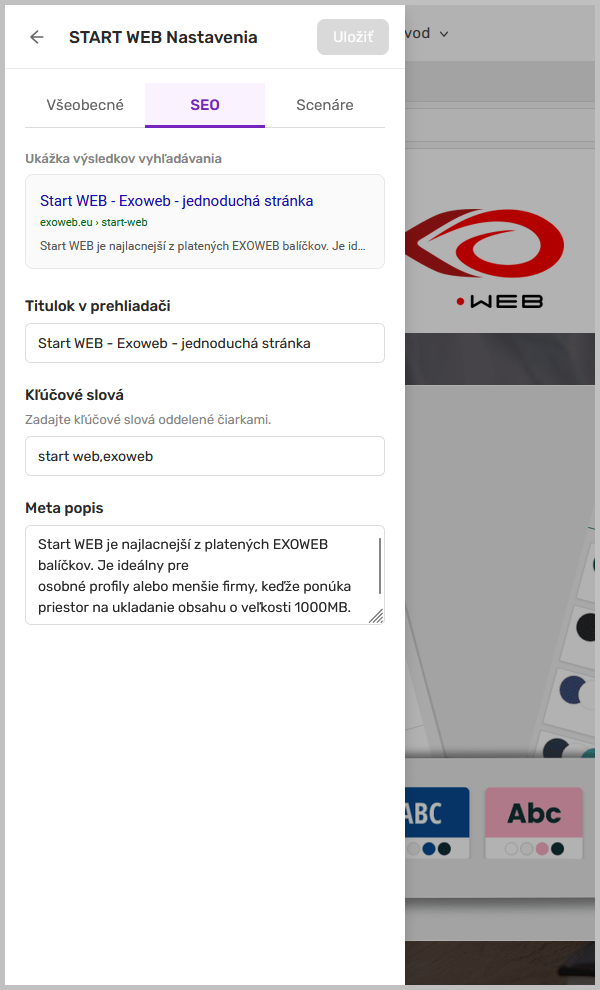
      Na karte SEO si môžete vyplniť jej názov, aký chcete, aby sa zobrazoval vo vyhľadávačoch, nezabudnite doplniť pár kľúčových slov a najmä výstižný popis pre danú schránku:

      102030-exoweb-uprava-stranky-seo.png


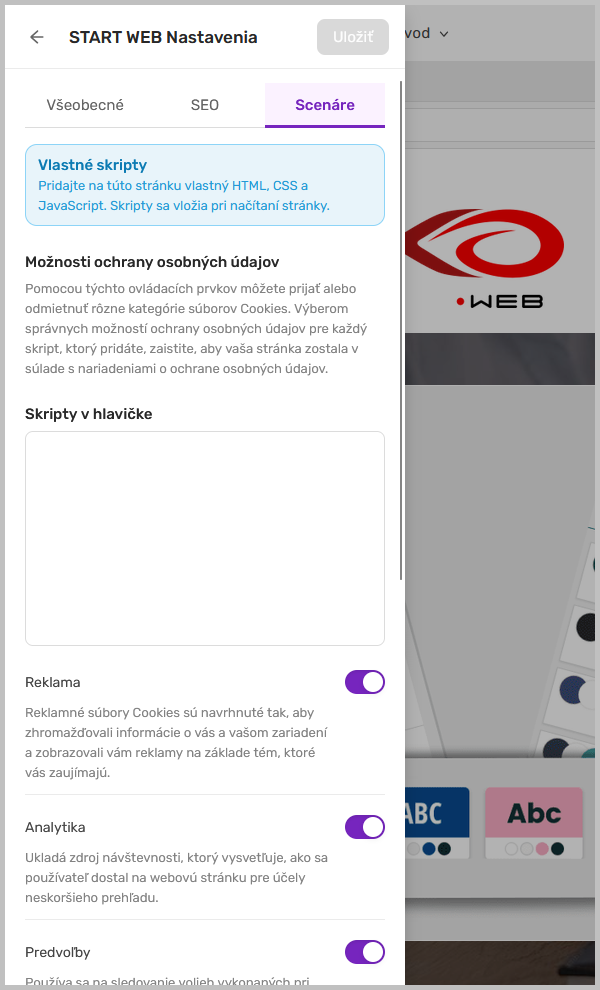
      Na karte Scenáre si môžete vložiť skript do hlavičky, ktorý má fungovať práve na stránke, ktorú upravujete. Taktiež máte možnosť si pre daný skript nastaviť súhlas s cookies. Ak sa cookies majú používať pre daný skript, musia byť vo voľbách zapnuté. Ak nechcete aby sa na skript uplatňovali pravidlá cookies, predvoľby vypnite.

      102030-exoweb-uprava-stranky-scenare-hlavicka.png


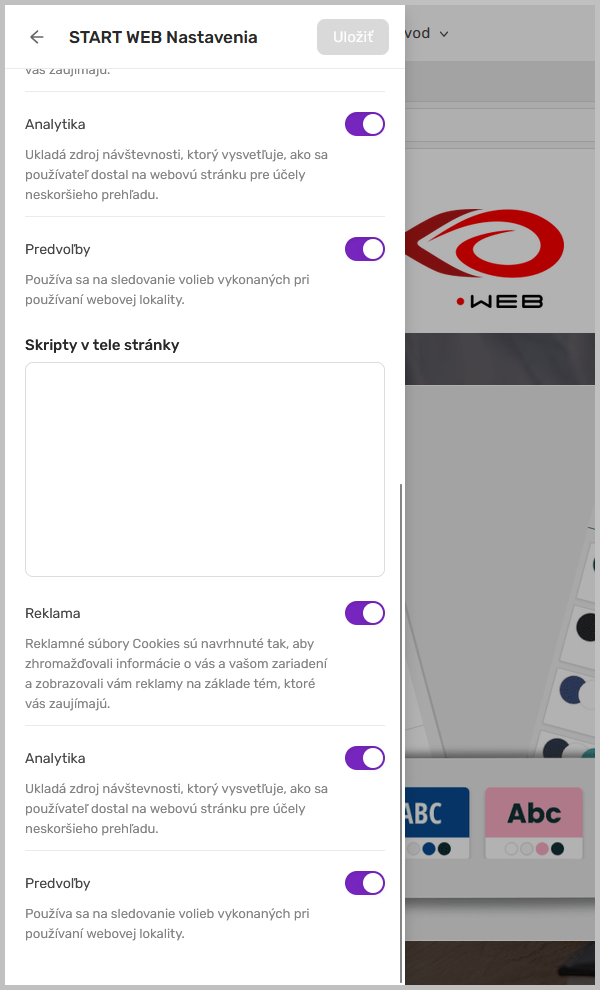
      To isté je možné nastaviť aj pre skripty, ktoré je potrebné vložiť do tela stránky:

      102030-exoweb-uprava-stranky-scenare-telo.png


      Ak v Manažérovi lokality kliknete na Pridať stránku, tak sa otvorí ponuka, kde máte možnosť si vytvoriť novú prázdnu stránku, odkaz, ktorý si môžete vložiť do menu alebo priečinok, ktorý potrebujete vytvoriť pre viac stránok.

      V spodnej časti panela si môžete pridať alebo upraviť globálne skripty (tie, ktoré sa budú uplatňovať na všetky stránky vašej webovej lokality) a spravovať jazyky (len balíky Biznis Web a Max Web, ak používate viacjazyčné verzie stránky).

      102030-exoweb-manazer-lokality-pridat-stranku.png


      Opravy chýb

      Vo verzii 10.201.0 opravený problém, pri ktorom v niektorých prípadoch resetovanie stránky nemuselo fungovať, ak mala stránka zapnutý Obchod

      Vo verzii 10.201.0 opravených niekoľko drobných chýb v Správcovi médií, vo verzii 10.202.0 nastavená slovenská lokalizácia v rámci Editora stránok, Blogu a Obchodu

      Vo verzii 10.202.0 vyriešený problém, pri ktorom zmena písma na webe verzie v8 alebo v10s mohla spôsobiť problém s CSS


      Obchod


      Opravy chýb

      • Vo verzii 10.202.0 opravený problém s Obchodom, pri ktorom mohlo prepnutie viditeľnosti Obchodu spôsobiť problém so zobrazovaním používateľského rozhrania
×
×
  • Vytvoriť nové...