Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
Jesenná akcia na EXOWEB ×
  • Obnova prístupu do Control Panela v prípade neplatných kontaktných údajov


      Ako postupovať ak potrebujete získať prístup do Control Panela a vaše kontaktné údaje už neplatia.

    V návode Prihlásenie a obnova prístupu do Control panela sme si ukázali, ako si môžete preposlať zabudnuté prístupové údaje na kontaktný email. Čo však robiť, ak kontaktné údaje uvedené v Hlavnom konte už neplatia, napr. kontaktná emailová adresa nie je funkčná a (alebo) kontaktné telefónne číslo už neexistuje?


    Kontaktná emailová adresa už nie je platná


    Kontaktnú emailovú adresu nájdete v Hlavnom konte, táto emailová adresa má dve významné funkcie

    • ak si z Control Panela pošlete nejakú autorizovanú požiadavku, tak kontaktná emailová adresa je nastavená ako predvolená pre odpoveď, ktorú vám odošleme po zrealizovaní požiadavky. Inak povedané, na túto adresu dostanete informáciu o stave alebo vybavení vašej autorizovanej požiadavky.
    • na túto emailovú adresu bude odoslaná notifikácia pre obnovenie prístupu do Control Panela, takže v prípade zabudnutých prihlasovacích údajov, na kontaktnej emailovej adrese nájdete postup, ako si prístup do Control Panela obnoviť.


    Ak kontaktná emailová adresa už nie je platná (schránku ste zrušili alebo sa nachádzala na doméne, ktorá už dávno exspirovala alebo ju už vlastní niekto iný), tak notifikácia s postupom na obnovu prístupu do Control Panela vám do emailovej schránky už nepríde.

    V tomto prípade je dôležité, aby platilo telefónne číslo, ktoré máte zadané v Hlavnom konte. Z tohto čísla nám musíte zavolať na našu linku +421 221 028 430, pre overenie vašej osoby budeme od vás vyžadovať čo najviac informácií: vaše meno, adresu, pôvodnú emailovú adresu príp. iné údaje, ktoré sú zapísané v Hlavnom konte. Po overení údajov vám zavoláme naspäť a následne zmeníme emailovú adresu na tú, ktorú nám nadiktujete. Uistite sa, že emailová adresa, ktorú nám nadiktujete, je plne funkčná a prijíma emaily. Následne si podľa návodu Prihlásenie a obnova prístupu do Control panela obnovíte prístup a môžete sa do Control Panela prihlásiť. Po prihlásení si nezabudnite skontrolovať údaje zapísané v Hlavnom konte (menu naľavo, sekcia Kontakty).


    Kontaktná emailová adresa a ani kontaktné telefónne číslo už nie sú platné


    Druhý, zložitejší prípad nastane, ak okrem emailovej adresy neplatí už ani vaše kontaktné telefónne číslo, v tomto prípade nie je možné vaše vlastníctvo overiť.

    Ak nastane tento prípad, budeme od vás potrebovať písomnú žiadosť, ktorú nám buď pošlete:

    • v súbore .PDF (alebo .JPG) na email fakturacia@exohosting.sk (odporúčame pre rýchlejšie vybavenie)
    • alebo klasickou poštou na adresu:
      • EXO TECHNOLOGIES, spol. s r.o.
      • Mlynské Nivy 52B
      • 821 05 Bratislava


    Žiadosť pošlite na hlavičkovom papieri (použite formuláre priložené na odkaze nižšie), pričom musí obsahovať:

    • vypísané kontaktné údaje, ktoré máte zadané vo svojom Hlavnom konte
    • názov aspoň jednej domény (ak ich máte viac), ktorá sa nachádza v danom Control Paneli
    • emailová adresa, na ktorú vám kontakt máme zmeniť.
    • v prípade firmy je na žiadosti potrebná pečiatka a podpis štatutárnej osoby.


    Formuláre

    Nasledujúce formuláre na nižšie uvedenom odkaze môžete použiť spôsobom, že si ich vytlačíte, vypíšete (.DOC môžete vypísať priamo v počítači a následne vytlačiť), podpíšete (v prípade firmy je potrebná pečiatka) a naskenujete alebo odfotíte a zašlete na emailovú adresu fakturacia@exohosting.sk (alebo fyzickú adresu uvedenú vyššie).

    Predmet správy (emailu) vypíšte názvom domény a dopíšte čoho sa žiadosť týka.

    Napr.: exohosting.sk - Žiadosť o obnovenie prístupu do CP.


    Po overení žiadosti, ak všetky údaje budú v poriadku, vás budeme kontaktovať s informáciou o ďalšom postupe.


    Nemám žiadny prístup ani kontakt do Control Panela


    Táto situácia nastane v prípade, ak vlastníte doménu, ale o všetky záležitosti sa stará váš externý webmaster alebo zamestnanec, ktorý vo firme už nepracuje. Vtedy prístup do Control Panela nemáte a ak nemáte ani žiadne možnosti získať k nemu prístup, pokračujte článkom Moja doména je v Control Paneli webmastera / bývalého zamestnanca.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Včera, 20. októbra 2026 sa začali internetom šíriť informácie o dvoch mimoriadne závažných bezpečnostných zraniteľnostiach priamo v jadre PHP, ktoré môžu útočníkom umožniť vzdialené spustenie škodlivého kódu na serveri (Remote Code Execution – RCE).

      Keďže nejde o chybu v bežne používanom CMS, napr. WordPress, ale ide o problém priamo v PHP, negatívny dosah to môže mať veľké množstvo webových stránok naprieč mnohými hostingovými poskytovateľmi.

      Problém nastal najmä v tom, že zraniteľnosti boli pôvodne utajované až do plánovaného zverejnenia, ale informácie unikli predčasne a z tohto dôvodu bezpečnostný tím PHP urýchlil vydanie opráv pre verzie PHP.

      Útočník by pri úspešnom zneužití mohol spustiť vlastný kód s oprávneniami PHP procesu. Následky môžu zahŕňať kompromitáciu webových stránok, prístup k citlivým údajom alebo umiestnenie škodlivých súborov na server.


      V čom je konkrétne problém?

      Podľa aktuálnych technických analýz zverejnených na GitHube je podozrenie, že spomínané zraniteľnosti CVE-2026-109618 a CVE-2026-109619 súvisia so spracovaním nahrávania súborov a správou pamäte v PHP.

      PHP obsahuje mechanizmus, ktorý umožňuje sledovať priebeh nahrávania súborov na server. Ide o funkciu Session Upload Progress.

      Pri nahrávaní súboru cez HTTP POST s obsahom multipart/form-data PHP spracúva údaje o prenose a môže ich ukladať do používateľskej session.

      Podľa zverejneného experimentálneho kódu môže za určitých okolností dôjsť k chybe typu Use-After-Free (UAF) spôsobom, že útočník odošle účelovo pripravenú HTTP požiadavku, následný zápis môže poškodiť pamäť PHP procesu, čo môže umožniť spustenie útočníkovho kódu (celý proces zneužitia sme zámerne skrátili len na nutné minimum).

      Oficiálne vydanie opráv PHP verzií 8.x je naplánované na 14 hodinu UTC (16 hodinu SELČ). Zatiaľ nie je známe, či budú vydané opravné balíky pre staršie, už nepodporované verzie PHP 5.x a 7.x.

      Do vydania opravy sa odporúča v PHP nastaviť session.upload_progress.enabled = Off, čo je momentálne jedným z najrozumnejších preventívnych opatrení, ktoré môže poskytovateľ webhostingu vykonať ešte pred nasadením bezpečnostných aktualizácií PHP. Podstatné je aj to, že týmto sa nevypne samotné nahrávanie súborov.


      Čo robiť?

      Zabezpečenie hostingu a PHP pred týmito zraniteľnosťami je plne v našej réžii, v EXO HOSTING aktuálne realizujeme (dočasne vypíname session.upload_progress.enabled) a sledujeme informácie o aktuálnom stave plánovaných opráv, aj keď zatiaľ nie je oficiálne potvrdené, že vypnutie tejto funkcie spoľahlivo odstráni riziko oboch zraniteľností.

      Naši zákazníci nemusia robiť aktuálne nič, ale jedno odporúčanie by sme mali: ak stále používate PHP verzie staršie ako 8.x, dôrazne odporúčame, aby ste prešli podľa možnosti na čo najnovšiu verziu PHP. Staršie verzie PHP, ktoré už nie sú podporované, môžu obsahovať aj iné zraniteľnosti ako tie, na ktoré upozorňuje tento článok.


      Aktualizácia 22. 10. 2026 15:40

      Predbežná informácia: ešte včera boli aktualizované kritické komponenty na backende (operačné systémy, servery pre konfiguráciu SSL certifikátov a emailov, SQL databáz a Exowebov), boli zrealizované nastavenia pre mitigáciu týchto zraniteľností, teraz postupne prebiehajú aktualizácie PHP verzií (8.1 a vyššie), na staršie nepodporované PHP verzie sú aplikované záplaty voči týmto zraniteľnostiam. Viac informácií prinesieme neskôr.


      Aktualizácia 23. 10. 2026 14:05

      Keďže množstvo opravných balíkov bolo vydaných narýchlo, zaznamenali sme niekoľko problémov s funkciou mail(), prípadne s tabuľkami v niektorých SQL databázach. Problémy opravujeme na základe hlásení, ak ste na svojich stránkach spozorovali nejaký problém súvisiaci s PHP funkciami alebo SQL databázami, kontaktujte nás na náš email support@exohosting.sk s presným popisom problému.


      Aktualizácia 29. 10. 2026 13:00

      Tohto času už nezaznamenávame problémy, ktoré by súviseli so zraniteľnosťami CVE-2026-109618 a CVE-2026-109619. Všetky PHP verzie (od verzie 8.2), ktoré sú aktuálne podporované, boli aktualizované na najnovšiu verziu. Na staršie PHP verzie (od verzie 5.2) sme aplikovali záplaty, ktoré by mali riziká spôsobené zraniteľnosťami eliminovať v čo najvyššej možnej miere.

      Napriek tomu odporúčame, aby ste si v php.ini ponechali nastavenie (týka sa PHP 5.4 a vyššie) v stave:

      session.upload_progress.enabled = off


      V prípade, ak by ste je túto konfiguračnú direktívu PHP potrebovali mať z nejakého dôvodu zapnutú, môžete nastavenie zmeniť na On alebo ju celú z php.ini súboru zmazať (nezabudnite reštartovať PHP).

      Táto direktíva zapína alebo vypína sledovanie priebehu nahrávania súborov na webový server. Je súčasťou mechanizmu PHP Sessions a umožňuje webovej aplikácii zisťovať, koľko dát zo súboru už bolo nahraných a koľko ešte zostáva nahrať. Ak je táto funkcia zapnutá, PHP môže priebežne ukladať do session informácie o prenose, napríklad aká je celková veľkosť nahrávaných súborov alebo koľko percent dát sa už nahralo a pod. Webová aplikácia môže tieto údaje následne využívať napríklad na zobrazenie indikátora priebehu nahrávania. Majte však na pamäti, že samotné zapnutie funkcie ešte neznamená automaticky, že každé nahrávanie súboru automaticky vytvára záznam v session, keďže formulár musí obsahovať špeciálne pole, ktorým sa sledovanie aktivuje.

      Jej vypnutie nemá žiadny vplyv na možnosť nahrávania súborov na server, súbory budú naďalej spracovávané cez $_FILES, funkcia move_uploaded_file() bude naďalej fungovať, tak isto ako ja bežné PHP sessions a prihlasovanie používateľov a ani na indikátory priebehu nahrávania založené na JavaScripte nebudú ovplyvnené. Nebudú len fungovať tie indikátory priebehu nahrávania, ktoré sa výslovne spoliehajú na tento mechanizmus PHP.

      Ďalšie zraniteľnosti:

      Ešte 23. 10. 2026 bola oznámená ďalšia bezpečnostná zraniteľnosť PHP s označením CVE-2026-115560, ktorá môže za určitých podmienok umožniť vzdialené spustenie škodlivého kódu (RCE) na serveri.

      Táto nová zraniteľnosť bola objavená len dva dni po vydaní bezpečnostných aktualizácií, ktoré opravovali dve predchádzajúce kritické zraniteľnosti CVE-2026-109618 a CVE-2026-109619, súhrnne označované ako PHP2Shell.

      Na rozdiel od predchádzajúcich zraniteľností si CVE-2026-115560 vyžaduje neobvyklú kombináciu nastavení PHP sessions. S predchádzajúcou zraniteľnosťou CVE-2026-109619 ju spája rovnaké preventívne opatrenie - vypnutie funkcie session.upload_progress.enabled. Nie je však stále potvrdené, že majú rovnakú technickú príčinu (stav k dnešnému dňu 29. 10. 2026).

      Keďže ale pravdepodobnosť zneužitia tejto novej zraniteľnosti je nízka, vývojári PHP sa rozhodli zaradiť jej opravu do pravidelného aktualizačného cyklu namiesto vydania mimoriadnej aktualizácie.

      Na našich zdieľaných hostingových serveroch sme deaktivovali funkciu session.upload_progress.enabled vo všetkých dostupných verziách PHP už krátko po objavení zraniteľností, čím sme zablokovali tento spôsob potenciálneho zneužitia. Opatrenie nemá vplyv na bežnú prevádzku webových stránok. Čo sa týka virtuálnych a dedikovaných serverov, všetky tieto opatrenia sú v zodpovednosti ich správcov.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

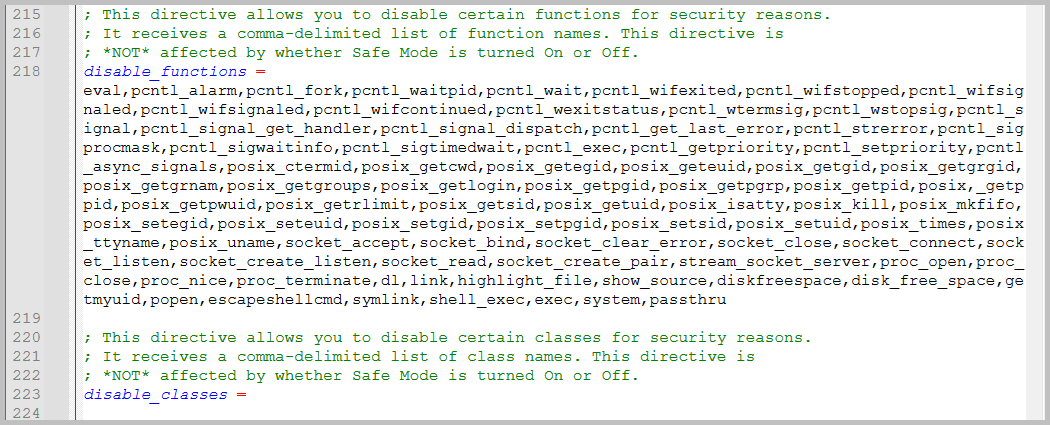
      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      12.10.2026 bol Exoweb aktualizovaný na verziu 10.204.0, ktorá opravuje problémy z predchádzajúcich verzií a pridala niekoľko vylepšení navyše.


      Webstránka


      Možnosť pridania banneru do záhlavia stránky

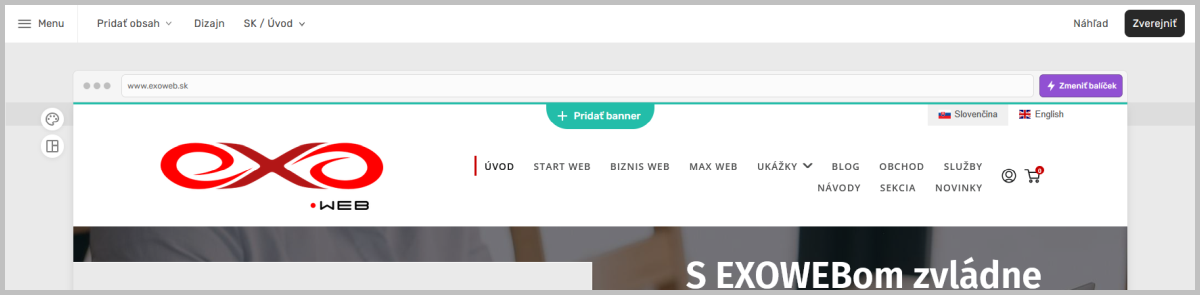
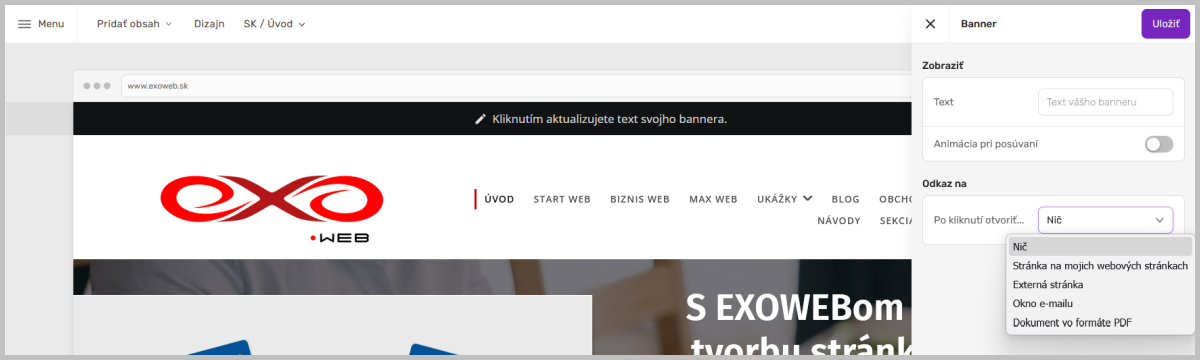
      V Editore pribudla možnosť si vložiť úzky banner do záhlavia stránky, kliknite na Pridať banner:

      102040-exoweb-sticky-banner-pridat.png


      Napravo sa v menu vysunú možnosti:

      • Text: zadajte ľubovoľný text, ktorý chcete, aby sa zobrazoval v záhlaví stránky
      • Animácia pri posúvaní: text sa nebude hýbať, keď táto možnosť bude vypnutá, keď ju zapnete, text sa bude pohybovať sprava doľava, čím viac upúta pozornosť návštevníka.
      • Po kliknutí otvoriť: môžete si vybrať možnosť, čo sa má stať, keď návštevník klikne na banner (nemusí naháňať text na monitore, stačí kliknúť kamkoľvek na banner)

      Táto možnosť je vhodná, ak potrebujete návštevníkov upozorniť na dôležitý oznam alebo akciový tovar v Obchode.

      102040-exoweb-sticky-banner-upravit.png


      Ukážku si môžete pozrieť na exoweb.sk


      SEO tipy

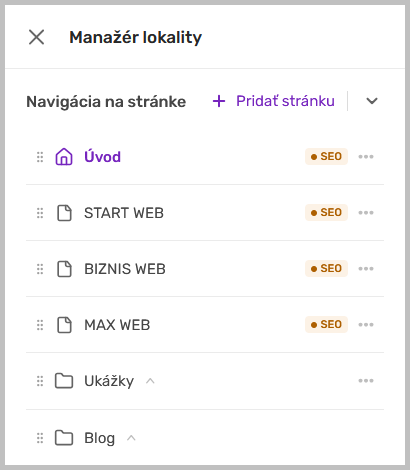
      Optimalizácia stránok pre vyhľadávače je stále dôležitá a od tejto verzie každá stránka v editore Exowebu ma zvýraznenú položku SEO, na ktorú môžete kliknúť a skontrolovať, či máte všetky odporúčania splnené:

      102040-exoweb-seo-skratka.png


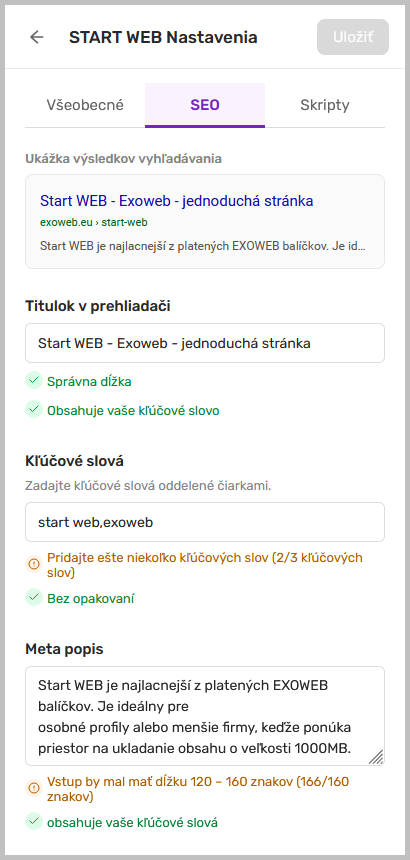
      Ak máte popisy položiek v zelenom, spĺňate všetky odporúčania, popisy oranžovou farbou vás upozornia, čo by bolo vhodné ešte vylepšiť:

      102040-exoweb-seo-tipy.png


      Vymazanie priečinka

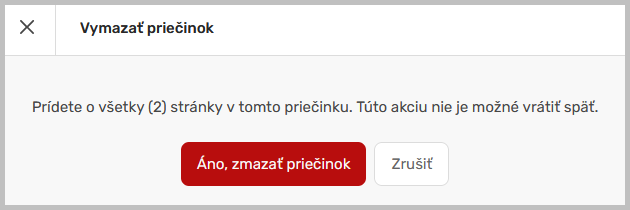
      Keď budete chcieť vymazať priečinok, dostanete upozornenie, že budú aj vymazané stránky v ňom. Pred vymazaním priečinka sa preto uistite, že nechcete zmazať všetko čo je v ňom a stránky si radšej presuňte inam:

      102040-exoweb-upozornenie-na-zmazanie-priecinka.png


      Opravy chýb

      • bola opravená chyba, ktorá zapríčiňovala nesprávne zobrazovanie stránok v skrytých priečinkoch, či komplikovalo ich úpravu v offline režime.
×
×
  • Vytvoriť nové...