Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
Jesenná akcia na EXOWEB ×
  • Nastavenie služby Stretnutia


    Časť návodu Nastavenia služby Stretnutia vám vysvetlí ako pridať informácie ku konkrétnemu stretnutiu - napríklad organizujete školenie a tu môžete návštevníkom resp. zákazníkom podať bližšie informácie. Ide o dôležitú časť celého nastavenia, pretože tu určujete ako sa stretnutia budú organizovať.

    K tejto časti sa dostanete po nastavení základných nastavení, keď neplánujete spoplatniť stretnutia, ako aj po konfigurácii platby, ak poplatky plánujete prijímať.


    Nastavenie služby

    Kliknite na tlačidlo Pridať službu:


    stretnutia-01-nastavenie-sluzby.png


    Po kliknutí na Pridať službu máte možnosť nastaviť 2 typy služieb, tu záleží už len čisto na vás, akým spôsobom chcete stretnutia organizovať.

    • Stretnutie: návštevníci si budú môcť v kalendári vybrať dátum a čas. Budú môcť vyberať z dostupných dátumov a časov dovtedy, pokým službu neukončíte. Je to vhodné napr. keď vlastníte kaderníctvo a chcete ponúkať objednávkové termíny zákazníkom. Každý termín sa dá objednať raz, takže pokým je objednávka na určitý termín aktívna, nikto iný si daný termín nemôže obsadiť.
    • Udalosť: keď označíte Udalosť, nižšie pribudne možnosť nastaviť dátum a časový rozsah. V tomto prípade vy určujete kedy sa udalosť presne udeje a koľko účastníkov sa môže najviac dostaviť. Takže na rozdiel od Stretnutia kedy si zákazník vybral dátum a čas a obsadil termín, tu jeden termín môže obsadiť viac záujemcov, pokým sa nenaplní kapacita. Napr. organizujete pracovný nábor a chcete, aby sa v určitý deň (a čas) dostavilo najviac 50 ľudí. Príklad nastavenia Udalosti nájdete pod sekciou Stretnutie.


    Stretnutie


    Označte možnosť Stretnutie a vypíšte Názov služby, napr. Školenie, do poľa Popis opíšte o čom bude (nepovinné, ale vhodné). Môžete si nahrať obrázok, napr. logo školenia, či plánovanej akcie. Po vyplnení údajov sa presuňte nižšie.


    stretnutia-02-typ-sluzby-informacie-o-sluzbe-stretnutie.png


    Po nahratí obrázku nižšie máte možnosť nastaviť Dĺžku stretnutia. Toto nastavenie je dôležité, pretože vám umožni zákazníkom v objednávkovom procese vidieť, ktoré časové termíny sú dostupné. Napr. ak ste si v základných nastaveniach určili pracovný čas od 8:00 do 19:00, možnosť prvého stretnutia sa zákazníkovi ponúkne o 8:00 a keďže tu ste si nastavili dĺžku stretnutia na 1,5 hodiny, tak ďalší termín sa ponúkne od 9:30. Pre viac detailov pozrite nižšie časť Plánovanie.

    Ďalej môžete nahrať aj dokument .PDF, čo v ňom uvediete je čisto na vás, môže tam byť tlačivo na vypísanie, manuál, pokyny pred stretnutím, hocičo vám napadne.


    stretnutia-03-dokument-s-informaciami.png


    Ďalej nižšie na stránke si môžete zvoliť spôsob stretnutia. My sme si v príklade zvolili v rámci Lokality firmy. Ak vyberiete Online, budete mať možnosť zadať URL stránky, na ktorej sa zorganizuje online stretnutie. Pri voľbe Iné budete mať možnosť napísať pokyny k stretnutiu. Všetky informácie prídu objednávateľom služby emailom.

    Stav služby môžete nastaviť ako aktívnu alebo neaktívnu, podľa toho, či ju chcete aktuálne ponúkať alebo nie.

    Verejné si nastavte, ak chcete možnosť objednania si služby zverejniť voľne dostupnú na vašej exoweb stránke. Takto ju nájde každý návštevník, ktorý vašu stránku navštívi.

    Možnosť Nezaradané nastavte vtedy, ak plánujete možnosť objednávky len pre tých záujemcov, ktorých budete informovať vopred napr. formou newslettera. V emaile im pošlete odkaz na stránku, kde si budú môcť objednávku za službu vyplniť.


    stretnutia-04-sposob-stretnutia-viditelnost.png


    V ďalšej časti tohto nastavenia budete mať možnosť určiť, či stretnutie bude zadarmo alebo spoplatnené. Ak ste vynechali krok konfigurácie platby, možnosť Prijať platbu nebude dostupná.

    Do poľa Podrobnosti rezervácie napíšte ešte dodatočné informácie, o ktorých si myslíte, že sú dôležité k stretnutiu.


    stretnutia-05-platba-podrobnosti-rezervacie.png


    Plánovanie je ďalšou zaujímavou možnosťou ako stretnutie naplánovať do detailov. Môžete vyžadovať od zákazníkov, aby sa objednávali na stretnutia s dostatočným predstihom - je to vhodné najmä vtedy, ak daná akcia si vyžaduje dôkladnú prípravu. Takže ak napríklad nastavíte 24 hodín, najbližšiu rezerváciu si bude môcť zákazník objednať najneskôr 24 hodín pred jej začatím.

    Taktiež môžete nastaviť čas medzi jednotlivými stretnutiami, ak chcete mať istotu, aby sa zákazníci neobjednávali na termín, ktorý začína práve vtedy, keď končí predchádzajúci (najmä keď hrozí, že sa stretnutie môže predĺžiť.

    Ak všetkom máte nastavené, kliknite na Uložiť, ale prv než si to uložíte, skúste si pozrieť, či by vám viac nevyhovoval typ služby Udalosť (vysvetlené pod obrázkom).


    stretnutia-06-planovanie.png


    Udalosť


    Keď hore na stránke označíte Udalosť, formulár sa nepatrne zmení. Väčšina najprv zostane rovnaká, prvú zmenu si všimnete pod logom, kde už nie je možnosť nastaviť dĺžku stretnutia (toto sa bude dať nastaviť nižšie v časti Dátumy udalostí), ale môžete nastaviť koľko najviac zákazníkov si daný termín môže objednať.


    stretnutia-07-udalost-kapacita.png


    Teraz sa presuňte nižšie a pod časťou Podrobnosti rezervácie, kde v prípade Stretnutia ste hneď videli časť Plánovanie. Teraz tu pribudla ďalšia časť, konkrétne Dátumy udalostí, kde si môžete nastaviť konkrétny dátum udalosti. Kliknite na Pridať dátum udalosti:


    stretnutia-08-pridat-datum-udalosti.png


    Po kliknutí na Pridať dátum udalosti sa zobrazí možnosť si nastaviť rozsah dátumov. Táto pasáž môže byť trochu komplikovaná, ale nič vám nebráni k vyskúšaniu si rôznych variantov, čím postupne prídete na to, ako to funguje.

    • Dátum: tu zadáte dátum, kedy majú začať Udalosti. Pozor, toto nemusí byť dátum prvej udalosti (vysvetlenie nižšie)
    • Opakovať: môžete vybrať, či sa nemá opakovať alebo opakovať denne, týždenne, mesačne. V príklade sme si zvolili Týždenne.
    • Všetky: v našom prípade, keďže sme si zvolili Týždenne číslo 10 znamená, že ďalšia udalosť sa zopakuje po desiatich týždňoch. Takže ak prvá udalosť začala v piatok 21. júla (pozor, dôležité je, že dole v zelenom je tiež označený piatok, to znamená, že prvá udalosť začne naozaj v piatok), druhá udalosť začne až 29. septembra, keďže sme si nastavili opakovanie po 10 týždňoch.
    • Dňa: tu záleží, aký deň označíte. V našom prípade sme si označili Piatok, aby to nebolo na začiatok moc komplikované. Čo by sa stalo, keby sme označili napr. Štvrtok?  Tu treba vychádzať z Dátumu, čo sme si označili. Keďže 21. júla je v piatok a my sme si označili Štvrtok, prvá udalosť nastane vo štvrtok 27. júla. Ak by sme označili napríklad Sobotu a Štvrtok, tak prvý termín by nastal 22. júla, keďže Sobota ide po Piatku (21. júla) a Štvrtkový termín bude až druhý. Ako často sa tieto termíny budú opakovať, záleží od nastavenia nižšie.
    • Ukončiť opakovanie: tu si môžete nastaviť po koľkých výskytoch ukončiť opakovanie. Toto nastavenie závisí od toho, ako často sa udalosti majú opakovať s akým odstupom. Napr. ak dáte Opakovať Týždenne a Všetky nastavíte na 1 (týždeň) a dáte Ukončiť opakovanie po 5 týždňoch, tak sa nastaví 5 termínov. Náš príklad z obrázka bude vysvetlený nižšie.
    • Nakoniec si ešte pridajte časové obdobie a kliknite na Pridať.


    stretnutia-09-nastavenie-datumu-udalosti.png


    Nižšie na obrázku môžete vidieť výsledok nastavenia termínov na základe údajov na obrázku vyššie. Keďže sme si zvolili opakovanie po 10 týždňoch a týždenný výskyt bol nastavený 5 výskytov, tak to stačilo na dva termíny (riadny termín a opakovanie, keďže ste si zvolili opakovanie).


    stretnutia-10-pridane-datumy-udalosti.png


    Ak potrebujete niečo upraviť v ohľade konkrétneho termínu, kliknite naň a môžete si ho upraviť, prípadne aj zmazať.


    stretnutia-11-uprava-udalosti.png


    Všetky Stretnutia a Udalosti si môžete potom spravovať cez položku Služby, kde taktiež môžete pridať ďalšiu službu.


    stretnutia-12-sluzby-prehlad.png


    Keď službu budete mať nakonfigurovanú môžete ju hneď Publikovať:


    stretnutia-13-zverejnenie-sluzby.png


    Ak budete robiť úpravy alebo zmeny, nezabudnite si stránku zverejniť.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


  • Blogy

    1. Včera, 20. októbra 2026 sa začali internetom šíriť informácie o dvoch mimoriadne závažných bezpečnostných zraniteľnostiach priamo v jadre PHP, ktoré môžu útočníkom umožniť vzdialené spustenie škodlivého kódu na serveri (Remote Code Execution – RCE).

      Keďže nejde o chybu v bežne používanom CMS, napr. WordPress, ale ide o problém priamo v PHP, negatívny dosah to môže mať veľké množstvo webových stránok naprieč mnohými hostingovými poskytovateľmi.

      Problém nastal najmä v tom, že zraniteľnosti boli pôvodne utajované až do plánovaného zverejnenia, ale informácie unikli predčasne a z tohto dôvodu bezpečnostný tím PHP urýchlil vydanie opráv pre verzie PHP.

      Útočník by pri úspešnom zneužití mohol spustiť vlastný kód s oprávneniami PHP procesu. Následky môžu zahŕňať kompromitáciu webových stránok, prístup k citlivým údajom alebo umiestnenie škodlivých súborov na server.


      V čom je konkrétne problém?

      Podľa aktuálnych technických analýz zverejnených na GitHube je podozrenie, že spomínané zraniteľnosti CVE-2026-109618 a CVE-2026-109619 súvisia so spracovaním nahrávania súborov a správou pamäte v PHP.

      PHP obsahuje mechanizmus, ktorý umožňuje sledovať priebeh nahrávania súborov na server. Ide o funkciu Session Upload Progress.

      Pri nahrávaní súboru cez HTTP POST s obsahom multipart/form-data PHP spracúva údaje o prenose a môže ich ukladať do používateľskej session.

      Podľa zverejneného experimentálneho kódu môže za určitých okolností dôjsť k chybe typu Use-After-Free (UAF) spôsobom, že útočník odošle účelovo pripravenú HTTP požiadavku, následný zápis môže poškodiť pamäť PHP procesu, čo môže umožniť spustenie útočníkovho kódu (celý proces zneužitia sme zámerne skrátili len na nutné minimum).

      Oficiálne vydanie opráv PHP verzií 8.x je naplánované na 14 hodinu UTC (16 hodinu SELČ). Zatiaľ nie je známe, či budú vydané opravné balíky pre staršie, už nepodporované verzie PHP 5.x a 7.x.

      Do vydania opravy sa odporúča v PHP nastaviť session.upload_progress.enabled = Off, čo je momentálne jedným z najrozumnejších preventívnych opatrení, ktoré môže poskytovateľ webhostingu vykonať ešte pred nasadením bezpečnostných aktualizácií PHP. Podstatné je aj to, že týmto sa nevypne samotné nahrávanie súborov.


      Čo robiť?

      Zabezpečenie hostingu a PHP pred týmito zraniteľnosťami je plne v našej réžii, v EXO HOSTING aktuálne realizujeme (dočasne vypíname session.upload_progress.enabled) a sledujeme informácie o aktuálnom stave plánovaných opráv, aj keď zatiaľ nie je oficiálne potvrdené, že vypnutie tejto funkcie spoľahlivo odstráni riziko oboch zraniteľností.

      Naši zákazníci nemusia robiť aktuálne nič, ale jedno odporúčanie by sme mali: ak stále používate PHP verzie staršie ako 8.x, dôrazne odporúčame, aby ste prešli podľa možnosti na čo najnovšiu verziu PHP. Staršie verzie PHP, ktoré už nie sú podporované, môžu obsahovať aj iné zraniteľnosti ako tie, na ktoré upozorňuje tento článok.


      Aktualizácia 22. 10. 2026 15:40

      Predbežná informácia: ešte včera boli aktualizované kritické komponenty na backende (operačné systémy, servery pre konfiguráciu SSL certifikátov a emailov, SQL databáz a Exowebov), boli zrealizované nastavenia pre mitigáciu týchto zraniteľností, teraz postupne prebiehajú aktualizácie PHP verzií (8.1 a vyššie), na staršie nepodporované PHP verzie sú aplikované záplaty voči týmto zraniteľnostiam. Viac informácií prinesieme neskôr.


      Aktualizácia 23. 10. 2026 14:05

      Keďže množstvo opravných balíkov bolo vydaných narýchlo, zaznamenali sme niekoľko problémov s funkciou mail(), prípadne s tabuľkami v niektorých SQL databázach. Problémy opravujeme na základe hlásení, ak ste na svojich stránkach spozorovali nejaký problém súvisiaci s PHP funkciami alebo SQL databázami, kontaktujte nás na náš email support@exohosting.sk s presným popisom problému.


      Aktualizácia 29. 10. 2026 13:00

      Tohto času už nezaznamenávame problémy, ktoré by súviseli so zraniteľnosťami CVE-2026-109618 a CVE-2026-109619. Všetky PHP verzie (od verzie 8.2), ktoré sú aktuálne podporované, boli aktualizované na najnovšiu verziu. Na staršie PHP verzie (od verzie 5.2) sme aplikovali záplaty, ktoré by mali riziká spôsobené zraniteľnosťami eliminovať v čo najvyššej možnej miere.

      Napriek tomu odporúčame, aby ste si v php.ini ponechali nastavenie (týka sa PHP 5.4 a vyššie) v stave:

      session.upload_progress.enabled = off


      V prípade, ak by ste je túto konfiguračnú direktívu PHP potrebovali mať z nejakého dôvodu zapnutú, môžete nastavenie zmeniť na On alebo ju celú z php.ini súboru zmazať (nezabudnite reštartovať PHP).

      Táto direktíva zapína alebo vypína sledovanie priebehu nahrávania súborov na webový server. Je súčasťou mechanizmu PHP Sessions a umožňuje webovej aplikácii zisťovať, koľko dát zo súboru už bolo nahraných a koľko ešte zostáva nahrať. Ak je táto funkcia zapnutá, PHP môže priebežne ukladať do session informácie o prenose, napríklad aká je celková veľkosť nahrávaných súborov alebo koľko percent dát sa už nahralo a pod. Webová aplikácia môže tieto údaje následne využívať napríklad na zobrazenie indikátora priebehu nahrávania. Majte však na pamäti, že samotné zapnutie funkcie ešte neznamená automaticky, že každé nahrávanie súboru automaticky vytvára záznam v session, keďže formulár musí obsahovať špeciálne pole, ktorým sa sledovanie aktivuje.

      Jej vypnutie nemá žiadny vplyv na možnosť nahrávania súborov na server, súbory budú naďalej spracovávané cez $_FILES, funkcia move_uploaded_file() bude naďalej fungovať, tak isto ako ja bežné PHP sessions a prihlasovanie používateľov a ani na indikátory priebehu nahrávania založené na JavaScripte nebudú ovplyvnené. Nebudú len fungovať tie indikátory priebehu nahrávania, ktoré sa výslovne spoliehajú na tento mechanizmus PHP.

      Ďalšie zraniteľnosti:

      Ešte 23. 10. 2026 bola oznámená ďalšia bezpečnostná zraniteľnosť PHP s označením CVE-2026-115560, ktorá môže za určitých podmienok umožniť vzdialené spustenie škodlivého kódu (RCE) na serveri.

      Táto nová zraniteľnosť bola objavená len dva dni po vydaní bezpečnostných aktualizácií, ktoré opravovali dve predchádzajúce kritické zraniteľnosti CVE-2026-109618 a CVE-2026-109619, súhrnne označované ako PHP2Shell.

      Na rozdiel od predchádzajúcich zraniteľností si CVE-2026-115560 vyžaduje neobvyklú kombináciu nastavení PHP sessions. S predchádzajúcou zraniteľnosťou CVE-2026-109619 ju spája rovnaké preventívne opatrenie - vypnutie funkcie session.upload_progress.enabled. Nie je však stále potvrdené, že majú rovnakú technickú príčinu (stav k dnešnému dňu 29. 10. 2026).

      Keďže ale pravdepodobnosť zneužitia tejto novej zraniteľnosti je nízka, vývojári PHP sa rozhodli zaradiť jej opravu do pravidelného aktualizačného cyklu namiesto vydania mimoriadnej aktualizácie.

      Na našich zdieľaných hostingových serveroch sme deaktivovali funkciu session.upload_progress.enabled vo všetkých dostupných verziách PHP už krátko po objavení zraniteľností, čím sme zablokovali tento spôsob potenciálneho zneužitia. Opatrenie nemá vplyv na bežnú prevádzku webových stránok. Čo sa týka virtuálnych a dedikovaných serverov, všetky tieto opatrenia sú v zodpovednosti ich správcov.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

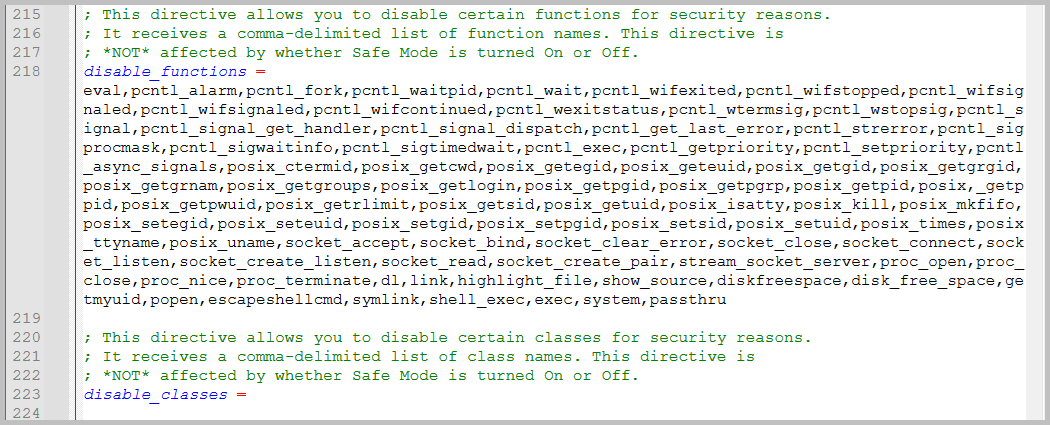
      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      12.10.2026 bol Exoweb aktualizovaný na verziu 10.204.0, ktorá opravuje problémy z predchádzajúcich verzií a pridala niekoľko vylepšení navyše.


      Webstránka


      Možnosť pridania banneru do záhlavia stránky

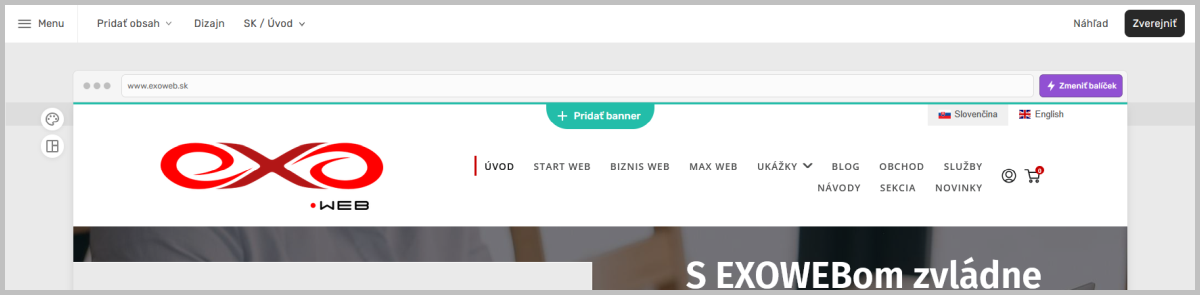
      V Editore pribudla možnosť si vložiť úzky banner do záhlavia stránky, kliknite na Pridať banner:

      102040-exoweb-sticky-banner-pridat.png


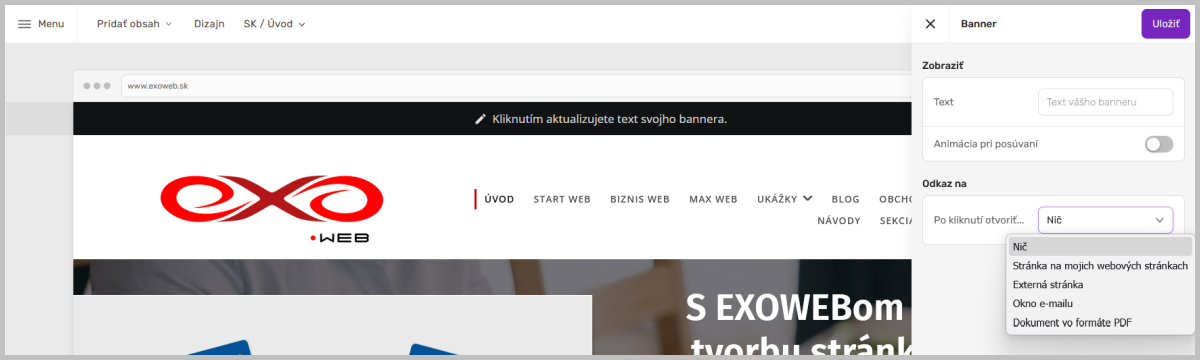
      Napravo sa v menu vysunú možnosti:

      • Text: zadajte ľubovoľný text, ktorý chcete, aby sa zobrazoval v záhlaví stránky
      • Animácia pri posúvaní: text sa nebude hýbať, keď táto možnosť bude vypnutá, keď ju zapnete, text sa bude pohybovať sprava doľava, čím viac upúta pozornosť návštevníka.
      • Po kliknutí otvoriť: môžete si vybrať možnosť, čo sa má stať, keď návštevník klikne na banner (nemusí naháňať text na monitore, stačí kliknúť kamkoľvek na banner)

      Táto možnosť je vhodná, ak potrebujete návštevníkov upozorniť na dôležitý oznam alebo akciový tovar v Obchode.

      102040-exoweb-sticky-banner-upravit.png


      Ukážku si môžete pozrieť na exoweb.sk


      SEO tipy

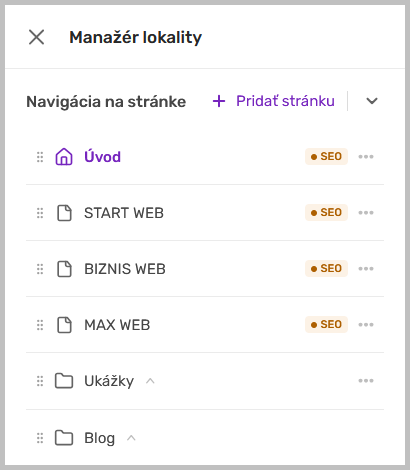
      Optimalizácia stránok pre vyhľadávače je stále dôležitá a od tejto verzie každá stránka v editore Exowebu ma zvýraznenú položku SEO, na ktorú môžete kliknúť a skontrolovať, či máte všetky odporúčania splnené:

      102040-exoweb-seo-skratka.png


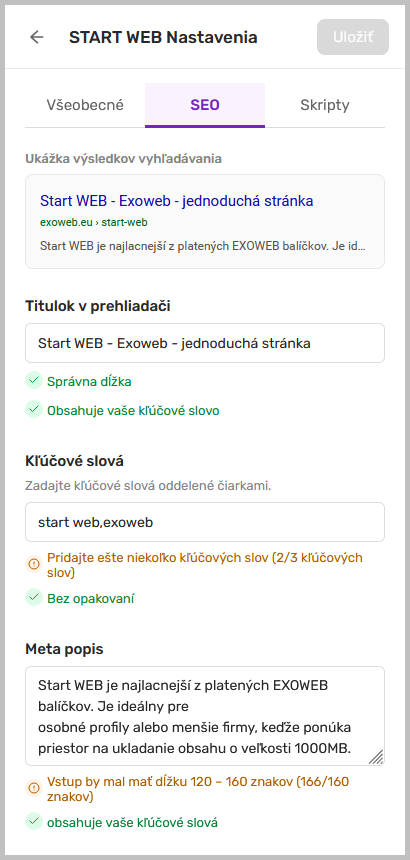
      Ak máte popisy položiek v zelenom, spĺňate všetky odporúčania, popisy oranžovou farbou vás upozornia, čo by bolo vhodné ešte vylepšiť:

      102040-exoweb-seo-tipy.png


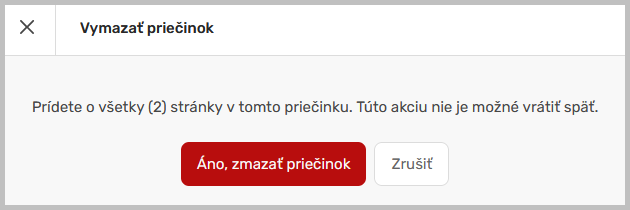
      Vymazanie priečinka

      Keď budete chcieť vymazať priečinok, dostanete upozornenie, že budú aj vymazané stránky v ňom. Pred vymazaním priečinka sa preto uistite, že nechcete zmazať všetko čo je v ňom a stránky si radšej presuňte inam:

      102040-exoweb-upozornenie-na-zmazanie-priecinka.png


      Opravy chýb

      • bola opravená chyba, ktorá zapríčiňovala nesprávne zobrazovanie stránok v skrytých priečinkoch, či komplikovalo ich úpravu v offline režime.
×
×
  • Vytvoriť nové...