Súbory cookie sú nevyhnutné pre plynulý chod našej webstránky a poskytovanie našich služieb. Zároveň používame cookies na zacielenie reklamy a aby ste čo najlepšie vedeli využívať našu internetovú stránku. Vaše osobné údaje budú spracované a informácie z vášho zariadenia (súbory cookie, jedinečné identifikátory a ďalšie údaje zariadenia) môžu byť uchovávané, používané a zdieľané s dodávateľmi tretích strán, prípadne používané konkrétne týmto webom alebo aplikáciou. Niektorí dodávatelia môžu spracúvať vaše osobné údaje na základe oprávneného záujmu, proti ktorému môžete vzniesť námietku. Svoj súhlas môžete kedykoľvek odvolať. Ďalšie informácie a možnosti nastavenia vašich preferencií nájdete v rámci našich Podmienok ochrany súkromia. Súhlasíte s používaním cookies a spracovaním súvisiacich osobných údajov?
nevyhnutné cookies - cookies potrebné pre plynulý chod stránky a poskytovanie našich služieb
voliteľné cookies - cookies zabezpečujúce personalizáciu reklám a zber analytických a štatistických dát návštevnosti pre zlepšenie našich služieb
EXO HOSTING
Skočiť na obsah
  • Bezpečnostná kontrola emailovej schránky


    Zvláštne správanie sa emailovej schránky


    Niekedy sa môže stať, že vaša emailová schránka sa začne správať zvláštne, začnú sa vám doručovať zvláštne emaily zo zvláštnych adries a navyše môžete mať ešte problém s odosielaním, že emailový klient (napr. Outlook) odmieta správu odoslať alebo že vám do schránky začalo chodiť akosi podozrivo veľa spamu.

    Podobné problémy môžu zaznamenať aj vaši známi, ktorí keď vám odošlú email, tak im sa vráti zvláštna notifikácia, napr. podobná tejto:
     

    -----Original Message-----
    From: Mail Delivery System [mailto:Mailer-Daemon@mail3s41.dnsserver.eu]
    Sent: Tuesday, December 03, 2019 3:04 AM
    To: info@mojadomena.tld
    Subject: Mail delivery failed: returning message to sender
    
    This message was created automatically by mail delivery software.
    
    A message that you sent could not be delivered to one or more of its
    recipients. This is a permanent error. The following address(es) failed:
    
    hacker@spam.tld


    V tomto prípade, keď v notifikácii vy alebo vaši známi vidia neznáme emailové adresy, už je evidentné, že vaša emailová schránka bola veľmi pravdepodobne hacknutá, niekto uhádol vaše nedostatočne silné heslo a schránku upravil tak, aby sa mu vaše emaily preposielali na jeho emailovú adresu.

    V tomto prípade treba rýchlo konať, lebo vaša schránka je súčasťou rozosielania spamu, čím ohrozíte nielen jej reputáciu, ale aj reputáciu svojej celej domény, čo môže mať negatívny dopad na jej postavenie vo výsledkoch vyhľadávania v Google alebo aj vaša riadna pošta začne končiť v spame.


    Krok č. 1 - Zmena hesla k emailovej schránke


    Najprv je dôležité, aby ste si zmenili svoje heslo k emailovej schránke na zložitejšie, ako ste doteraz používali, odporúčame použiť funkciu vygenerovania hesla, ktorá vygeneruje bezpečné heslo spĺňajúce všetky požiadavky. Po zmene hesla hacker stratí možnosť zneužívať vašu schránku na rozosielanie nevyžiadanej pošty, ale ešte stále môže vedieť preposielať vašu emailovú komunikáciu do svojej schránky a preto je nutné zrealizovať nasledujúce body vo Webmaile:

    • Kontrola Identity (v prípade, ak odošlete email a vám sa vráti nedoručenka obsahujúcu neznámu adresu)
    • Kontrola Filtrov (v prípade, ak vám niekto pošle email a vráti sa mu nedoručenka obsahujúcu neznámu adresu)


    Krok č. 2 - Kontrola identity


    Prihláste sa na RoundCube Webmail a kliknite naľavo v menu na Nastavenia:
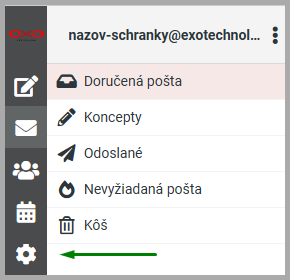
     

    rc-nastavenia.png


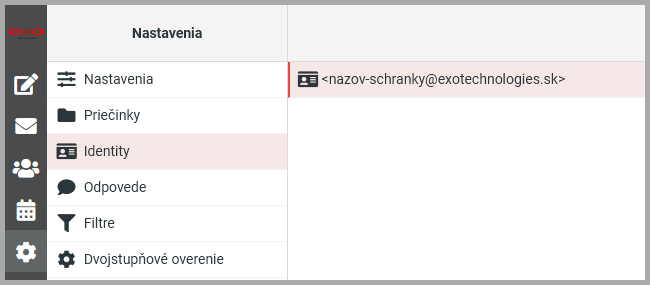
    a potom v stĺpci naľavo kliknite na položku Identity. Po kliknutí na Identity v druhom stĺpci uvidíte najmenej jednu identitu, ktorá by mala byť označená vašou emailovou adresou:
     

    rc-identity.png


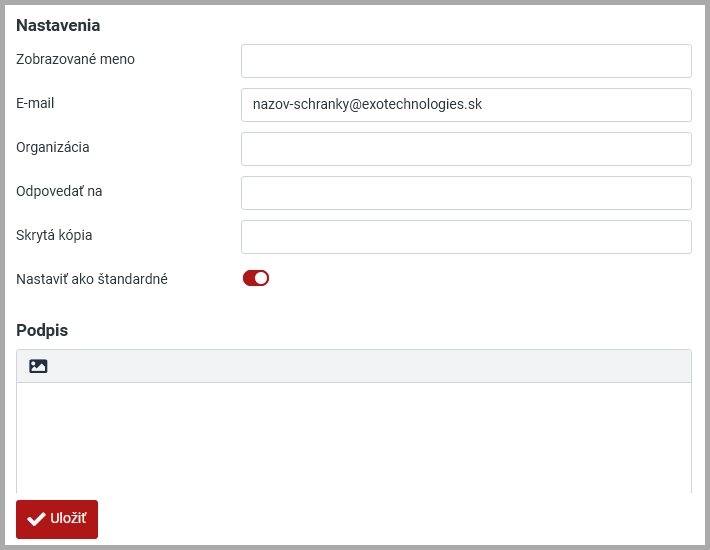
    Kliknite na názov svojej emailovej schránky a uistite sa, že vidíte aspoň takto vyplnené údaje, kde bude zadaná len vaša emailová adresa.

    V žiadnom prípade v políčkach Odpovedať na a (alebo) Skrytá kópia nesmie byť zadaná žiadna neznáma emailová adresa, ak áno, ihneď ju zmažte a kliknite dole na Uložiť.
     

    rc-nastavenia-identity.png


    V ostatných políčkach môžete mať vypísané svoje vlastné údaje, vrátane podpisu. V podpise neodporúčame používať presmerované odkazy, spam filtre zvyknú takúto poštu blokovať.


    Upozornenie:

    Práve pre tento dôvod, keď vo vašej identite sú pochybné údaje, spôsobuje to, že ak odošlete email, tak kópia sa odošle na pochybný email - antispamové filtre na základe takejto pochybnej identity emailové správy zablokujú a nepustia ďalej, takže adresát, ktorému ste písali, email nedostane alebo ak podozrivá emailová adresa má -nejaký- problém s prijímaním, tak sa vám vráti nedoručenka (ako v príklade úplne hore).


    Krok č. 3 - Kontrola Filtrov


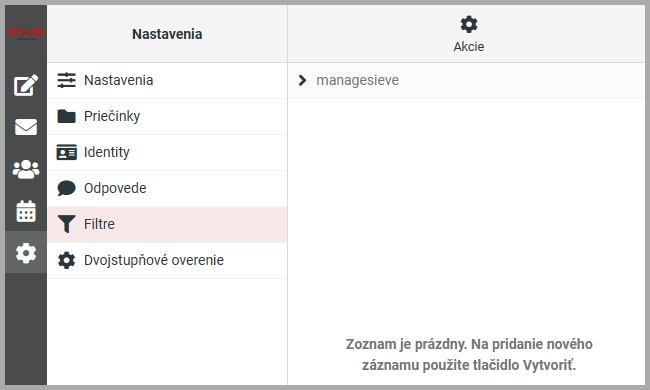
    Po uistení, že dáta v Identite sú v poriadku, kliknite na Filtre a mali by ste tam vidieť toto (za predpokladu, že už ste si medzitým nevytvorili nejaký vlastný filter):
     

    rc-filtre.png


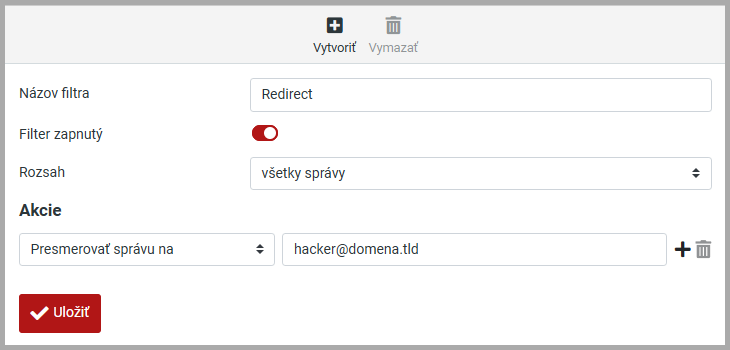
    Ak tam budete vidieť nejaký neznámy filter, kliknite naň a uvidíte takéto niečo:
     

    rc-filtre-nastavenie.png


    a to znamená, že vám niekto uhádol do schránky heslo a pridal tam pravidlo, aby všetky emaily, ktoré vám poslali známi, boli automaticky presmerované na email hackera.

    Ak by ste tam videli akýkoľvek neznámy, či podozrivý filter, kliknite hore na ikonu koša a filter zmažte.

    Stáva sa, že tieto pravidlá vytvárajú automatizovaní roboti, ktorí tam vkladajú presmerovania na nezmyselné schránky, takže presmerované emaily sa nemajú kam doručiť a vašim známym sa správa vráti ako nedoručená a myslia si, že vaša schránka neexistuje alebo tam vidia odkaz na inú zvláštnu adresu (viď príklad úplne hore).


    Záverečné odporúčania


    Dôvod, prečo nastali takéto situácie, je jednoduchý a často je to kvôli tomu, že si užívatelia k svojim schránkam nastavili nedostatočne silné heslá. Preto odporúčame vždy nastavovať silné heslá. Silným heslom výrazne zabezpečíte svoju schránku a prakticky úplne znemožníte jej hacknutie.

    Keď si preveríte, že vaša schránka na Webmaile už je v poriadku a vie prijímať a odosielať emaily bez problémov, tak potom skontrolujte svojho emailového klienta (ak používate) Outlook alebo Thunderbird vo vašom počítači, či tiež vedia prijímať a odosielať emaily (pri pokuse prijať a odoslať emaily, budete musieť zadať nové heslo, ktoré ste si nastavili v Kroku č. 1.)

    V prípade, ak by problémy v klientoch pretrvávali aj po kontrole schránky cez RoundCube Webmail, tak je potrebné, aby ste si preverili správne nastavenie serverov a portov.

    Nezabudnite si aktualizovať operačný systém vo vašom zariadení (počítač, notebook), aktualizovať antivírový program a preskenovať počítač.

    Nakoniec odporúčame ešte zvýšiť dôveryhodnosť svojich emailových schránok a celej domény pomocou SPF, DKIM a prípadne aj DMARC záznamov, čím výrazne obmedzíte rozosielanie nevyžiadaných správ.

    Pre zvýšenie bezpečnosti odporúčame používať aj ochranu SMTP servera, kde si po aktivácii môžete pridať zoznam povolených krajín , z ktorých je možné odosielať emaily.


    Odkaz na Control Panel: https://setup.dnsserver.eu/

    Pozrite aj tento článok


    Pozrite aj tento článok


  • Blogy

    1. Roman
      Najnovší zápis

      Pridal Roman,

      Začiatkom decembra 2025 sme pridali 6 nových generických doménových koncoviek:

      .DEAL - vhodná pre domény z oblasti obchodu, predaja produktov alebo služieb

      .FREE - určená pre bezplatné služby akéhokoľvek druhu, prípadne sa môže použiť na prezentáciu propagačných ponúk

      .HOT - venovaná novým trendom, hudbe, cestovaniu či akejkoľvek inej aktivite, ktorú chcete prezentovať

      .MOI - zameraná na frankofónny svet, vhodná pre osobné blogy alebo prezentácie vo francúzskom jazyku

      .NOW - sila prítomnému okamihu na povzbudenie k okamžitej akcii

      .SPOT - určená pre akékoľvek miesta, komunity alebo platformy špecializované na turistické miesta alebo podujatia

      Všetky nové koncovky teraz ponúkame v akciových cenách, ich prehľad nájdete na tejto stránke. Akciové ceny platia na 1 rok registrácie domény, akcia trvá do 31. januára 2026, vrátane.

    2. Rizikové PHP funkcie

      Pri konfigurácii našich webhostingových služieb sa dlhodobo snažíme nájsť rovnováhu medzi maximálnou kompatibilitou aplikácií a vysokou úrovňou bezpečnosti. Z tohto dôvodu boli doteraz rizikové PHP funkcie štandardne dostupné, aby naši zákazníci nemuseli riešiť zbytočné obmedzenia pri používaní svojich webových stránok a aplikácií, najmä v redakčných systémoch ako WordPress alebo Joomla, kde sa často využívajú pluginy tretích strán.

      S rastúcim počtom útokov zameraných na zraniteľné webové aplikácie sme sa však rozhodli predvolené nastavenie upraviť. Obmedzenie najviac rizikových PHP funkcií predstavuje ďalší krok k lepšej ochrane webových stránok, pričom zákazníci, ktorí ich pre svoje aplikácie skutočne potrebujú, si ich môžu naďalej kedykoľvek jednoducho povoliť.

      Medzi najviac rizikové PHP funkcie patria napríklad exec, shell_exec, system, passthru či proc_open. Pri útokoch na webové aplikácie bývajú často zneužívané na spúšťanie systémových príkazov, sťahovanie škodlivého kódu alebo získanie kontroly nad redakčným účtom.

      Ich nové predvolené obmedzenie výrazne zvyšuje úroveň ochrany webových stránok, najmä v prípadoch, keď využívajú neaktualizovaný redakčný systém, pluginy alebo témy obsahujúce bezpečnostné zraniteľnosti. Aj v prípade úspešného zneužitia takejto chyby je útočník výrazne obmedzený v možnostiach, čo môže zabrániť kompromitácii resp. hacknutiu celej stránky.

      Možnosti vypnutia alebo zapnutia PHP funkcií

      Zároveň sme mysleli aj na používateľov, ktorí tieto funkcie skutočne potrebujú. Niektoré aplikácie alebo WordPress pluginy ich využívajú napríklad pri spracovaní obrázkov, videí, archívov alebo pri komunikácii s externými nástrojmi. V takýchto prípadoch je možné potrebné funkcie jednoducho povoliť úpravou direktívy disable_functions vo vlastnom súbore php.ini. Ako si upraviť direktívy v php.ini si môžete prečítať v našom návode.

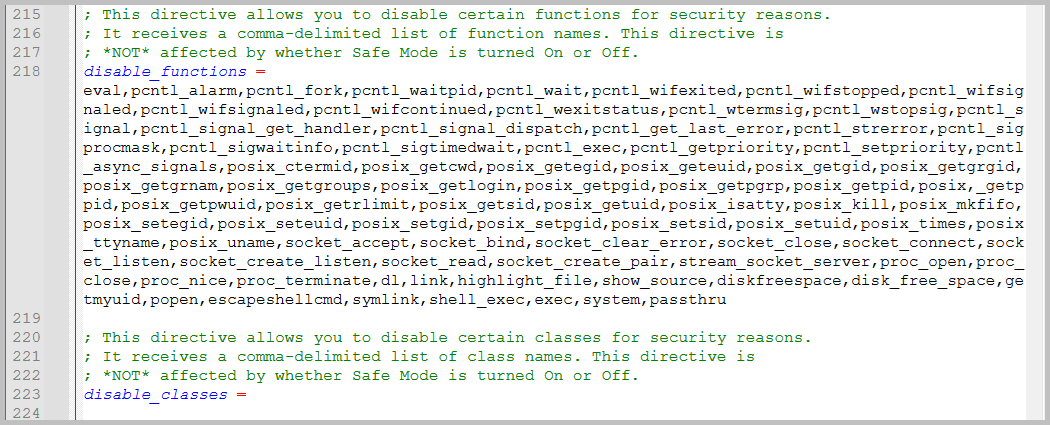
      Nižšie na obrázku môžete vidieť príklad vypnutých funkcií v súbore php.ini. V php.ini súboroch od verzie PHP 7.4 až po aktuálne verzie 8.x by ste disable_funcions mali nájsť okolo riadku 218 (ak ste predtým v súbore nerobili nejaké zmeny v mazaní alebo pridávaní obsahu). Súbory php.ini pre staršie verzie PHP (7.3 a nižšie) môžu túto možnosť mať o niečo nižšie prípadne vyššie.

      V zozname môžete vidieť všetky rizikové (či už viac alebo menej) funkcie, ktorých vypnutie zvýši bezpečnosť redakčných systémov a zároveň by nemali obmedziť používanie redakčného systému.

      102-php-disable_functions.png


      Ak by ste sa však stretli v rozhraní svojho redakčného systému s problémom, že nejaký plugin potrebuje určitú funkciu zapnúť, aby mohol fungovať, tak si ju môžete odstrániť z tohto zoznamu a súbor uložiť. Po tejto zmene nezabudnite v Control Paneli - Nastavenie Apache a PHP vykonať Reštart php pre FastCGI, aby sa zmeny uplatnili.

      Nové bezpečnostné nastavenia týkajúce sa vypnutia rizikových PHP funkcií sa budú aktuálne uplatňovať len pre nové domény. O prípadných ďalších zmenách budeme včas informovať.

    3. Roman
      Najnovší zápis

      Pridal Roman,

      1.10.2026 bol Exoweb aktualizovaný na verziu 10.203.0, ktorá opravuje problémy z predchádzajúcich verzií a významne upravila možnosti správy stránok.


      Webstránka


      Aktivácia Obchodu a Stretnutí v rámci pre-boardingu

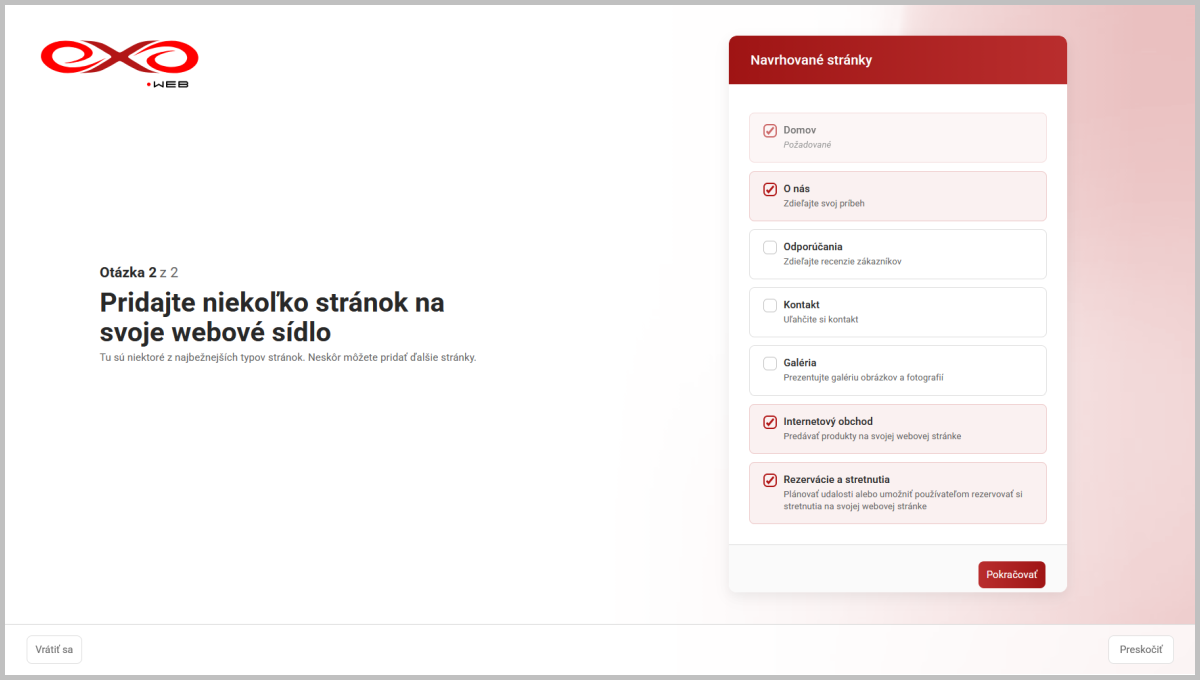
      V prípade vytvárania úplne novej stránky v rámci preboardingu je už od verzie 10.202.0 možnosť si označiť Obchod a Stretnutia a tak odštartovať ich konfiguráciu priamo počas vytvárania stránky. Táto možnosť ešte nie je plne aktívna, samotná konfigurácia bude dostupná až v ďalších verziách.

      102030-exoweb-preboarding-obchod-stretnutia.png


      Re-dizajn správy stránok - uvedenie Manažéra lokality

      Pridanie podstránok, priečinkov alebo externých odkazov v Exowebe mení dizajn. Doteraz, keď ste klikli hore v menu na Úvod, tak vyskočilo okno so zoznamom stránok, kde ste ich mohli upravovať, odstraňovať alebo pridávať nové (to isté sa týkalo aj odkazov a priečinkov v menu).

      Keď kliknete hore v menu na Úvod:

      exoweb-hlavne-menu.png


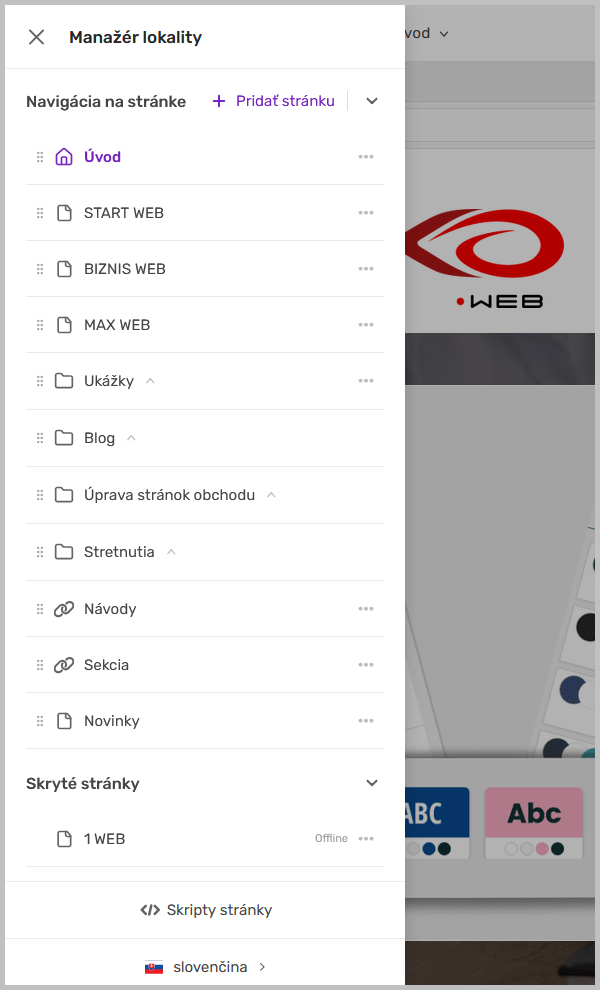
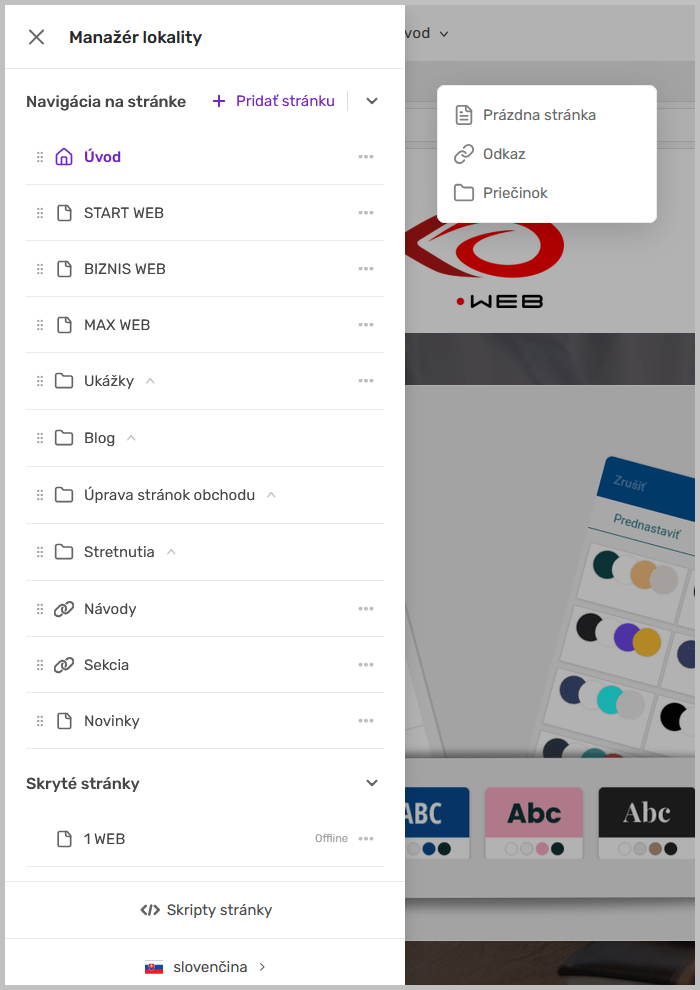
      ...už nevyskočí okno v strede stránky, ale vysunie sa bočný panel, kde uvidíte zoznam svojich stránok, odkazov a priečinkov. Pre úpravu stránky kliknite napravo od jej názvu na tri bodky:

      102030-exoweb-manazer-lokality.png


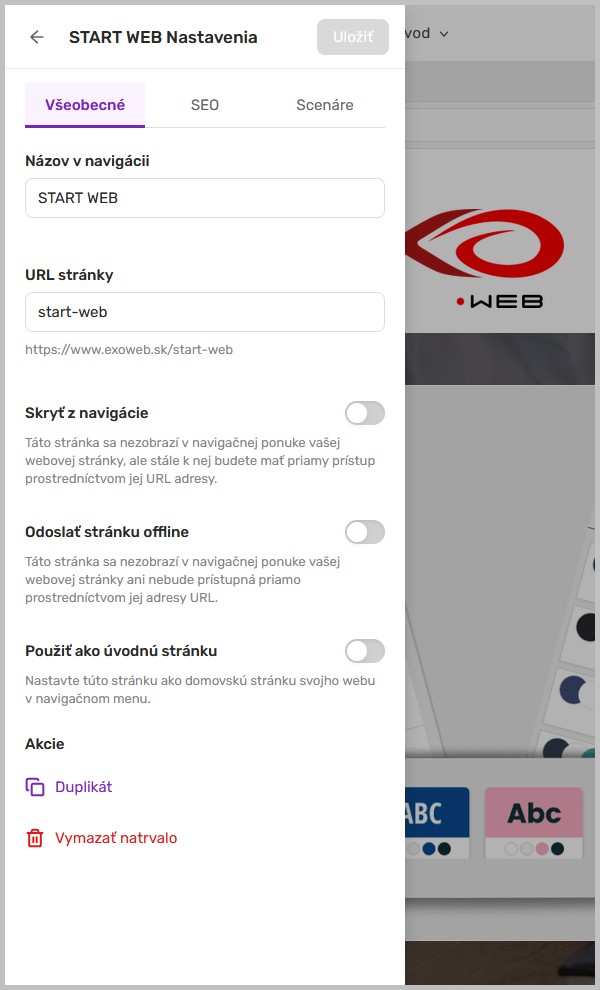
      Úprava stránok obsahuje tri karty, prvou je karta Všeobecné, kde máte možnosť pomenovať stránku, upraviť jej odkaz, skryť ju v menu na webovej stránke alebo ju úplne vypnúť. Môžete ju tu duplikovať alebo natrvalo zmazať:

      102030-exoweb-uprava-stranky-vseobecne.png


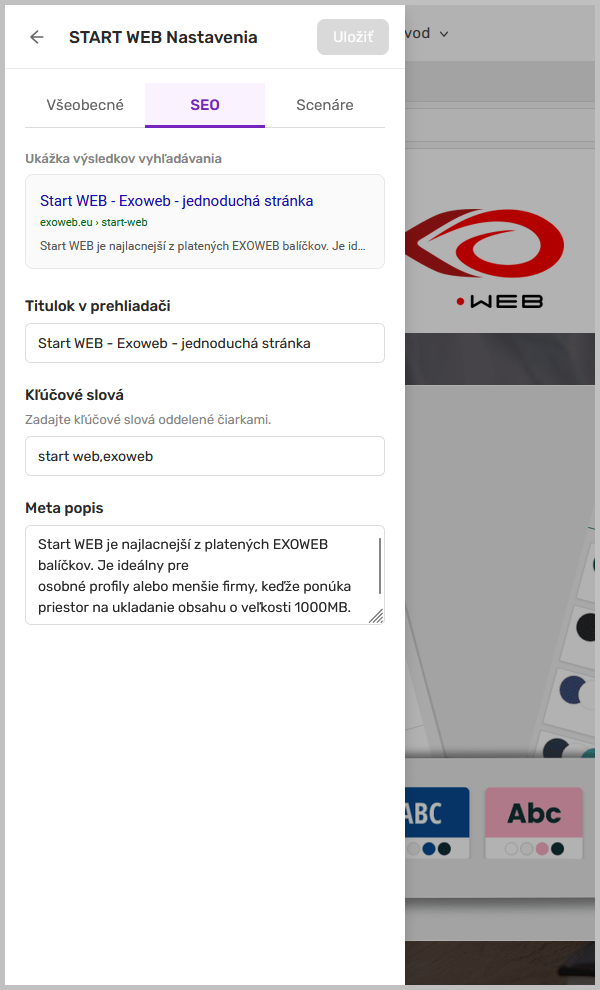
      Na karte SEO si môžete vyplniť jej názov, aký chcete, aby sa zobrazoval vo vyhľadávačoch, nezabudnite doplniť pár kľúčových slov a najmä výstižný popis pre danú schránku:

      102030-exoweb-uprava-stranky-seo.png


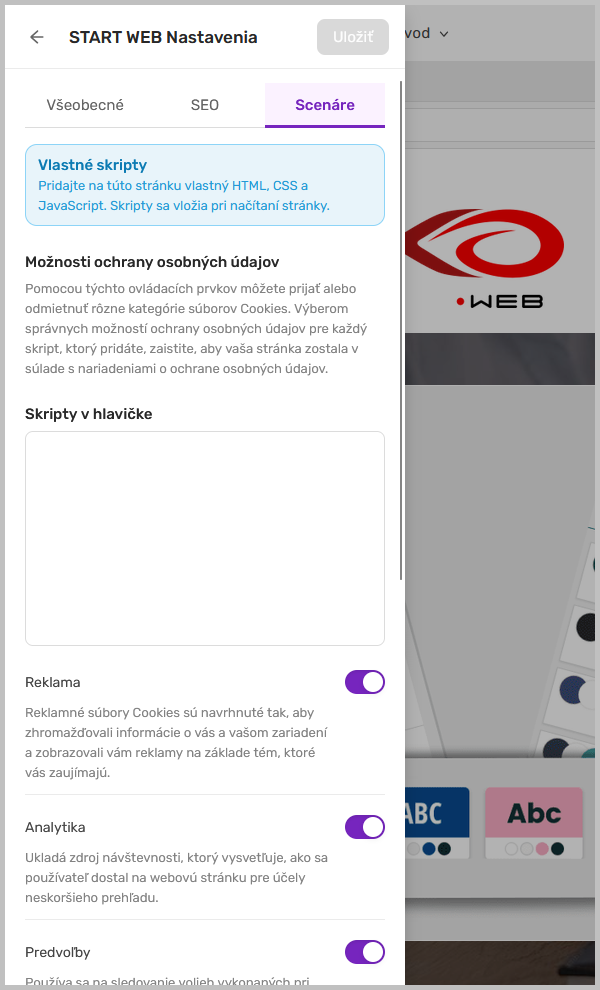
      Na karte Scenáre si môžete vložiť skript do hlavičky, ktorý má fungovať práve na stránke, ktorú upravujete. Taktiež máte možnosť si pre daný skript nastaviť súhlas s cookies. Ak sa cookies majú používať pre daný skript, musia byť vo voľbách zapnuté. Ak nechcete aby sa na skript uplatňovali pravidlá cookies, predvoľby vypnite.

      102030-exoweb-uprava-stranky-scenare-hlavicka.png


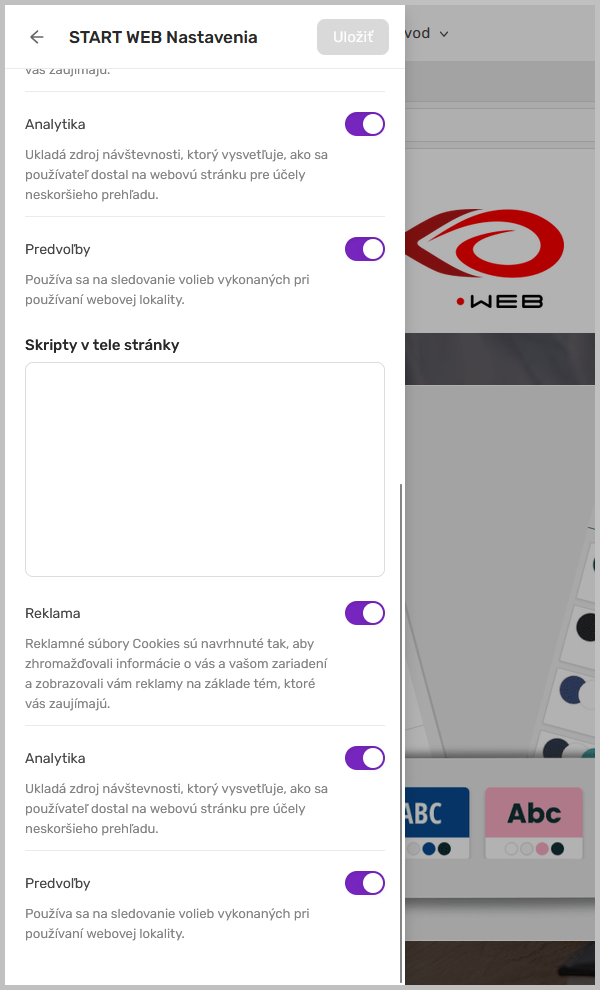
      To isté je možné nastaviť aj pre skripty, ktoré je potrebné vložiť do tela stránky:

      102030-exoweb-uprava-stranky-scenare-telo.png


      Ak v Manažérovi lokality kliknete na Pridať stránku, tak sa otvorí ponuka, kde máte možnosť si vytvoriť novú prázdnu stránku, odkaz, ktorý si môžete vložiť do menu alebo priečinok, ktorý potrebujete vytvoriť pre viac stránok.

      V spodnej časti panela si môžete pridať alebo upraviť globálne skripty (tie, ktoré sa budú uplatňovať na všetky stránky vašej webovej lokality) a spravovať jazyky (len balíky Biznis Web a Max Web, ak používate viacjazyčné verzie stránky).

      102030-exoweb-manazer-lokality-pridat-stranku.png


      Opravy chýb

      Vo verzii 10.201.0 opravený problém, pri ktorom v niektorých prípadoch resetovanie stránky nemuselo fungovať, ak mala stránka zapnutý Obchod

      Vo verzii 10.201.0 opravených niekoľko drobných chýb v Správcovi médií, vo verzii 10.202.0 nastavená slovenská lokalizácia v rámci Editora stránok, Blogu a Obchodu

      Vo verzii 10.202.0 vyriešený problém, pri ktorom zmena písma na webe verzie v8 alebo v10s mohla spôsobiť problém s CSS


      Obchod


      Opravy chýb

      • Vo verzii 10.202.0 opravený problém s Obchodom, pri ktorom mohlo prepnutie viditeľnosti Obchodu spôsobiť problém so zobrazovaním používateľského rozhrania
×
×
  • Vytvoriť nové...